




95% сотрудников Интерроса устойчивы к социальной инженерии после внедрения Start AWR
Развитой ИТ-инфраструктуры и настроенных технических средств уже недостаточно, чтобы защитить компанию от современных атак — человеческий фактор остается одним из главных источников риска. В Интерросе с его проявлением столкнулись во время пентеста.
Один из наших пентестов показал, что сотрудники не всегда используют безопасные пароли и нередко выбирают похожие комбинации.
Пентест стал одной из отправных точек для вывода о том, что сотрудников необходимо обучать централизованно и на постоянной основе.
Владимир Михайлович Бондарев
Директор департамента по информационным технологиям Интерроса
Фишинг был для компании одним из основных векторов атак. Хотя сотрудники уже относились ко входящей почте настороженно, в рабочей спешке риск ошибки все равно сохранялся.
До внедрения Start AWR команда ИБ проводила очные семинары и рассказывала сотрудникам о базовых правилах цифровой безопасности. Но такой формат не позволял регулярно обучать всех сотрудников.
Кроме того, специалисты понимали — одних лекций недостаточно, без постоянной практики знания быстро забываются и теряют прикладную ценность. Поэтому в компании приняли решение выстроить системное обучение, которое сочетает теорию и регулярные антифишинговые тренировки.
Координацию запуска нового процесса обеспечивал департамент по информационным технологиям Интерроса, а прикладная работа в области информационной безопасности велась во взаимодействии с профильным ИБ-подразделением.
Задача. Снизить риск успешных фишинговых атак
Главной целью команды безопасности было не просто обучить сотрудников основам цифровой гигиены, а изменить их поведение в типовых риск-сценариях. Для этого компании было важно решить две ключевые задачи.
Снизить число опасных действий сотрудников. Команда ИБ стремилась сократить число случаев, когда сотрудники переходят по фишинговым ссылкам, используют слабые пароли или становятся жертвами социальной инженерии. Для этого нужно было сформировать базовые навыки безопасной работы в цифровой среде и научить сотрудников правильно действовать при столкновении с угрозами.
Основная проблема — именно фишинг. На периметре и в интернет-контуре у нас многое ограничено фильтрами и средствами защиты. Но почта остается более сложным каналом: человек может открыть фишинговое письмо на личном устройстве и столкнуться с последствиями.
Слабые пароли и социальная инженерия по-прежнему остаются значимой частью практических рисков. Даже при наличии технических средств защиты важно, чтобы сотрудники понимали, как действовать, когда им, например, звонят и представляются технической поддержкой.
Владимир Михайлович Бондарев
Директор департамента по информационным технологиям Интерроса
Повысить защищенность компании. Для Интерроса также было важно снизить вероятность недопустимых для бизнеса событий, которые могут возникнуть из-за ошибок сотрудников. Речь шла не просто о повышении общей осведомленности, но и о формировании устойчивой практики безопасного поведения в повседневной работе.
Решение. Выстроить непрерывный процесс с обучением и регулярными антифишинговыми тренировками
При выборе платформы команда Интерроса оценивала не только функциональность и содержание курсов, не менее важным критерием был понятный интерфейс. Работать с платформой должно быть удобно как обычным сотрудникам, которые проходят обучение, так и специалистам по информационной безопасности, сопровождающим процесс.
При выборе решения мы столкнулись с тем, что многие платформы неудобны для конечного пользователя. Интерфейсы часто были перегружены и ориентированы скорее на технических специалистов.
Мы проводили пилотное тестирование на обычных сотрудниках, и именно платформа Start AWR оказалась наиболее удобной. Для нас было важно, чтобы основные действия были понятны без дополнительного обучения.
Владимир Михайлович Бондарев
Директор департамента по информационным технологиям Интерроса
Для решения своих задач компания выбрала облачную версию платформы Start AWR. Департамент по информационным технологиям Интерроса координировал внедрение и дальнейшее развитие программы. При этом ИБ-подразделение использовало платформу для обучения сотрудников, проведения антифишинговых кампаний и анализа результатов.
После внедрения обучение стало непрерывным процессом. Сотрудники проходят обязательные курсы и регулярно получают имитированные атаки, а руководство компании поддерживает такой подход как часть общей практики повышения защищенности.
Если сотрудник попадается на учебный фишинг, система автоматически назначает повторное обучение, а спустя некоторое время — новую тренировку, чтобы закрепить навыки. Вот какие возможности Start AWR помогают поддерживать этот процесс:
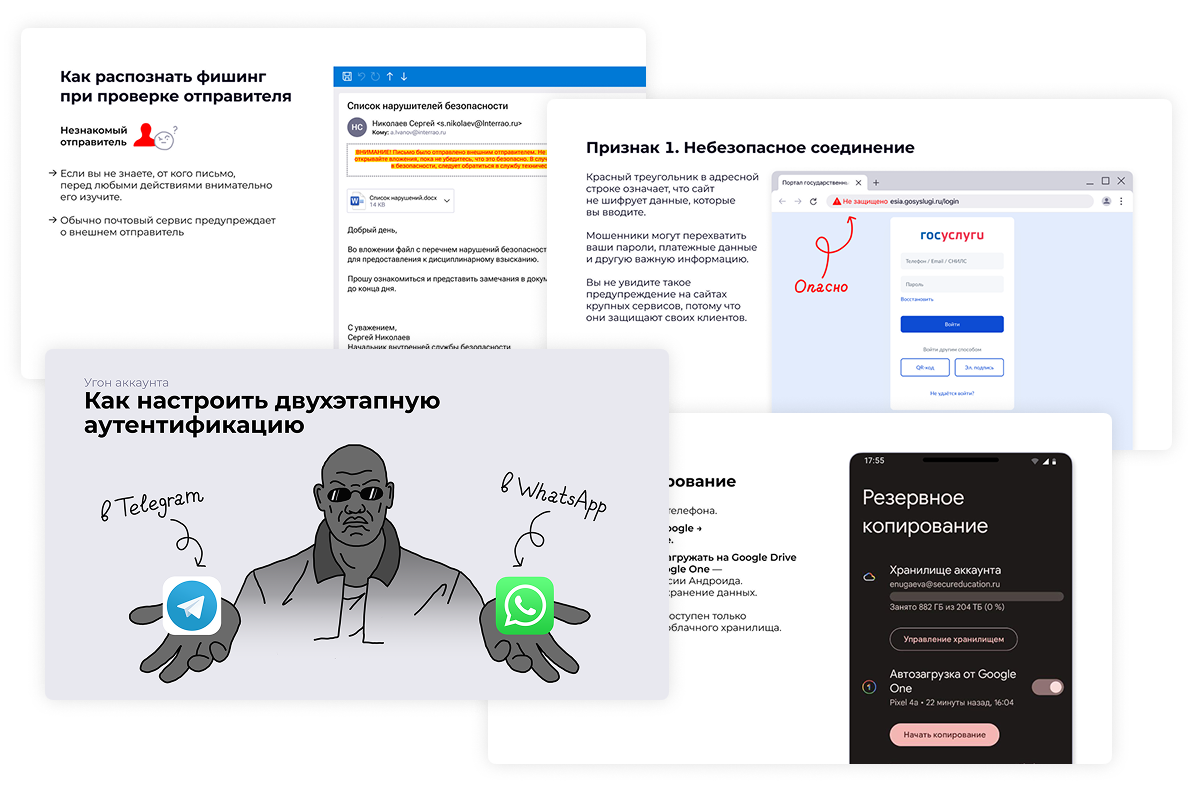
Интерактивные курсы. Все сотрудники начинают обучение с базовой программы. В нее входят курсы по безопасной работе с почтой, сайтами, мессенджерами и мобильными устройствами.
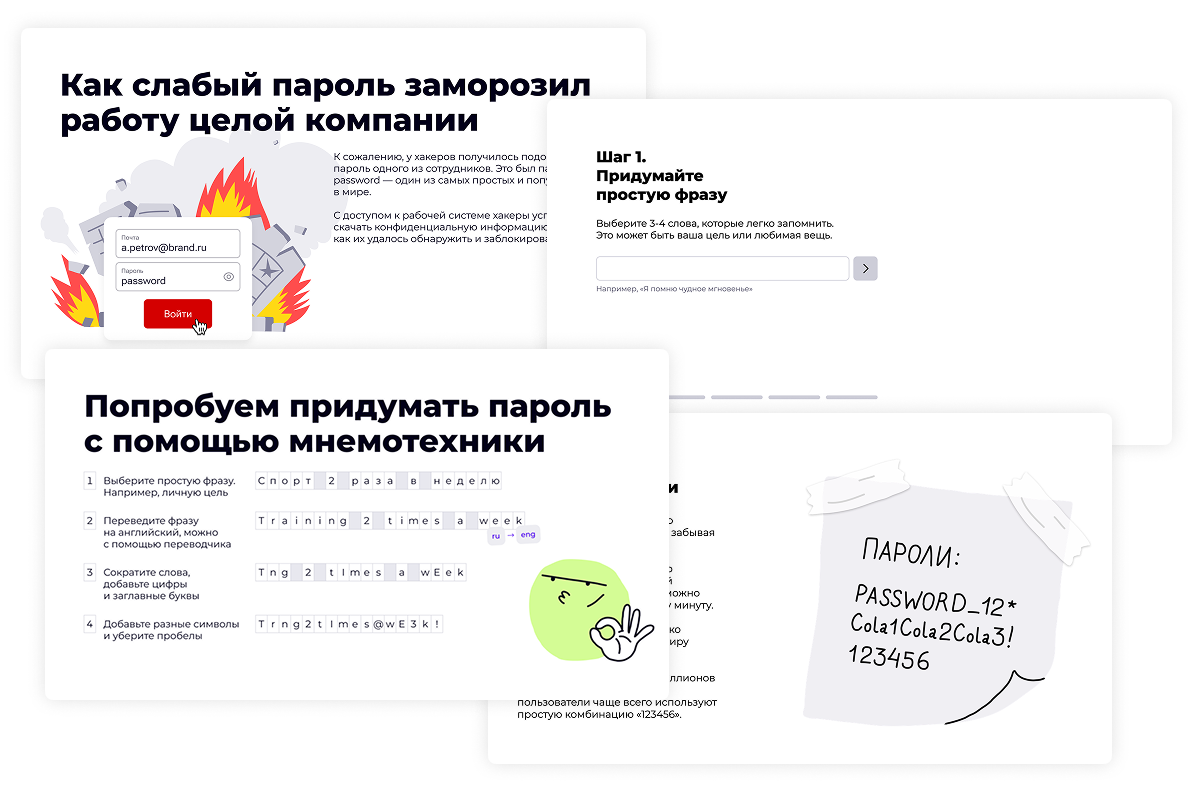
Особое внимание в компании уделяют безопасной работе с паролями. Результаты пентеста показали, что именно этот аспект требует дополнительной проработки на уровне пользовательских привычек.
Мы ввели в компании сложные пароли. Но если просто изменить политику и не объяснить сотрудникам логику этих изменений, они начинают искать обходные способы — записывать пароли на листочках или сохранять их в заметках.
Сейчас сотрудники лучше понимают, как безопасно работать с паролями, — это помогло обновить политики без негативной реакции. Коллеги понимают, зачем это нужно и что именно от них требуется.
Владимир Михайлович Бондарев
Директор департамента по информационным технологиям Интерроса
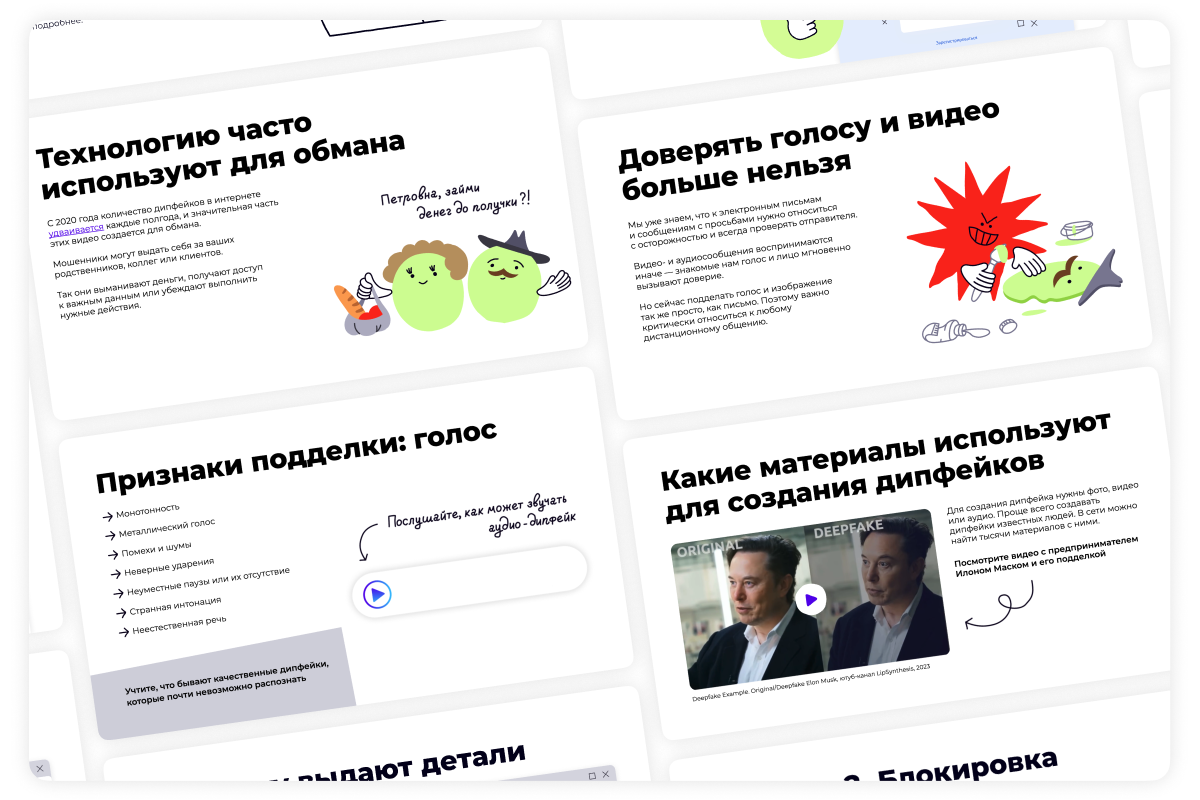
После обязательного обучения сотрудники проходят специализированные курсы в зависимости от своих ролей и рабочих задач. Например, обучение по дипфейкам назначают тем, кто может столкнуться с подобными атаками в работе.
Планировщик Start AWR. Значительную часть рутинных процессов команда ИБ автоматизировала. Планировщик помогает автоматически назначать курсы новым сотрудникам, отправлять повторное обучение тем, кто попался на учебный фишинг, и запускать антифишинговые кампании без ручной настройки.
В последней версии Start AWR планировщик стал частью модуля «Процессы». Он дает возможность связывать обучение, симуляции атак и контрольные проверки в единый процесс.
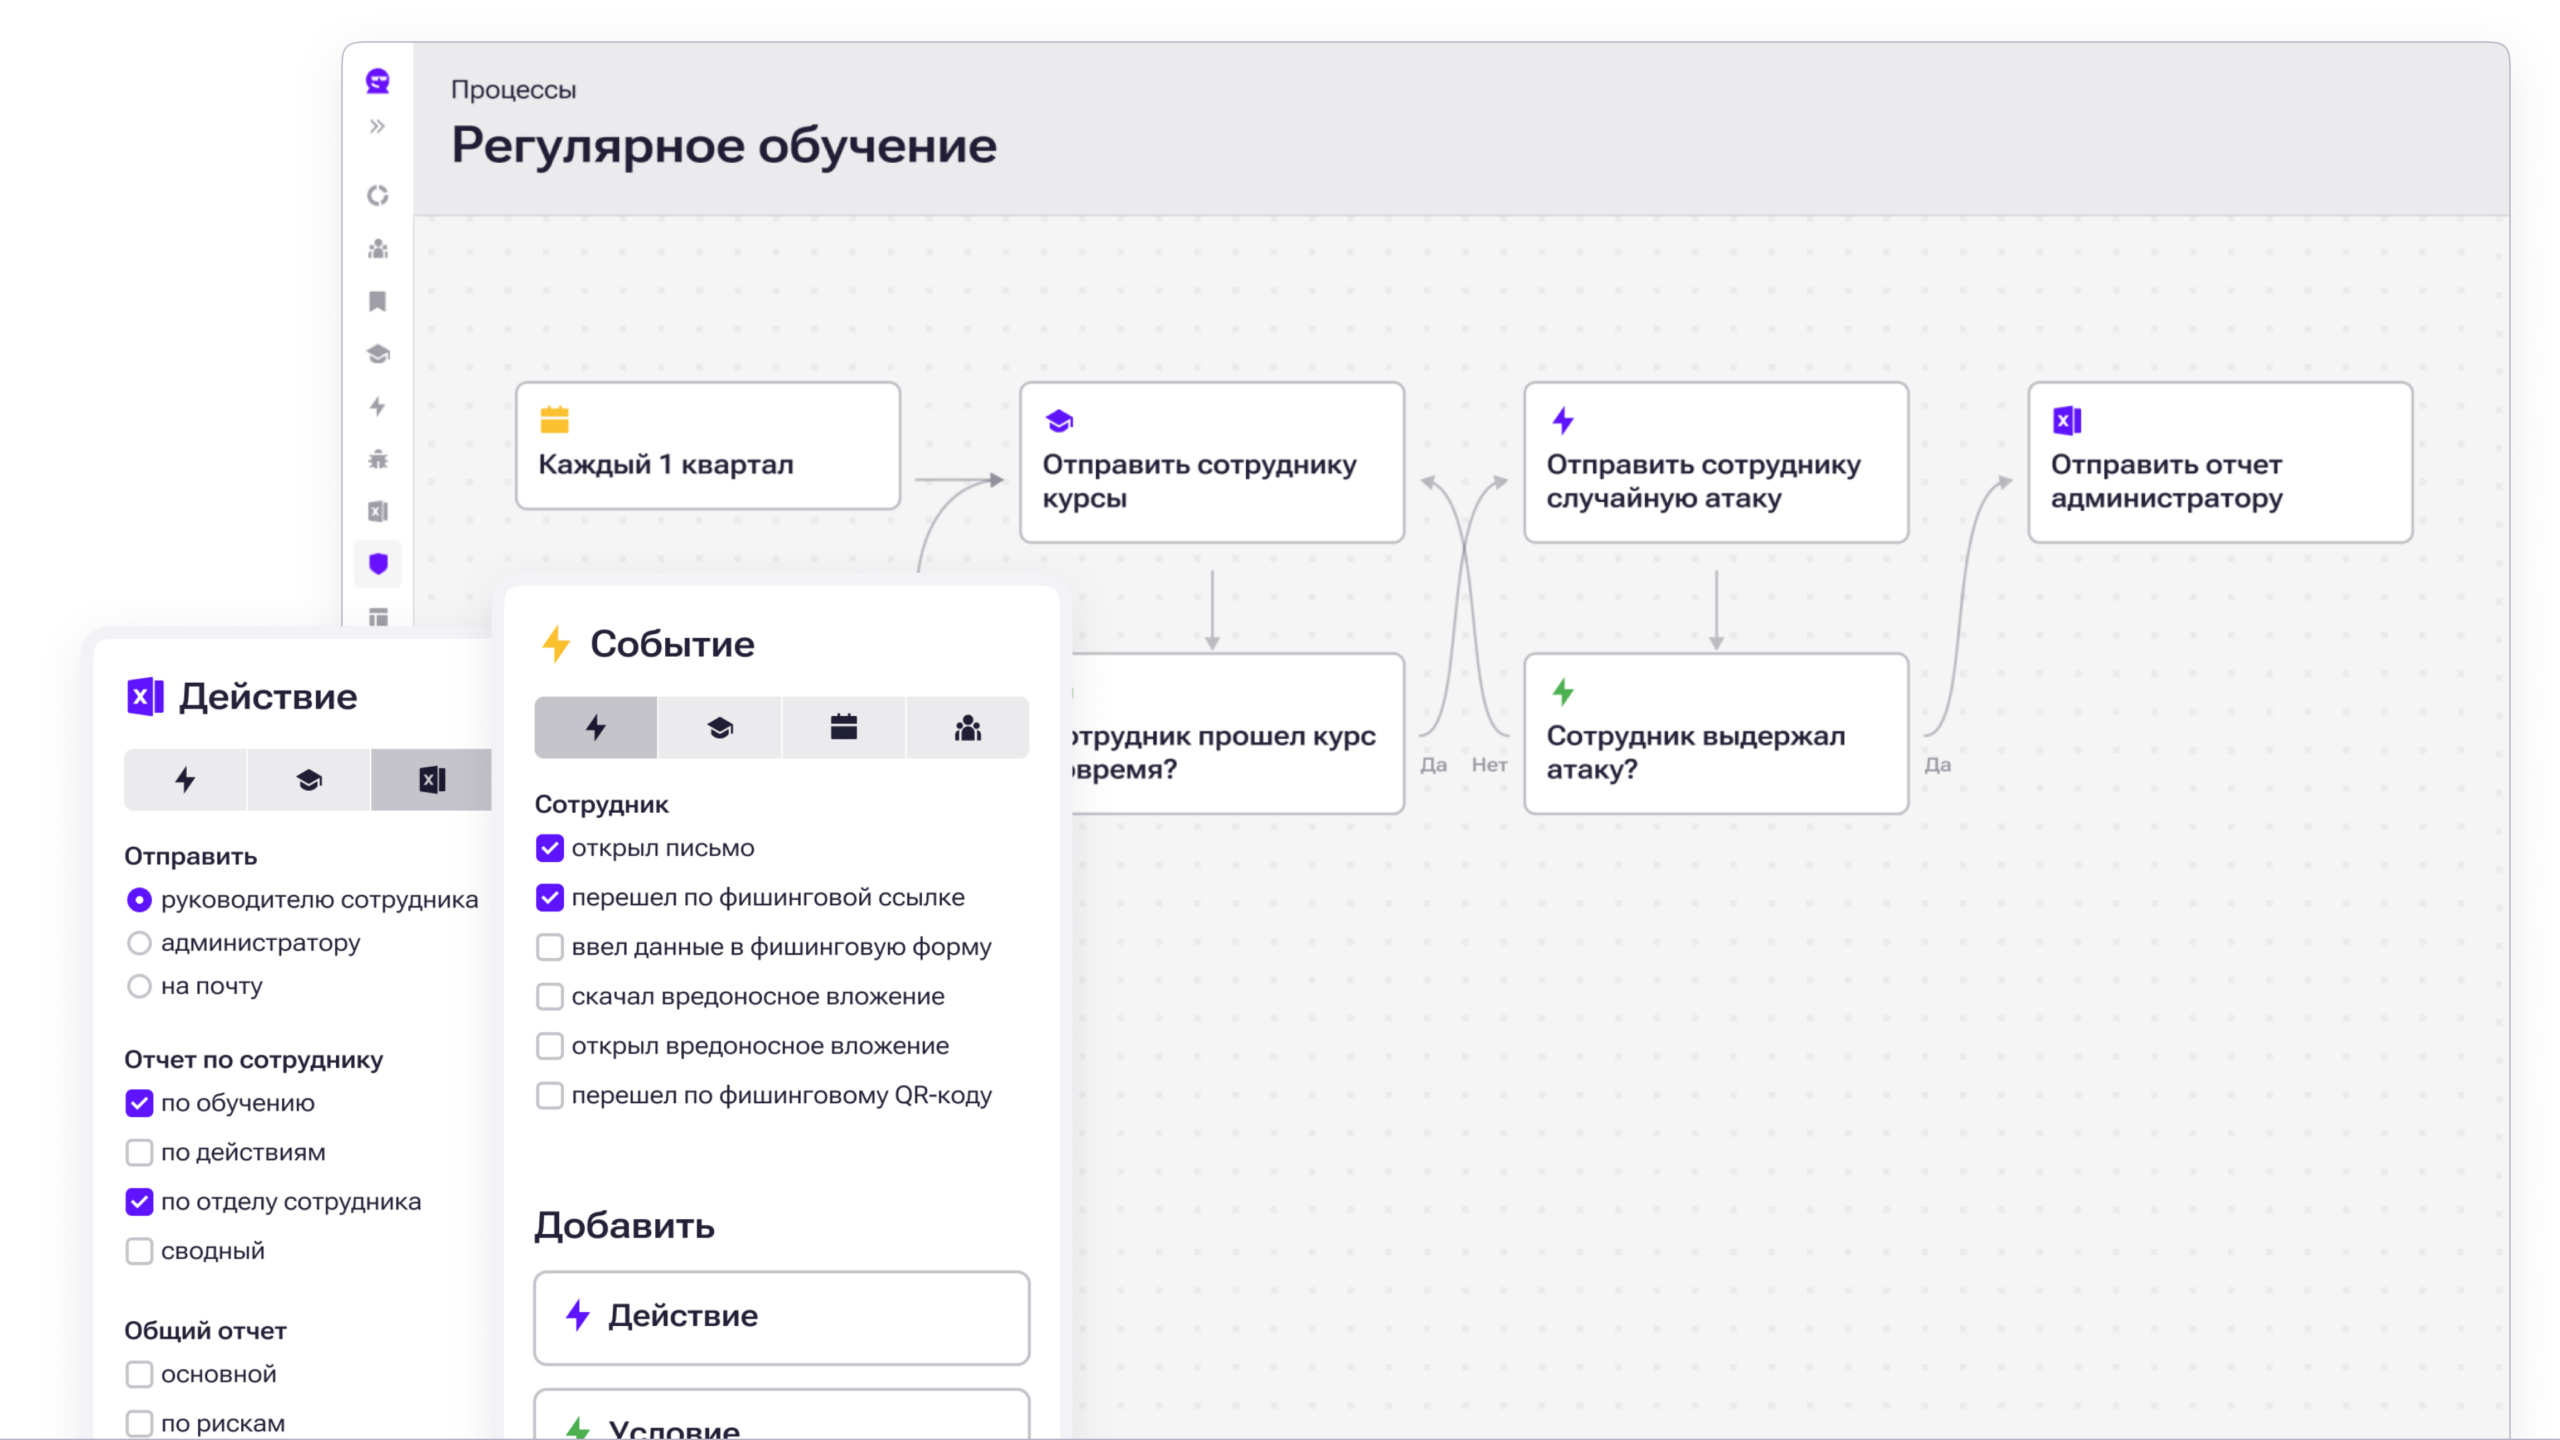
Регулярные антифишинговые тренировки. Учебные рассылки специалисты проводят регулярно — от трех раз в месяц до одного раза в два месяца. Между кампаниями команда делает паузы, чтобы сотрудники не привыкали к сценариям и сохраняли бдительность.
Наиболее результативными для компании оказались сценарии, которые затрагивают темы личных финансов. Основные психологические векторы атак в таких письмах — жадность и страх.
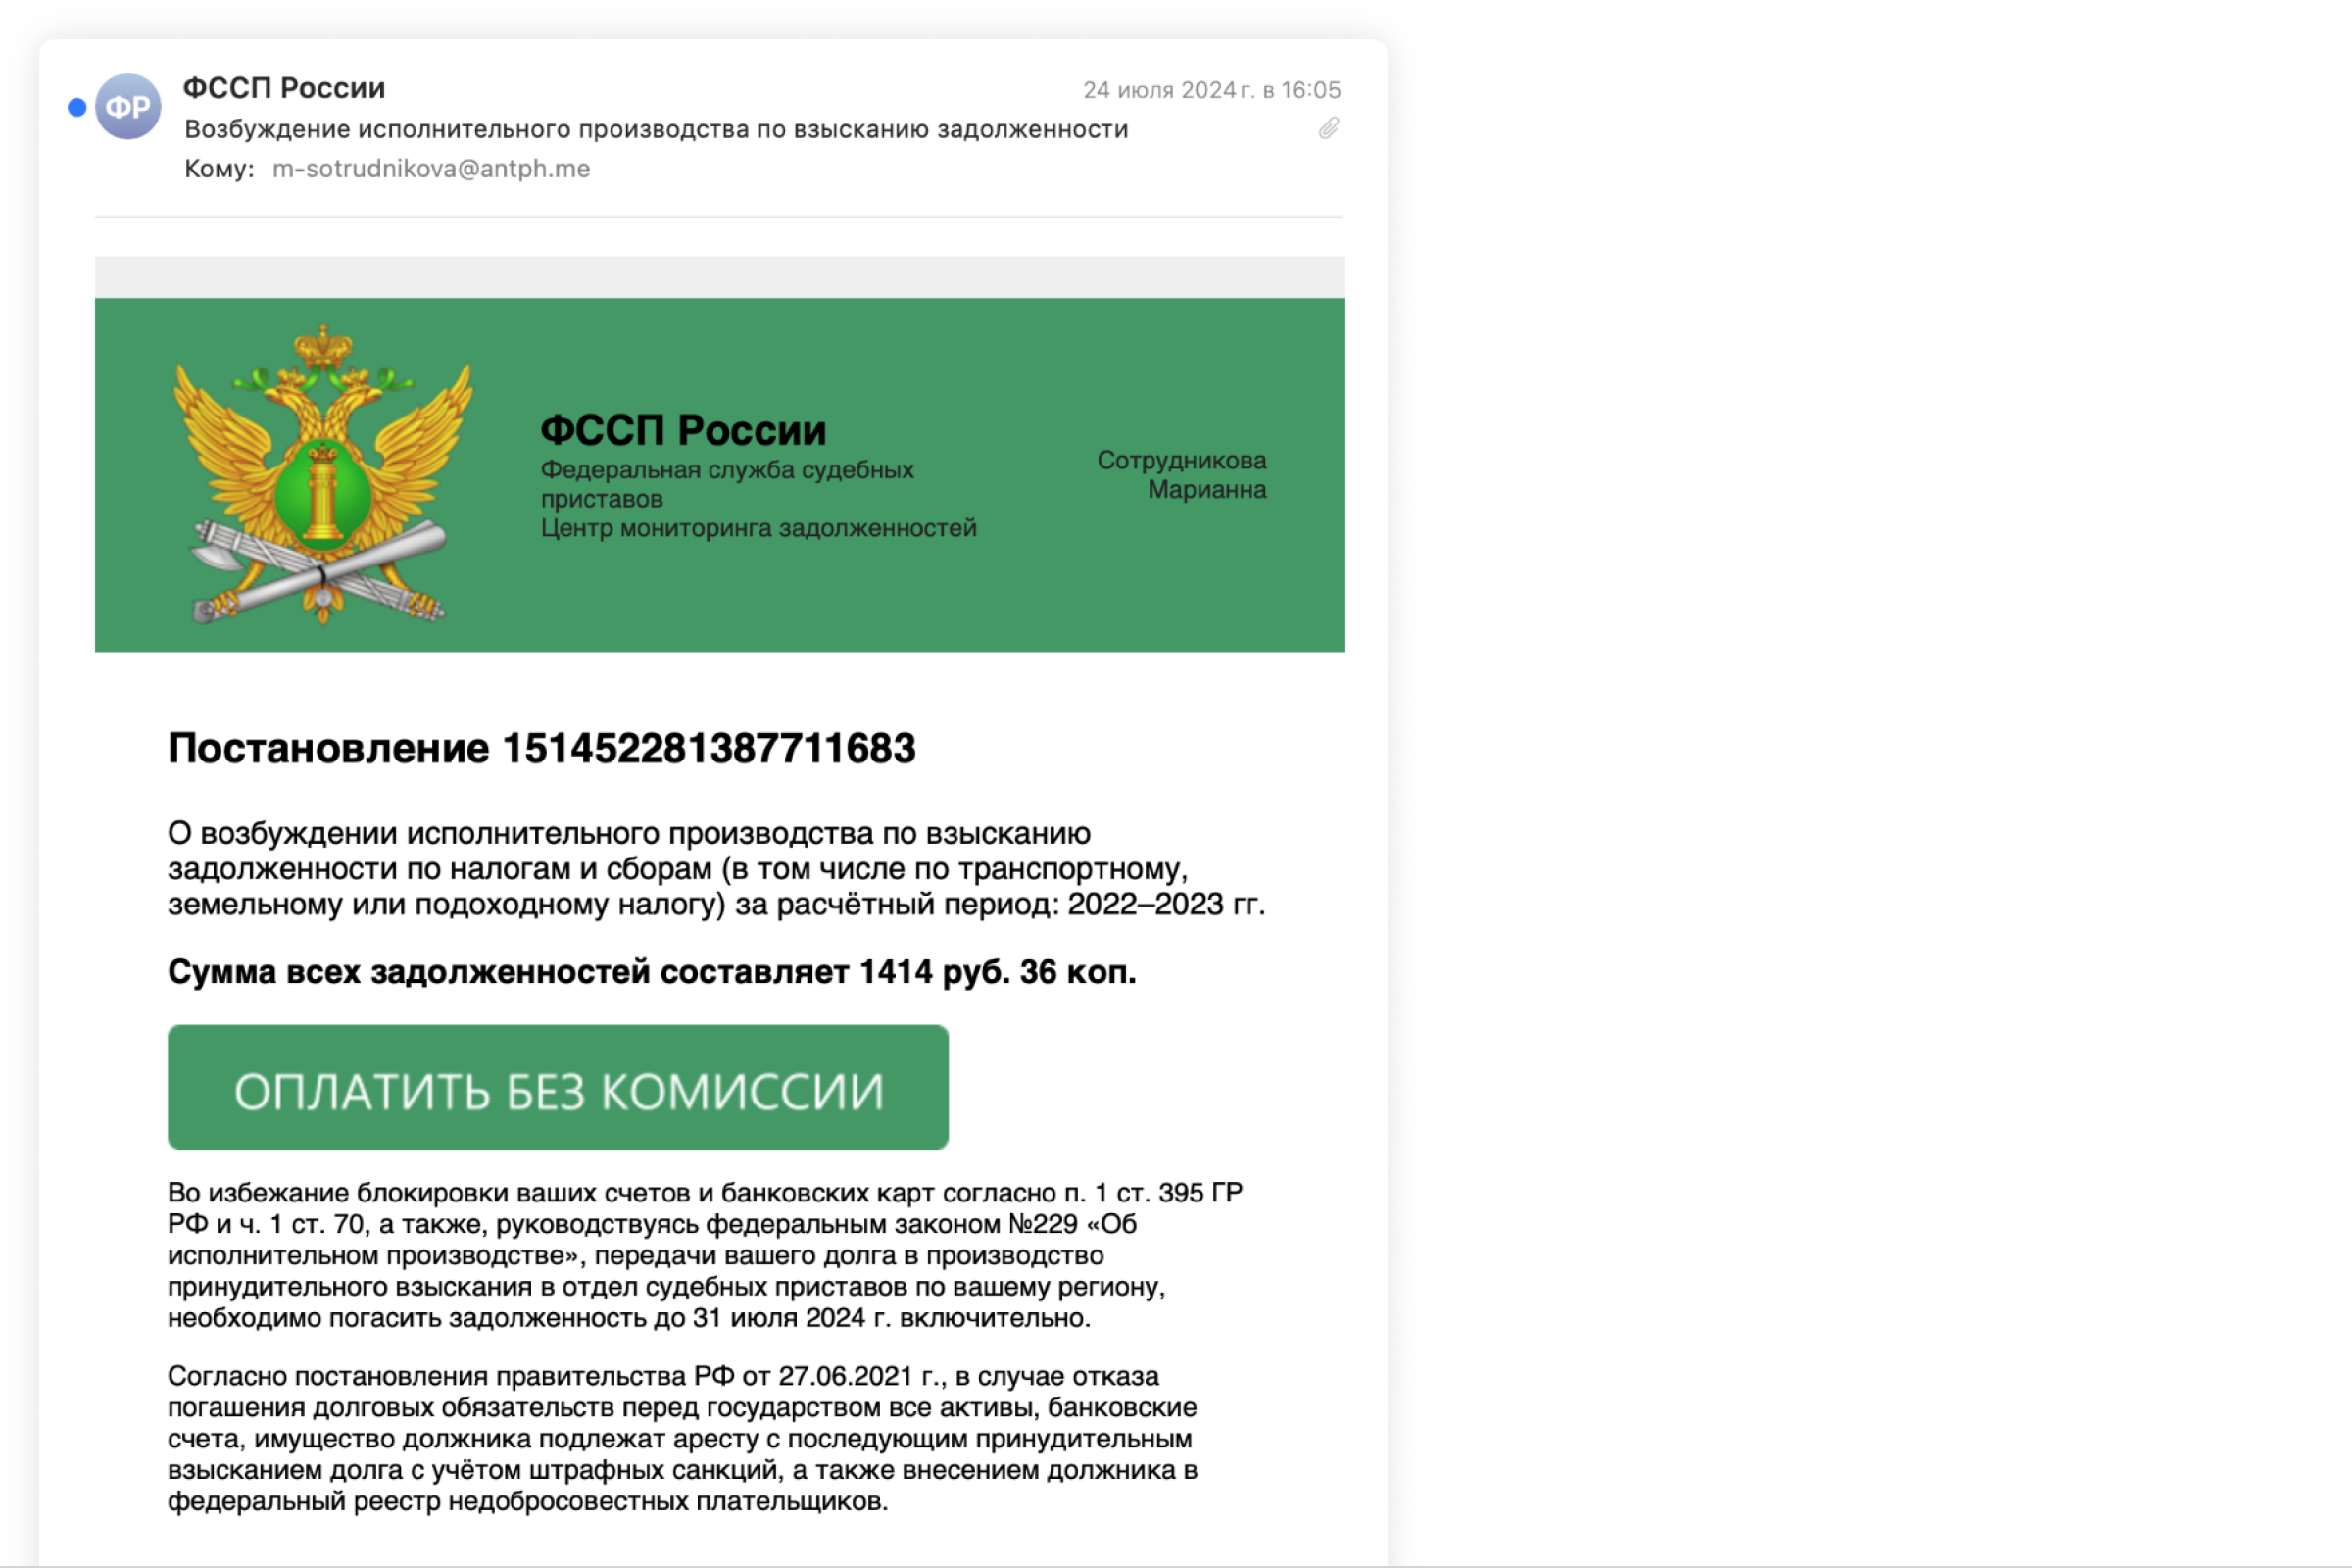
Во время антифишинговых кампаний никого не предупреждают заранее — даже руководителей, от лица которых отправляются учебные письма. Это помогает максимально приблизить сценарий к реальной атаке и более объективно оценить реакцию людей.
Команда ИБ анализирует опасные действия по подразделениям. Если сотрудники определенного отдела чаще допускают ошибки, им назначают дополнительное обучение и новые тренировки. Такой подход уже помог повысить устойчивость подразделения, которое больше других взаимодействует с внешними контрагентами.
Почтовый плагин Start AWR. У всех сотрудников компании установлен плагин «Сообщить об атаке». Теперь они могут в один клик пересылать подозрительные письма команде безопасности. Плагин автоматически исключает сообщения об учебном фишинге и передает специалистам ИБ только реальные угрозы.
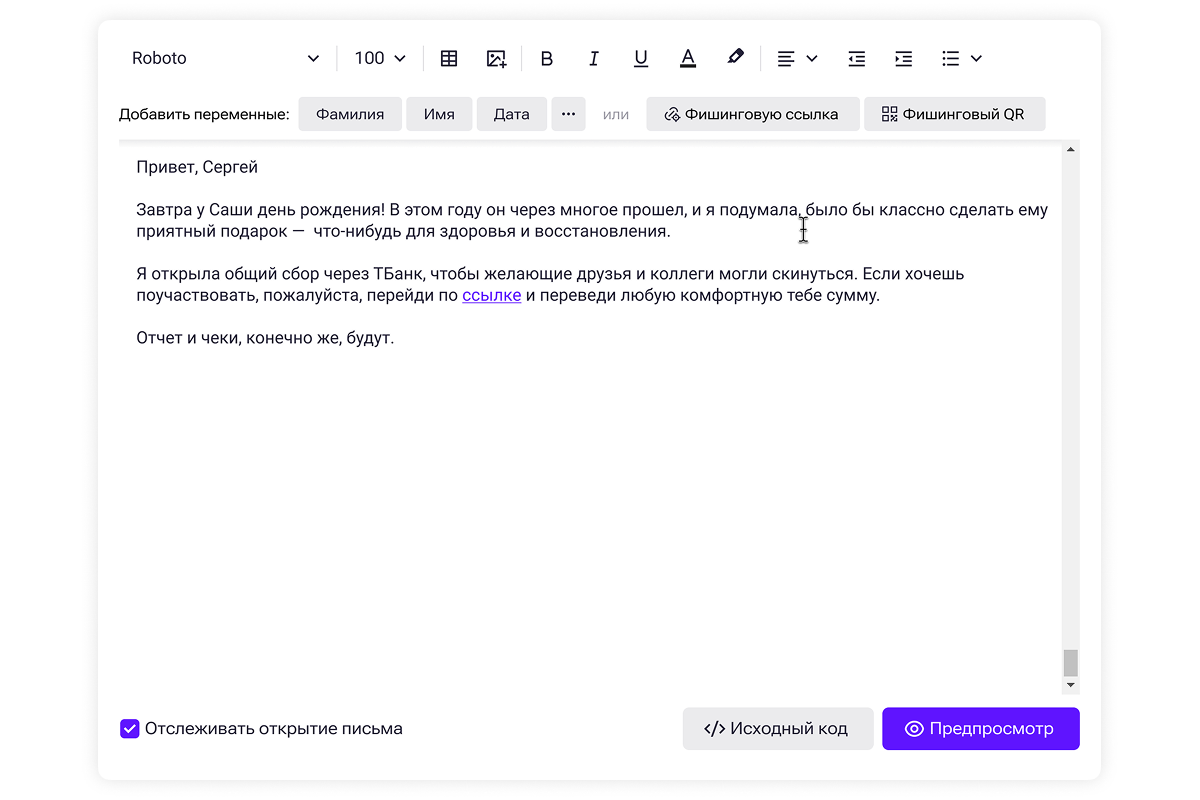
Конструктор фишинговых писем. Команда безопасности Интерроса самостоятельно адаптирует сценарии учебных атак под особенности компании. Инструмент помогает быстро изменить готовый шаблон или создать новый без сложной технической настройки.
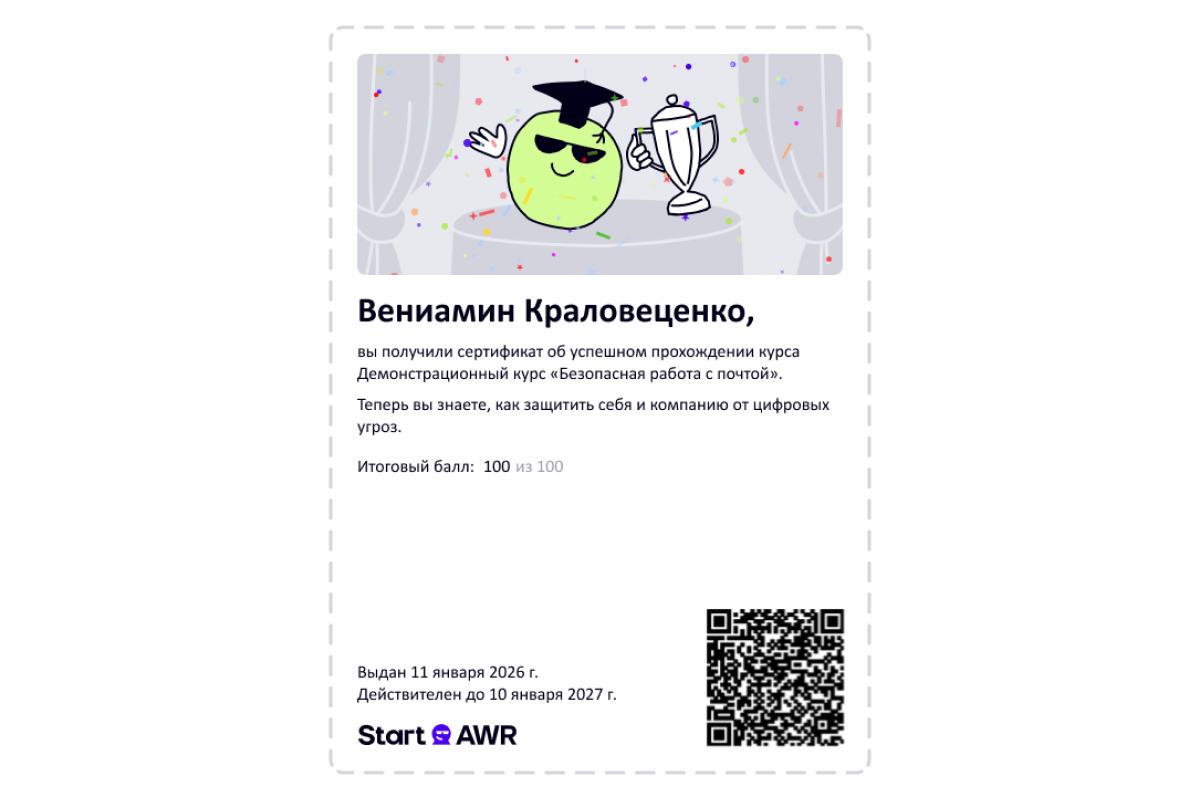
Именные сертификаты. После завершения обучения сотрудники получают персональные сертификаты — для многих в Интерросе это становится дополнительной мотивацией пройти курсы до конца.
Результаты. Сотрудники внимательнее реагируют на подозрительные письма и реже совершают опасные действия
В Интерросе эффективность программы оценивают по двум основным метрикам: процент сотрудников, которые завершили обучение, и число опасных действий во время антифишинговых тренировок.
Ключевым показателем при этом остается трансформация реального поведения сотрудников при столкновении с подозрительными письмами. Ниже — результаты, которые отражают эти изменения.
На 65% меньше сотрудников совершают опасные действия, когда сталкиваются с фишингом
К опасным действиям в компании относят переход по фишинговой ссылке и открытие вредоносного вложения.
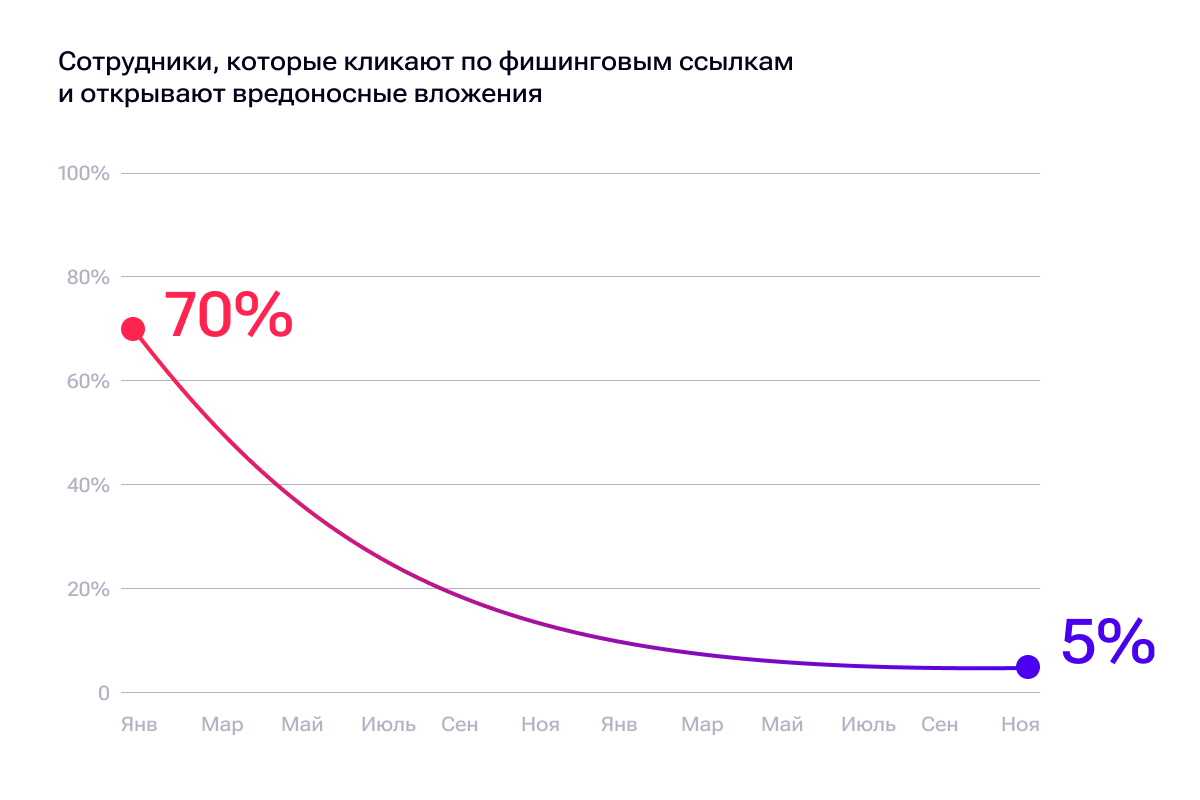
Наши сотрудники стали более осведомленными и аккуратными — у них появилась здоровая паранойя. Сегодня значительно больше людей понимают, что вопросы информационной безопасности напрямую связаны с общей устойчивостью компании.
Владимир Михайлович Бондарев
Директор департамента по информационным технологиям Интерроса
По мере роста насмотренности команда ИБ усложняет сценарии тренировок. Например, использует в рассылках реальные имена сотрудников компании, чтобы сделать имитированные атаки максимально приближенными к повседневной рабочей коммуникации. Благодаря такому подходу уже 95% сотрудников Интерроса устойчивы к социальной инженерии.
50% сотрудников сообщают о возможном фишинге напрямую команде ИБ через плагин
Во время учебных антифишинговых кампаний около половины сотрудников сообщают о подозрительных письмах через почтовый плагин Start AWR. При этом в случае реальных подозрительных писем этот показатель не меняется кардинально и составляет примерно 40%.
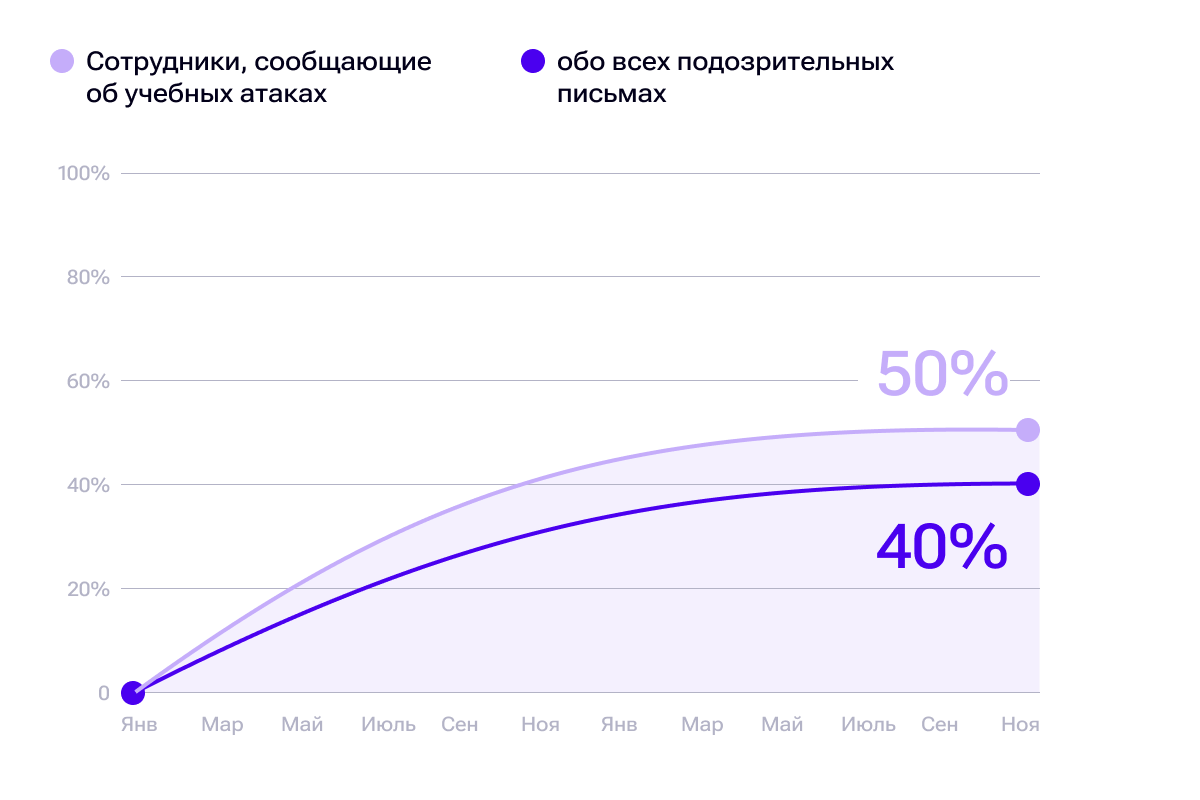
Каждое обращение специалисты ИБ разбирают отдельно. Если письмо оказалось безопасным, сотруднику объясняют, какие признаки могли вызвать подозрение и в чем именно он ошибся. Такой подход помогает не только анализировать конкретные ситуации, но и постепенно повышать уровень цифровой грамотности.
За последний год лишь один сотрудник ввел учетные данные в учебную фишинговую форму
В начале проекта около 10% сотрудников вводили логины и пароли во время учебных атак. Сегодня такие случаи практически свелись к нулю.
Сотрудники доверяют команде безопасности и чаще обращаются с вопросами
Одним из важных результатов стало изменение отношения сотрудников к команде ИБ и вопросам информационной безопасности в целом. Добиться этого удалось не только благодаря обучению, но и за счет постоянного живого общения.
Специалисты регулярно встречаются с коллегами, отвечают на вопросы, разбирают реальные примеры атак и объясняют сложные темы простым языком. Постепенно сотрудники перестали воспринимать службу безопасности как отдел, который «закручивает гайки и хочет всем только плохого».
Нам удалось выстроить доверительные отношения через постоянное живое общение. Сейчас коллеги не боятся приходить с вопросами и рассказывать нам о своих проблемах. Они понимают: цель нашей работы — помочь, а не наказать.
Владимир Михайлович Бондарев
Директор департамента по информационным технологиям Интерроса
Фишинг остается для Интерроса одним из значимых векторов атак. При этом сценарии злоумышленников постоянно меняются, поэтому команда безопасности регулярно обновляет программу обучения: добавляет новые курсы и адаптирует антифишинговые тренировки с учетом актуальных угроз.
Специалисты Start AWR, в свою очередь, постоянно актуализируют курсы и создают новые обучающие материалы, чтобы помочь сотрудникам распознавать современные схемы социальной инженерии и правильно на них реагировать.

