Аудит vs оценка рисков ИБ: чем отличаются эти услуги и когда нужна каждая

Изображение: recraft
Термины «аудит» и «оценка рисков» часто используют как взаимозаменяемые, хотя они отвечают на разные управленческие вопросы. Первый формат показывает фактическое состояние защиты, второй помогает определить возможные сценарии, вероятность их реализации, последствия и приоритеты дальнейших действий.
Б-152 проводит внешний технический аудит информационных систем, обследование ИСПДн, объектов КИИ и ГИС, анализ рисков и готовит экспертное заключение по результатам проверки.
Аудит информационной безопасности отвечает на вопрос, что происходит с защитой сейчас и насколько фактическое состояние соответствует выбранным критериям. Оценка рисков показывает, какие события могут повлиять на бизнес, насколько вероятна их реализация, к каким последствиям они приведут и какие риски нужно обрабатывать в первую очередь.
Эти работы могут проводиться отдельно или в рамках одного проекта. Логика такого разделения соответствует международным подходам к аудиту и управлению рисками: аудит строится вокруг критериев и свидетельств, а риск-анализ — вокруг идентификации, оценки и последующей обработки рисков.
Материал актуален на 2026 год
В чем разница между аудитом ИБ и оценкой рисков
Аудит изучает существующую инфраструктуру, процессы, документы, настройки и меры защиты. Оценка рисков рассматривает возможные события, вероятность их реализации и последствия, чтобы организация могла обосновать приоритеты и способы обработки рисков.
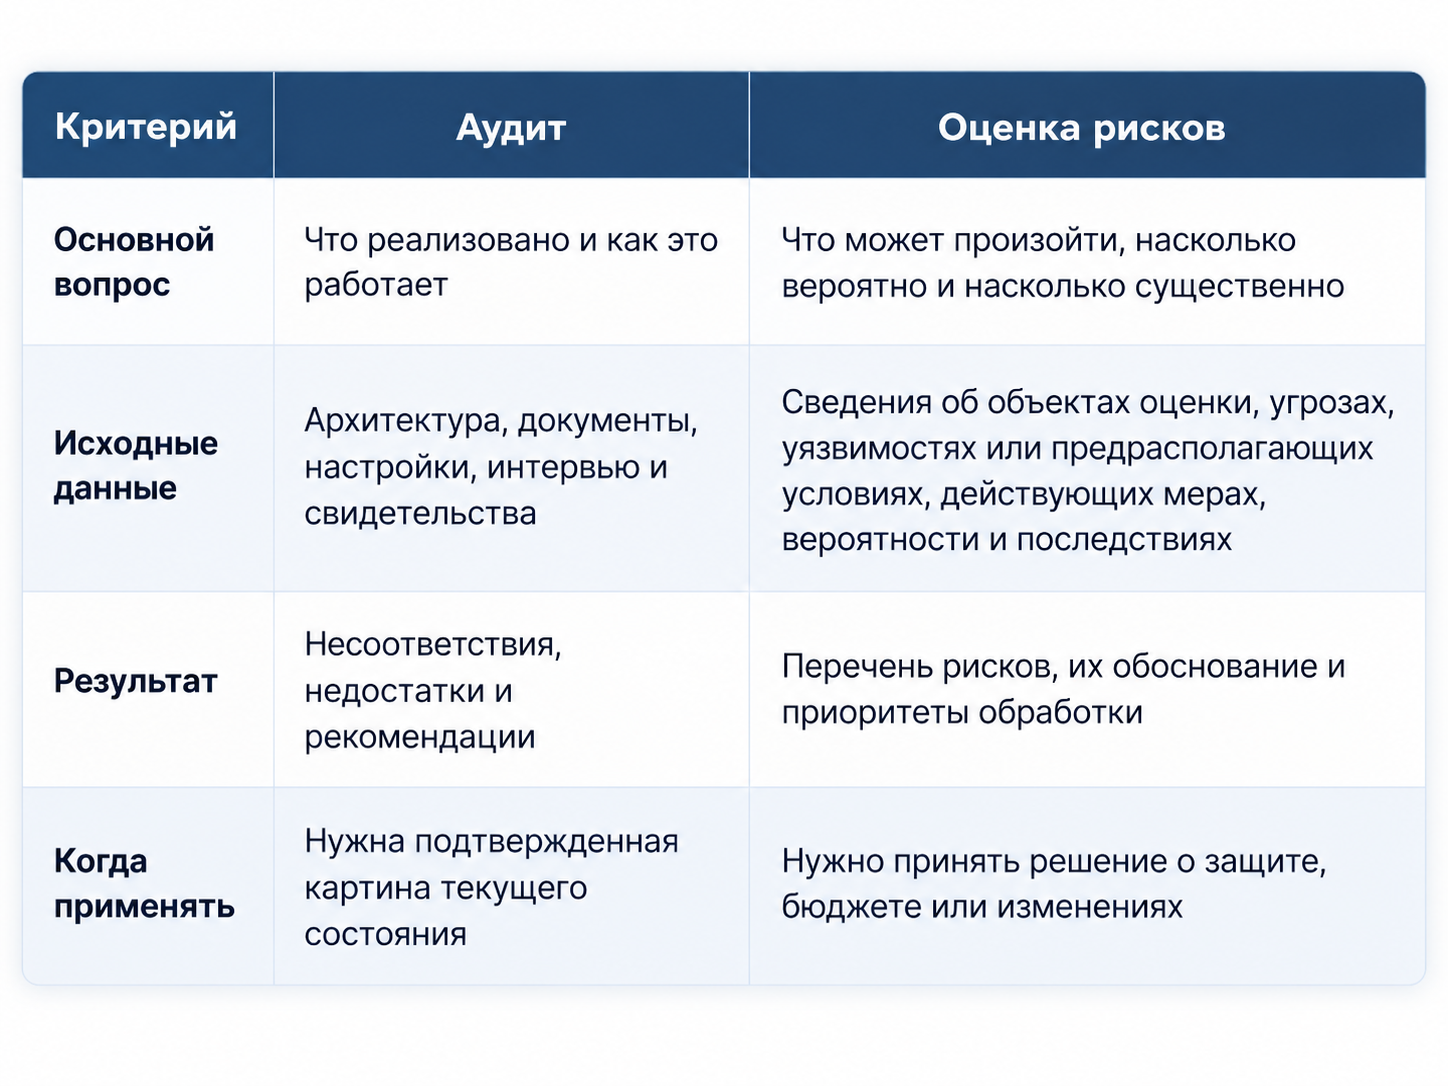
Оценка рисков и аудит информационной безопасности дополняют друг друга, но не являются одной услугой. Конкретный состав работ зависит от задачи, периметра и требований организации.
Что проверяют во время аудита
Проверка собирает свидетельства о том, как устроена защита на практике. Аудитор сопоставляет фактическое состояние с законодательными, отраслевыми, договорными или внутренними критериями, которые определены для конкретной проверки.
В периметр могут входить архитектура систем, управление доступом, резервное копирование, журналирование, реагирование на инциденты, работа подрядчиков, применяемые средства защиты и локальные документы.
Глубина зависит от цели: проверка соответствия требованиям, обследование конкретной ИС и комплексный аудит всего предприятия требуют разного состава действий.
При этом наличие документа не подтверждает выполнение описанной в нем процедуры. Например, регламент может требовать своевременного отключения учетных записей, а проверка должна установить, как это требование реализуется фактически.
Такой подход соответствует базовому принципу evidence-based auditing: выводы аудита должны опираться на проверяемые свидетельства, а не только на заявления участников процесса.
Что дает оценка рисков информационной безопасности
Оценка рисков связывает возможные события и условия их реализации с последствиями для конкретной организации. В зависимости от выбранной методики могут анализироваться активы, угрозы, уязвимости, предрасполагающие условия, действующие меры защиты, вероятность реализации сценария и возможный ущерб.
Результат нужен не для составления абстрактного рейтинга угроз, а для принятия решений о том, какие риски снижать, принимать, избегать, разделять или передавать.
В анализе учитывают назначение системы, ценность информации, критичные для бизнеса процессы, зависимости, существующие меры и последствия нарушения конфиденциальности, целостности или доступности. Также необходимо определить, каким образом в выбранной методике оценивается вероятность или правдоподобие реализации сценария.
Универсальные уровни и числовые значения нельзя подставлять без исходных данных заказчика. NIST SP 800-30 отдельно указывает, что организация должна фиксировать подход к определению likelihood, используемые допущения, источники данных и обоснование полученных оценок.
Методику согласуют до начала работ. Важно определить шкалы, критерии последствий, подход к оценке вероятности, порядок работы с неопределенностью и правила документирования выводов, чтобы результаты можно было использовать при планировании защиты.
Когда компании нужен аудит ИБ
Аудит ИБ нужен, когда руководству требуется подтвержденная картина текущего состояния, а не общее представление со слов подразделений. Его проводят перед существенными изменениями, при подготовке к внешней проверке, после инцидента или при необходимости сформировать обоснованный перечень недостатков.
До старта фиксируют цель, объект, критерии, глубину технической проверки и ожидаемые документы. Без этого предложения разных исполнителей окажутся несопоставимыми: один ограничится анализом регламентов, другой включит интервью, проверку настроек и описание фактической архитектуры.
Аудит безопасности информационных систем также полезен, если реестры и схемы давно не обновлялись. Тогда одним из первых результатов становится уточненный периметр, без которого последующие выводы могут оказаться неполными.
Когда нужна оценка рисков
Оценка рисков информационной безопасности нужна при выборе приоритетов защиты и распределении ресурсов. Она помогает сравнить возможные сценарии с учетом их вероятности и последствий и определить, какие меры дадут наиболее значимый эффект для деятельности организации.
Работа особенно полезна при запуске новой системы, появлении новых категорий данных, привлечении подрядчика, изменении архитектуры или переходе в облако. В этих ситуациях меняются зависимости, границы ответственности и возможные последствия инцидентов.
Для облачных сервисов анализируют не только технические характеристики платформы. Нужно учитывать модель предоставления услуги, распределение ответственности с провайдером, размещение и передачу данных, административный доступ, интеграции, резервное копирование и действия при прекращении сервиса.
Когда аудит и оценку рисков проводят вместе
Работы объединяют, если сначала требуется подтвердить фактическое состояние защиты, а затем определить приоритеты обработки выявленных рисков. Такая последовательность позволяет опираться не только на предположения и документы, но и на проверенные сведения об инфраструктуре и действующих мерах.
Совмещенный формат не обязателен для каждой организации. Если периметр известен, свидетельства актуальны, а задача состоит только в пересмотре приоритетов, может быть достаточно оценки рисков. Если нужно проверить выполнение конкретных требований, самостоятельный аудит тоже решает задачу.
Чем эти работы отличаются от пентеста и анализа уязвимостей
Пентест проверяет возможность реализации согласованных технических сценариев атаки в заданном периметре. Анализ уязвимостей направлен на выявление слабых мест в компонентах и конфигурациях. NIST SP 800-115 рассматривает penetration testing и vulnerability scanning как отдельные техники технического тестирования и оценки безопасности.
Аудит и риск-анализ, в зависимости от поставленной задачи, могут охватывать более широкий контекст: процессы, роли, документы, зависимости, последствия и управленческие решения. Результаты технических проверок могут использоваться как входные данные, но сами по себе не заменяют аудит или полноценную оценку рисков.
Выбор зависит от вопроса. Если нужно проверить возможность практической реализации определенных технических сценариев атаки, рассматривают пентест. Если необходимо оценить текущее состояние контроля или определить приоритеты для бизнеса, выбирают аудит либо анализ рисков.
Какие результаты должна получить компания
Результат должен помогать принимать решения и контролировать изменения. До начала проекта желательно согласовать структуру отчета, критерии приемки, детализацию доказательств и формат рекомендаций.
После аудита компании нужна понятная картина периметра, выявленных несоответствий, фактических недостатков и оснований для выводов.
После риск-анализа должны быть понятны рассматриваемые сценарии, затронутые объекты и процессы, вероятность и последствия, действующие меры и приоритеты обработки.
Рекомендации лучше связывать с конкретными системами, владельцами и ожидаемым результатом. Иначе отчет останется перечнем замечаний, который сложно превратить в план работ.
Когда привлекать внешнего подрядчика для аудита
Внешний подрядчик полезен, когда требуется взгляд со стороны, внутренней команде не хватает времени или компетенций для интервью и анализа документов либо нужно восстановить фактическую архитектуру. Это особенно важно для распределенной инфраструктуры, где сведения разных подразделений могут не совпадать.
Если задача требует именно независимой оценки, необходимо дополнительно учитывать возможный конфликт интересов. Сам статус внешнего исполнителя независимость автоматически не гарантирует: важно, какую роль он ранее играл в проектировании, внедрении или сопровождении проверяемых процессов. Принцип независимости входит в базовые принципы аудита ISO 19011:2026.
В рамках технического аудита информационных систем Б-152 проводит интервью с ответственными и пользователями, анализирует документы, описывает информационные системы и схемы, а также выявляет несоответствия. Эти исходные данные помогают определить периметр и выбрать дальнейший формат работ.
При выборе партнера важно сравнивать не только стоимость. Следует уточнить область проверки, методы получения доказательств, состав команды, порядок доступа к информации и итоговые документы. Для компании в Москве и для распределенного предприятия критерии качества одинаковы: выводы должны быть проверяемыми и применимыми к реальной инфраструктуре.
Заключение
Аудит показывает текущее состояние защиты и подтверждает его свидетельствами. Оценка рисков помогает понять возможные сценарии, их вероятность и последствия и на этой основе расставить приоритеты.
Совместное проведение оправдано, когда организации нужны и достоверная исходная картина, и обоснованный план дальнейших действий.
Если нужно определить, какой формат проверки подойдет под вашу задачу и какой периметр имеет смысл включить в работы, можно обсудить это со специалистами Б-152 в рамках технического аудита информационных систем.