





Бесплатный вебинар «Security Awareness без формальностей: как вовлечь сотрудников и изменить их поведение»
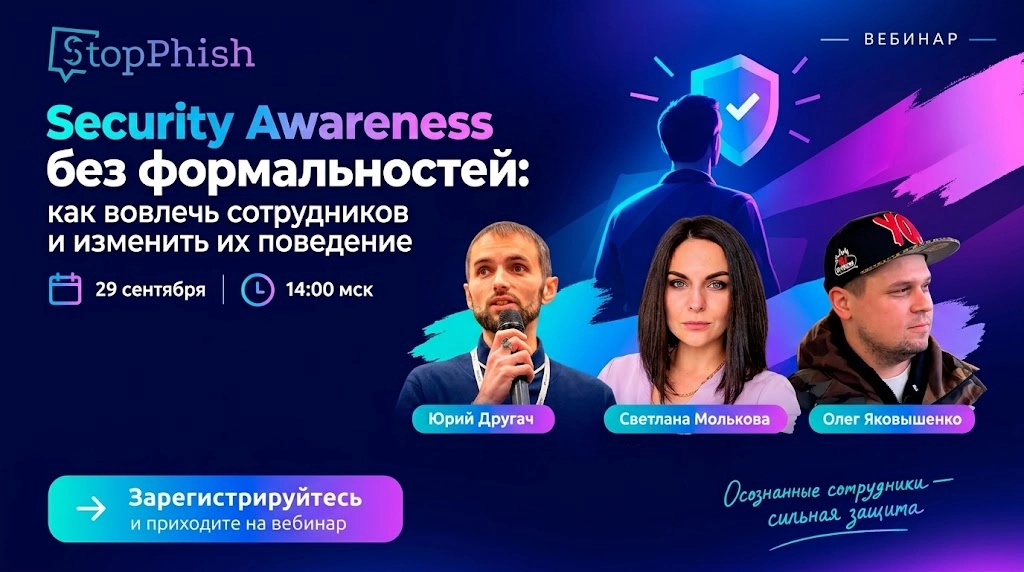
Сотрудник может пройти обязательный курс, ответить на все вопросы теста и всё равно не распознать атаку в рабочей переписке. Разберём, как сделать обучение по ИБ действительно полезным и применимым.
Курс пройден. А поведение изменилось?
Формальное прохождение курсов ещё не означает, что сотрудник распознает угрозу и правильно отреагирует. Вместе со специально приглашёнными гостями поделимся практиками Security Awareness, которые помогают вовлекать людей через понятную пользу, а не через давление и контроль.
Знание не равно действию
Тест показывает, что сотрудник запомнил правило. Рабочая ситуация показывает, умеет ли он применить его вовремя.
Риски зависят от роли
Финансы, HR, ассистенты и руководители сталкиваются с разными сценариями — одинаковое обучение для всех не закрывает реальные риски.
Вовлечение вместо контроля
Обучение работает лучше, когда сотрудники понимают его пользу, не боятся сообщать об ошибках и участвуют в защите компании.
Что разберём на вебинаре
Почему «курс пройден» — не результат
Почему формальное обучение не гарантирует, что сотрудник распознает угрозу и правильно среагирует в рабочей ситуации.
Обучение с учётом ролей и рисков
Как перейти от одинаковой программы для всех к сценариям, которые учитывают задачи сотрудников и реальные угрозы.
Интерес без постоянных напоминаний
Как повысить вовлечённость и сделать так, чтобы обучение воспринималось как полезный рабочий инструмент.
Форматы, которые формируют навыки
Микрообучение, короткие сценарии, симуляции и разборы реальных атак — где и как применять каждый формат.
ИИ-фишинг, вишинг и дипфейки
Как подготовить сотрудников к атакам, в которых злоумышленники используют ИИ, подделку голоса и видео.
Безопасная среда и честные метрики
Как убрать страх ошибок и оценивать программу по изменениям в поведении, а не только по проценту пройденных курсов.
Как увидеть реальные изменения
Какие действия сотрудников стоит измерять и как связать результаты обучения со снижением человеческого риска.
Кому будет полезно
Представители ИБ- и ИТ-подразделений — чтобы управлять рисками, связанными с человеческим фактором, выполнять требования регуляторов и обосновывать инвестиции в обучение.
Переведите обучение из формальной обязанности в реальные действия
На вебинаре покажем, как выстроить Security Awareness, которое сотрудники считают полезным, а команда ИБ оценивает по изменениям в поведении.

