Более 870 млн заблокированных «Билайном» нежелательных вызовов с начала 2026 года
На SOC Forum социальную инженерию назвали одной из главных угроз в сфере кибермошенничества
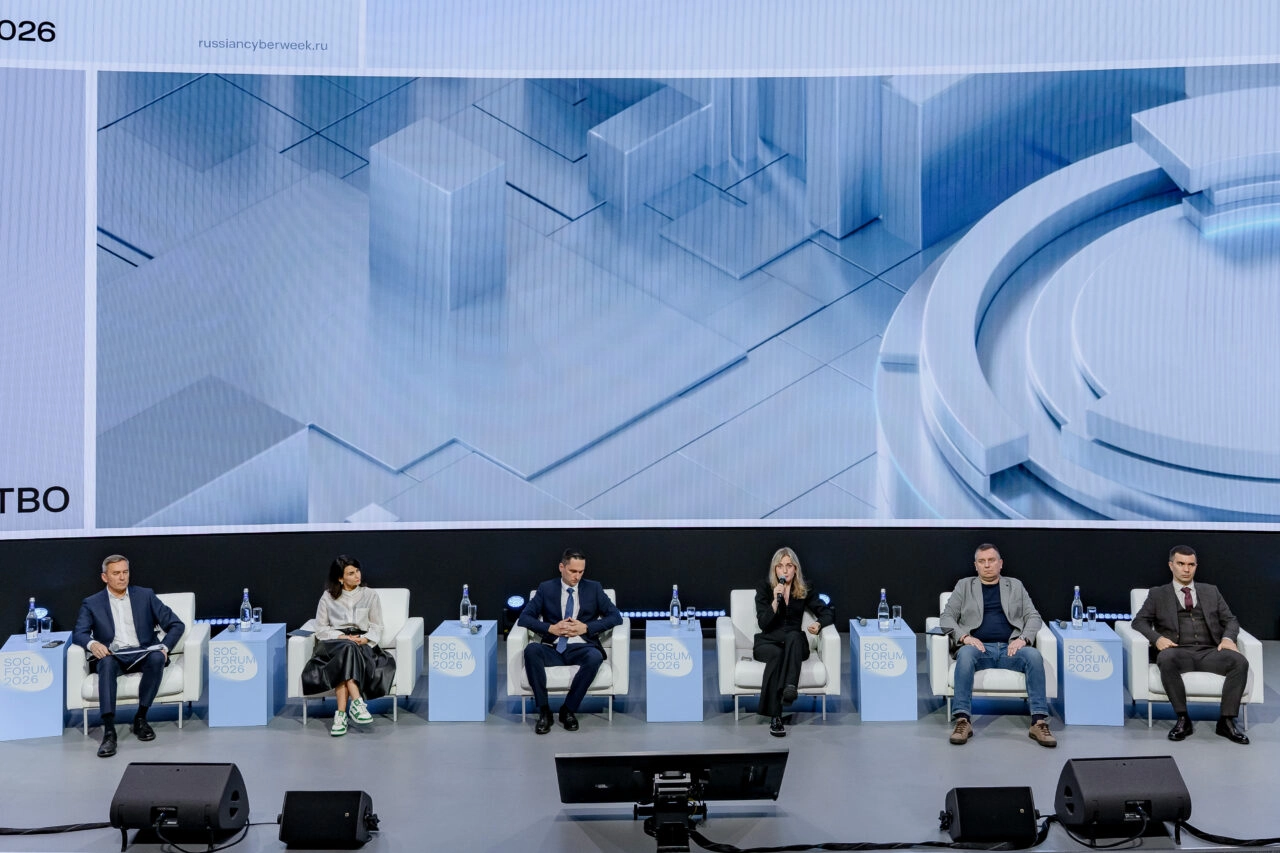
На SOC Forum 2026 обсудили, почему развитие технологий антифрода пока не позволяет полностью защитить пользователей от мошенничества. Несмотря на то, что искусственный интеллект уже способен самостоятельно распознавать и прерывать подозрительные звонки, главным вызовом остаётся социальная инженерия — психологические манипуляции, с помощью которых злоумышленники заставляют людей добровольно передавать данные и переводить деньги. О том, как межотраслевой обмен аналитикой о мошеннических схемах помогает повышать эффективность ИИ-антифрода без избыточного сбора персональных данных и как эту задачу решает Центр аналитики социальной инженерии и ИИ в кибермошенничестве (ЦАСИ), рассказала заместитель генерального директора Кибердома, руководитель Центра Александра Шадюк в рамках сессии «Антифрод с ИИ: безопасность без вторжения в приватность».
Сегодня банки, операторы связи и цифровые платформы активно внедряют ИИ для выявления мошеннических действий. Современные антифрод-системы позволяют отслеживать подозрительные операции, распознавать мошеннические звонки и блокировать потенциальные угрозы ещё до того, как пользователь осознает опасность. При этом каждый участник рынка видит лишь отдельный этап кибермошенничества — от звонка или действий в аккаунте до денежного перевода.
В частности, операторы связи, включая «Билайн», развивают технологии, позволяющие большим языковым моделям (LLM) с согласия пользователя анализировать разговоры в режиме реального времени и самостоятельно принимать решение о прерывании подозрительного вызова без участия человека. При этом содержание разговоров и персональные данные абонентов не передаются сотрудникам оператора: анализ осуществляется автоматически, что позволяет обеспечивать защиту пользователей без дополнительного вмешательства в их частную жизнь.
Об этом рассказал Алексей Волков, вице-президент по информационной безопасности «Билайн». Он подчеркнул, что искусственный интеллект становится одним из ключевых инструментов противодействия телефонному мошенничеству.
«Мы используем технологии искусственного интеллекта, чтобы выявлять мошеннические звонки ещё до того, как злоумышленники смогут причинить вред абонентам. С начала 2026 года антифрод-система «Билайна» заблокировала более 870 млн нежелательных вызовов. Наша задача — не только оперативно реагировать на угрозы, но и предотвращать их, обеспечивая безопасность клиентов», — отметил Алексей Волков, вице-президент по информационной безопасности Билайна.
Однако даже такие технологии не позволяют полностью пресечь многоэтапную мошенническую схему. Мошенники постоянно меняют сценарии обмана, используют разные каналы коммуникации и воздействуют прежде всего на самого человека. Даже если подозрительный звонок удаётся заблокировать, злоумышленники могут продолжить общение в мессенджере, сменить легенду или использовать другие способы психологического давления. В результате отдельные инструменты защиты способны остановить конкретное действие, но не всегда позволяют выявить и предотвратить мошенническую схему целиком.
«Сегодня распознать мошенническую схему целиком крайне сложно. Банки видят транзакции, операторы связи — звонки, цифровые платформы — действия пользователей, а мошенники используют разрывы между системами защиты. С помощью ИИ злоумышленники объединяют разрозненные сведения о человеке в цифровой портрет для персонализированного обмана. Поэтому важно обмениваться знаниями о мошеннических схемах. Участники ЦАСИ анализируют данные и сопоставляют их с информацией других игроков рынка, чтобы быстрее выявлять угрозы. По итогам дискуссии стало очевидно, что подобный центр необходим и на глобальном уровне», — отметила Александра Шадюк, заместитель генерального директора Кибердома, руководитель ЦАСИ.
Ситуацию осложняет и развитие генеративного искусственного интеллекта, который становится дополнительным инструментом в руках мошенников. С его помощью злоумышленники создают дипфейки, подделывают голоса и персонализируют сценарии обмана. При этом ИИ сам по себе не является источником угрозы, а лишь усиливает существующие мошеннические схемы, позволяя использовать разрозненные сведения о человеке для более убедительных и адаптивных атак, в том числе при переходе между разными каналами коммуникации.
Отдельное внимание в ходе сессии уделили межотраслевому обмену аналитикой. По мере усложнения мошеннических схем эффективность противодействия всё больше зависит от того, насколько быстро участники рынка могут обмениваться информацией о новых методах обмана. Речь идёт прежде всего об описаниях сценариев кибермошенничества, их признаков и способов противодействия, а не о сборе избыточных персональных данных пользователей. Такой обмен помогает банкам, операторам связи и цифровым платформам раньше замечать новые угрозы и совершенствовать собственные ИИ-антифрод-системы.
Участники дискуссии также обсудили возможности ИИ в распознавании дипфейков в реальном времени, риски компрометации защитных моделей, вопросы обработки поведенческих данных и степень самостоятельности алгоритмов при принятии решений. Одним из центральных вопросов стало то, как обеспечить своевременную защиту пользователя, не превращая антифрод в инструмент постоянного наблюдения за ним.
Таким образом, развитие технологий блокировки мошеннических звонков и подозрительных операций решает лишь часть проблемы. Для эффективного противодействия кибермошенничеству необходимо понимать не только технические инструменты злоумышленников, но и механизмы психологического воздействия на человека. Для этого Кибердом создал ЦАСИ — консорциум, участники которого объединяют неперсональные данные о мошеннических схемах в единую аналитическую матрицу, позволяющую выявлять сценарии атак и ключевые угрозы. На ее основе ЦАСИ ежеквартально публикует аналитические отчеты. Важную роль играют и форсайт-сессии Кибердома, на которых эксперты прогнозируют развитие мошеннических схем и разрабатывают методы противодействия будущим угрозам.
Чтобы стать партнёром ЦАСИ, оставьте заявку на сайте. Среди партнёров проекта — «Билайн», F6, ГК «Солар», InfoSecurity (ГК Softline), «Логика молока», АНО «Диалог Регионы» и ряд других организаций.