DLP установлена, но контур контроля не определен: почему внедрение нужно начинать до выбора продукта

изображение: grok
DLP может контролировать корпоративную почту, фиксировать копирование файлов на внешние носители и блокировать отправку документов. При этом рабочие данные продолжают перемещаться через мессенджеры, облачные хранилища, мобильные приложения, сервисы совместной работы, генеративный ИИ и личные устройства сотрудников.
С точки зрения проекта средство защиты внедрено. С точки зрения CISO остается другой вопрос: какую часть реальных потоков данных компания действительно видит и контролирует?
Проблема возникает, когда внедрение начинают с выбора продукта и установки агентов. DLP работает только в пределах доступных ей каналов и заданных политик. Если модель передачи данных неполна, автоматизация не исправит ее, а закрепит слепые зоны уже на уровне технического контроля.
В Б-152 проекты внедрения DLP рассматриваем именно в такой последовательности: сначала данные, каналы и сценарии, затем требования к решению, пилот, политики и эксплуатационный процесс. Ниже разберем, какие управленческие решения необходимо принять на каждом этапе и по каким признакам можно понять, что DLP действительно стала частью системы защиты информации.
Материал актуален на 2026 год
DLP закрывает конкретные сценарии, а не абстрактную задачу «предотвратить утечки»
DLP способна анализировать содержимое сообщений и файлов, контролировать доступные ей каналы, регистрировать подозрительные действия и выполнять заданную реакцию: создавать событие, уведомлять ответственного, запрашивать подтверждение или блокировать операцию.
Но сама система не определяет, какая информация критична именно для конкретной организации и какое действие с ней является нарушением.
Один и тот же реестр клиентов может законно передаваться контрагенту в рамках рабочего процесса и одновременно представлять интерес для ИБ, если сотрудник отправляет его на личную почту. Содержимое файла остается тем же, а оценка события меняется в зависимости от роли пользователя, получателя, цели передачи и канала.
Поэтому архитектура контроля должна строиться не вокруг максимально возможного количества запретов, а вокруг связки:
защищаемые данные → процесс → пользователь → канал → допустимая операция → реакция на отклонение.
Без этого DLP быстро превращается либо в генератор событий, либо в систему жестких блокировок, которую бизнес начинает обходить.
Наличие DLP само по себе не закрывает требования к защите данных
152-ФЗ требует от оператора принимать необходимые правовые, организационные и технические меры защиты персональных данных. При обработке ПДн в информационных системах состав мер определяется с учетом применимых требований, установленного уровня защищенности, актуальных угроз и особенностей конкретной ИСПДн.
Универсальной обязанности устанавливать DLP для каждой организации закон не содержит.
DLP может использоваться как одна из мер, если компании необходимо контролировать передачу персональных данных, коммерческой тайны или иной конфиденциальной информации. Но основанием для внедрения должна быть задача защиты конкретных процессов и данных, а не само наличие продукта в перечне СЗИ.
То же относится к коммерческой тайне. Если компания рассчитывает контролировать средствами DLP информацию, составляющую коммерческую тайну в понимании Федерального закона № 98-ФЗ «О коммерческой тайне», соответствующий режим должен быть установлен организационно. DLP этот режим не создает.
Для CISO это означает, что проект нельзя отделять от разграничения доступа, локальных правил работы с информацией, обучения сотрудников и процедуры реагирования. Технический контроль должен опираться на уже определенные правила или развиваться одновременно с ними.
До закупки нужно определить, что именно компания собирается контролировать
Первая практическая задача проекта — инвентаризация защищаемой информации.
Недостаточно составить перечень из персональных данных, коммерческой тайны, договоров, финансовых документов, проектной документации, исходного кода и внутренней аналитики. Для настройки контроля необходимо понимать жизненный цикл каждой значимой категории.
Например, ПДн поступают через сайт, оказываются в CRM, используются поддержкой, выгружаются для отчетности и передаются подрядчику. На каждом этапе меняются пользователи, системы, получатели и набор разрешенных операций.
Если политика построена только вокруг признака «персональные данные», аналитики могут получить большое количество событий без достаточного контекста.
Для содержательного контроля нужны дополнительные параметры:
- в каком процессе используются данные;
- кто является отправителем;
- кому разрешена передача;
- через какие каналы она допустима;
- какой объем или характер передачи требует внимания;
- какая реакция нужна при отклонении.
По сути, на этом этапе CISO формирует не список объектов для DLP, а модель контролируемого движения информации.
Карта каналов показывает разницу между проектным контуром и реальной коммуникацией
После инвентаризации данных необходимо понять, где они фактически перемещаются.
Корпоративная почта, веб-трафик, файловые операции, печать и внешние носители остаются частью контура, но ими он давно не ограничивается. В рабочих процессах могут одновременно использоваться корпоративные и публичные мессенджеры, мобильные приложения, видеоконференции, облачные диски, внешние формы, сервисы совместной работы и генеративный ИИ.
Отдельный слой проблемы создают личные устройства и неучтенные аккаунты.
При этом не каждый канал можно контролировать одинаково. Видимость зависит от архитектуры, шифрования, типа устройства, способа подключения, имеющихся у организации прав и возможностей конкретной DLP.
Поэтому вопрос при выборе решения должен звучать не «сколько каналов поддерживает продукт», а «видит ли он те каналы, через которые у нас реально перемещаются приоритетные данные».
Иначе после запуска может оказаться, что корпоративная почта контролируется детально, а основной обмен файлами уже происходит в сервисах, которые не вошли в исходный контур.
Определите контур DLP до выбора продукта
Сопоставим защищаемые данные, реальные каналы передачи и рабочие сценарии, чтобы требования к DLP формировались из процессов компании, а не из списка функций конкретного решения.
Политика должна описывать сценарий, а не только запрещенное содержимое
После данных и каналов можно формировать сценарии контроля.
Рабочий сценарий отвечает как минимум на шесть вопросов:
- Кто выполняет действие?
- С какой информацией?
- Через какой канал?
- В адрес какого получателя?
- При каких условиях операция допустима?
- Что должна сделать система при отклонении?
На этом этапе участие владельцев бизнес-процессов критично.
ИБ понимает угрозы, возможности DLP и технические ограничения. Но ИБ-служба не обязана знать все легитимные передачи данных внутри продаж, HR, бухгалтерии, поддержки или разработки.
Если эти процессы не верифицировать с владельцами, система начинает блокировать разрешенную деятельность. Следующий эффект предсказуем: появляются просьбы об исключениях, альтернативные каналы и попытки обойти контроль.
Для руководителя ИБ это уже вопрос не качества отдельной политики, а качества взаимодействия между ИБ и бизнесом.
Требования к DLP нужно формировать из сценариев, а не из матрицы функций вендора
Когда данные, каналы и сценарии описаны, появляется основание сравнивать решения.
Функционально насыщенный продукт не обязательно лучше соответствует конкретному контуру. Для проекта важнее проверить применимость функций к инфраструктуре и операционной модели компании.
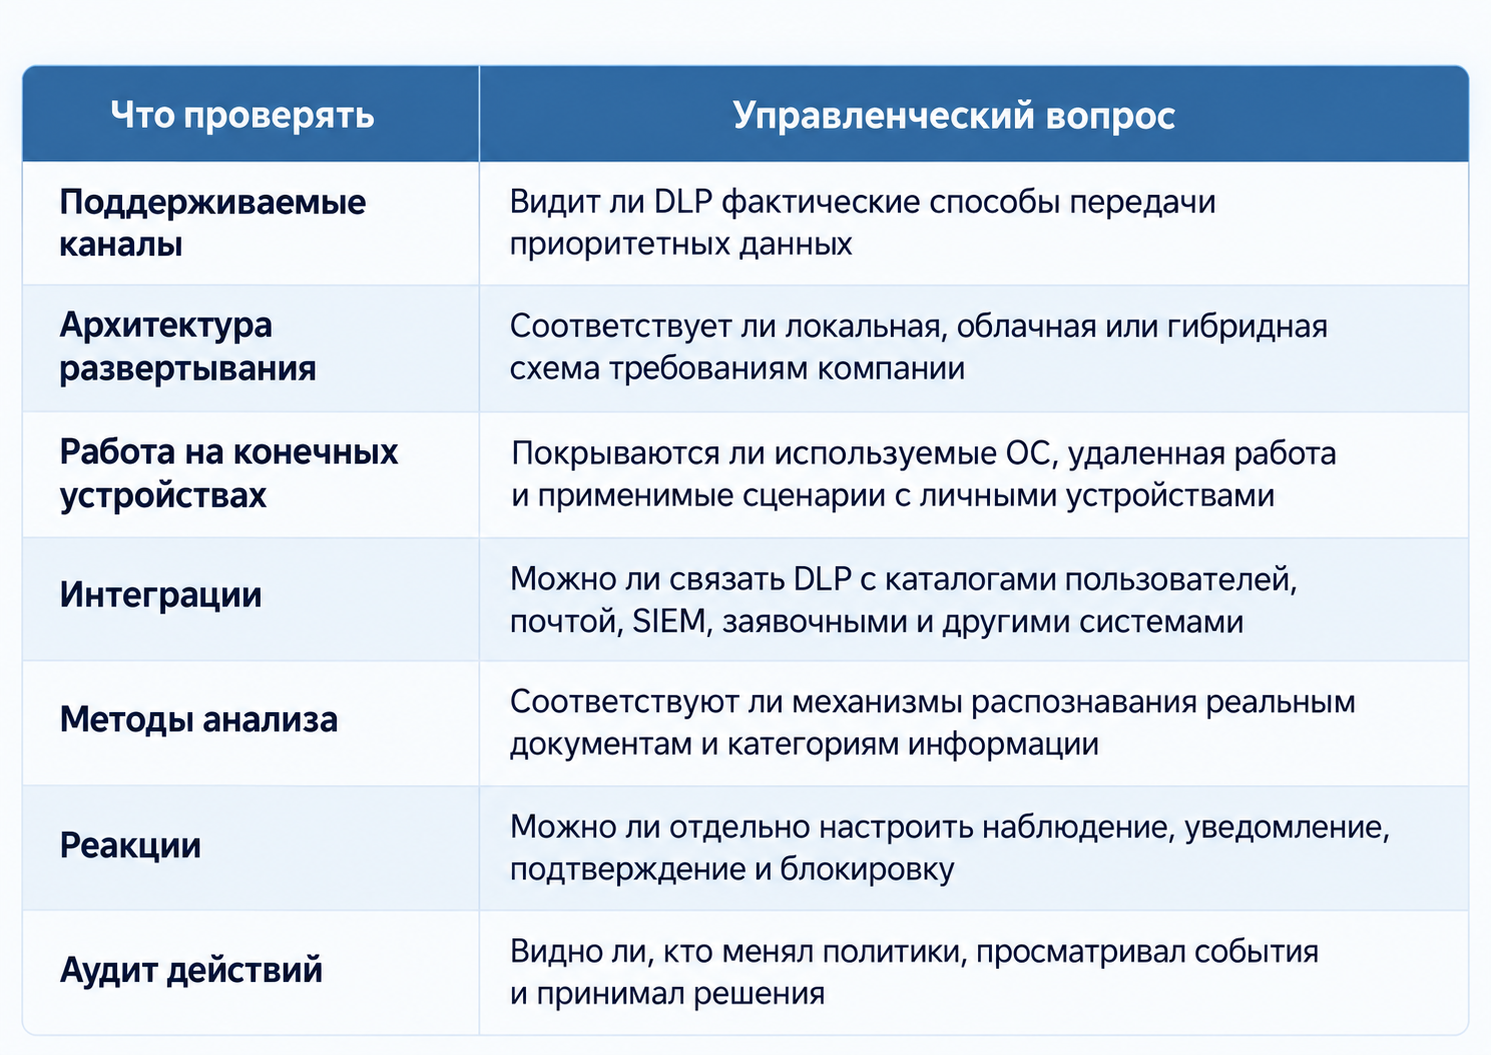
Если компания находится в процессе импортозамещения, к этой модели добавляются возможность миграции действующих политик, совместимость с существующим стеком и доступность сопровождения российского решения.
Такая постановка задачи полезна и при работе с интегратором. Передавать подрядчику запрос «нам нужна DLP» недостаточно. Для содержательного проекта ему нужны данные о каналах, пользовательских группах, сценариях контроля и существующей инфраструктуре.
В проект Б-152 по внедрению средств защиты могут входить обследование инфраструктуры, подбор решения, пилотирование, настройка политик и подготовка связанных организационных процессов. Такой подход позволяет сначала сформулировать требования к контролю, а уже затем сопоставлять их с возможностями конкретного продукта.
Результат пилота — не работающий агент, а подтвержденный сценарий контроля
Пилот должен отвечать на вопрос, сможет ли выбранная система закрыть приоритетные сценарии с приемлемой точностью и эксплуатационной нагрузкой.
Для этого недостаточно развернуть DLP на ИТ-подразделении и проверить прохождение тестовых событий. Подразделения нужно выбирать так, чтобы в пилот попали разные процессы и способы работы с информацией: например, продажи, HR, поддержка или другие релевантные функции.
Во время пилота имеет смысл оценивать:
- видимость нужных каналов;
- качество распознавания;
- количество нерелевантных событий;
- нагрузку на аналитиков;
- влияние политик на рабочие операции;
- удобство разбора события;
- совместимость с инфраструктурой.
Если продукт поддерживает наблюдение, симуляцию или иной тестовый режим, на старте имеет смысл использовать его вместо массовой автоматической блокировки.
Так команда получает фактический поток событий, может настроить исключения и увидеть операции, которые DLP ошибочно относит к нарушениям.
Критерий завершения пилота в таком случае меняется. Вместо «система установлена и события поступают» появляется содержательный результат: приоритетные сценарии контролируются с приемлемым количеством нерелевантных срабатываний и понятной нагрузкой на эксплуатацию.
Проверьте DLP на реальных сценариях
Пилот позволяет оценить видимость каналов, точность политик, влияние на рабочие процессы и будущую нагрузку на команду до полноценного внедрения.
Преднастроенные политики сокращают старт, но не заменяют настройку
Большой набор готовых политик удобен как исходная база, но не описывает структуру конкретной организации.
Типовая политика не знает:
- терминологию компании;
- формы ее документов;
- доверенных получателей;
- допустимые операции;
- особенности отдельных подразделений.
Если включить максимальный набор правил одновременно, аналитики могут получить поток событий, который невозможно качественно обработать.
Дальше обычно возникает один из двух эффектов: события перестают восприниматься как значимые либо политики постепенно отключаются, чтобы не мешать рабочим процессам.
Поэтому сценарии лучше вводить последовательно. Сначала контролируются наиболее значимые данные и наиболее однозначные нарушения. Затем, после анализа результатов, расширяются категории, каналы и группы пользователей.
Отдельная зона контроля — исключения.
Временное разрешение легко становится постоянной слепой зоной, если у него нет владельца, основания, срока действия и точки пересмотра. Для CISO реестр исключений здесь не менее важен, чем перечень активных политик.
После запуска DLP начинается эксплуатационный процесс
Сама система может зафиксировать передачу документа. Она не решает, является ли событие подтвержденным инцидентом.
Нужно проверить контекст, полномочия сотрудника, получателя и правила процесса. Для этого еще до промышленной эксплуатации необходимо закрепить:
- владельца DLP и администратора;
- специалистов, которые анализируют события;
- порядок эскалации;
- сроки первичной оценки;
- действия при подтвержденном инциденте;
- правила хранения материалов;
- порядок привлечения HR, юристов и владельцев процессов;
- основания изменения политик.
Если роли и процедура не определены, DLP становится архивом: события собираются, но не превращаются в управленческие решения.
Отдельно необходимо контролировать доступ к самой системе. В зависимости от продукта и настроек DLP может хранить копии сообщений, файлов и другую информацию ограниченного доступа. Права аналитиков и администраторов необходимо разграничивать, а их действия журналировать.
Если сведения, собранные DLP, позволяют прямо или косвенно определить конкретного работника, они могут относиться к его персональным данным. Тогда необходимо учитывать требования законодательства о персональных данных и специальные правила ТК РФ об обработке ПДн работников.
Интеграция DLP с SIEM полезна только вместе с процессом реагирования
DLP и SIEM решают разные задачи и не заменяют друг друга.
DLP дает контекст о передаче защищаемой информации и действиях пользователей в контролируемых каналах. SIEM собирает и сопоставляет события из средств защиты, серверов, сетевого оборудования, приложений и учетных систем.
При интеграции событие DLP можно рассматривать вместе с другими признаками: необычным входом в учетную запись, изменением прав или подключением нового устройства.
Но сама техническая интеграция еще не формирует процесс расследования.
До обмена событиями необходимо определить:
- какие данные передаются между системами;
- кто их анализирует;
- как устанавливается приоритет;
- кто принимает решение об эскалации;
- в каком порядке проводится дальнейший разбор.
Иначе организация просто получает еще один источник данных в SIEM, не меняя качество реагирования.
Жесткий контроль без рабочего альтернативного процесса создает новые слепые зоны
Внедрение DLP затрагивает пользователей, поэтому организационная часть проекта не должна ограничиваться уведомлением о появлении контроля.
Сотрудникам необходимо понимать, какие категории информации требуют особого обращения, какие каналы разрешены, куда можно передавать рабочие файлы, как действовать при ошибочной блокировке и как согласовать исключение.
Если привычный канал запрещается, должна существовать рабочая альтернатива.
Иначе потребность бизнеса никуда не исчезает. Передача просто перемещается на личные устройства, неучтенные аккаунты или другие каналы вне контролируемого контура.
В этом смысле DLP хорошо показывает проблемы существующих процессов: иногда причина систематического нарушения находится не в поведении пользователя, а в том, что легитимный корпоративный способ выполнения операции неудобен или не соответствует реальной работе подразделения.
Количество событий не показывает эффективность DLP
Рост числа срабатываний может означать как расширение контроля, так и некачественную настройку политик.
Для CISO полезнее смотреть на показатели, которые отражают качество процесса:
- долю событий, подтвердившихся после анализа;
- время первичной обработки;
- повторяемость одинаковых нарушений;
- количество политик и исключений, которые требуют пересмотра;
- охват приоритетных каналов;
- подразделения и процессы с устойчивыми отклонениями;
- результаты устранения выявленных причин.
Последний показатель особенно важен. Если сотрудники систематически используют личную почту из-за неудобства корпоративного сервиса, еще одно запрещающее правило может убрать наблюдаемое действие, но не устранить причину.
Результаты DLP имеет смысл использовать для корректировки доступа, регламентов, обучения и коммуникационных инструментов. Тогда система становится источником данных для управления защитой информации, а не только средством фиксации нарушений.
Контур DLP необходимо пересматривать вместе с инфраструктурой
Даже хорошо настроенная система постепенно перестает соответствовать компании, если ее контур не актуализировать.
Причиной для пересмотра могут стать:
- внедрение новой информационной системы;
- изменение каналов коммуникации;
- переход в облако;
- запуск нового продукта или процесса;
- реорганизация подразделений;
- подключение подрядчиков;
- инцидент или обнаружение ранее неизвестного канала;
- изменение требований к обрабатываемой информации.
После таких изменений имеет смысл возвращаться к исходным вопросам проекта: видит ли DLP новый процесс, корректно ли определяет нужные данные, соответствуют ли политики допустимым операциям и не возникли ли новые слепые зоны.
Что в итоге должен получить CISO от проекта DLP
Корректно поставленный проект начинается не с установки продукта и заканчивается не вводом системы в эксплуатацию.
На входе должны быть понятны данные, процессы и реальные каналы их передачи. На их основе формируются сценарии контроля и требования к продукту. Пилот показывает не только техническую совместимость, но и точность политик, нагрузку на аналитиков и влияние на бизнес-процессы.
После запуска появляются еще три управленческие задачи: распределить ответственность за обработку событий, контролировать политики и исключения, регулярно пересматривать контур при изменениях инфраструктуры.
DLP работает только в той части информационного обмена, которую организация смогла обнаружить, описать и включить в управляемый процесс. Поэтому зрелость внедрения лучше оценивать не количеством активных политик и событий, а охватом значимых сценариев и способностью команды принимать решения на основе полученных данных.