





Фишинговый сайт-двойник компании: как найти копию, добиться блокировки и снять домен с делегирования
Как бы вы ответили на вопрос «что я знаю про сайты, которые частично или целиком копируют мой?». Если ваш ответ «Все» — скорее всего, в этих словах есть лишь доля правды, а если ограничиваетесь фразой «знаю про их существование» — это классический стокгольмский синдром: полное смирение с регулярным копированием вашего контента и утрата бдительности. Однако при любом ответе фишинг остается одним из актуальнейших способов для получения первичного доступа в инфраструктуру, вне зависимости от ее размера и защищенности. Злоумышленникам все равно на количество МСЭ и бюджеты на кибербезопасность, они всегда будут идти по самому простому пути.
Первостепенно: как в принципе определяется сайт-двойник? Простой перебор значений в браузерной строке поиска вряд ли подойдет. Злоумышленники практически никогда не ограничиваются только копированием главной страницы. Чаще всего воспроизводятся страница входа, формы восстановления пароля — элементы, максимально привычные и вызывающие доверие у пользователя. Поэтому поиск двойников должен опираться не столько на название сайта, сколько на его уникальное наполнение. Достаточно вбить несколько уникальных фраз с оригинального ресурса и проверить их в поисковиках, заключив в кавычки. Это может быть текст кнопки, необычный заголовок, формулировка или слоган со страницы авторизации.
Повторюсь: злоумышленники чаще всего копируют целыми фрагментами, поэтому оставить в одном из них уникальный идентификатор, по которому можно найти фальшивку — никогда не будет лишним. С использованием того же браузера можно попробовать найти сайты с использованием картинок, принадлежащих компании. Работает и поиск через рекламу: достаточно часто первоисточником фишинга становится именно подобное объявление, потому как мошенники получают посетителей из уже предопределенной таргетированной аудитории. В подобного рода объявлениях злоумышленники манипулируют, в том числе, доменными именами, играя на невнимательности пользователей. Добавленные login/secure/support/lk/cabinet/online или самого убойного help — очень частая тактика, которая чисто технически быстро заблокирована быть не может.
Тем не менее, сам по себе поиск через браузер хоть и может давать результат, но зачастую длинные и редкие фразы по 8-12 слов или отдельные логотипы, подгруженные в поиск, не так эффективно справляются с постоянной угрозой направленного фишинга. Ситуация, когда сайт-двойник индексируется выше, чем оригинальный — сложная и уже требует разбирательств.
Но следует учитывать, что фишинг и разбирательства об интеллектуальной деятельности — кардинально разные операции. Спор о незаконном использовании логотипа, текстов или товарного знака может длиться месяцами и потребовать участия юридического отдела. Фишинговый сайт обычно живет гораздо меньше, так как его основная задача — за короткое время собрать логины, пароли, платежные данные и исчезнуть. Поэтому обращение исключительно к юристам в качестве первой реакции — не всегда самый быстрый путь. При обнаружении фишинговой страницы, в первую очередь, нужно подключать специалистов по информационной безопасности
В таком случае вопрос стоит формулировать не как «кто имеет право использовать этот логотип», а как «какой ресурс используется для обмана пользователей» и к «кому направить требование о его отключении». Это не спор за бренд, это — инцидент информационной безопасности, где целью является максимально быстрое прекращение работы фишингового ресурса. И неважно, что это будет: удаление страницы на стороне хостинга, заблокированный домен у регистратора или отключение его DNS-обслуживания. Главное — действовать быстро и при первых же признаках предупредить пользователей. Только после локализации инцидента уже можно разбираться с нарушением авторских прав и другими юридическими последствиями. Но эти процессы не должны задерживать первичную блокировку фишинговой инфраструктуры.
Из всего вышеперечисленного достаточно хорошо как математически, так и практически, работает поиск по названию компании и ключевым словам\картинкам. Пересечение по двум (а то и трем) критериям позволяет с высокой вероятностью относить тот или иной сайт к потенциально вредоносным. Однако этот ручной поиск в браузере вряд ли относится к эффективному противодействию кибермошенничеству, где сплошь и рядом автоматизация. Да, ручной поиск поможет обнаружить уже работающую копию, но для постоянного контроля он слишком медленный и неполный. Сайт может не попасть в поисковую выдачу, прожить несколько часов или быть доступным только по ссылке из рекламного объявления. Поэтому в компаниях обычно используют несколько источников данных одновременно.
Один из таких источников — журналы Certificate Transparency. Они помогают обнаружить подозрительный домен еще до того, как на нем появится полноценная фишинговая страница, поскольку злоумышленнику для повышения доверия все же нужно настроить HTTPS. Впрочем, отсутствие индикатора защищенного соединения в адресной строке редко останавливает пользователей. Главное — правильная мотивация.
Каждый публичный TLS-сертификат попадает в журналы Certificate Transparency. Это позволяет увидеть, что для конкретного домена или его поддомена был выпущен сертификат. Механизм сам по себе полезен не только для контроля собственных доменов, сколько для поиска по похожим именам: с переставленными буквами, дополнительными словами и вариантами написания. Когда злоумышленник зарегистрировал домен и выпустил для него сертификат, такой домен появится в логах еще до запуска рекламной кампании или рассылки.
Для единичной проверки подойдут публичные интерфейсы вроде crt.sh и Censys, но для постоянного мониторинга лучше настроить уведомления. Также важно понимать ограничение самого метода: наличие сертификата еще не означает, что на домене размещен фишинг. Это только сигнал для дальнейшей проверки. На одном сервере могут находиться десятки легитимных сайтов, а сертификат может быть выпущен для домена, который просто совпал с частью поискового запроса.
Второй способ — заранее составить список похожих доменов и регулярно проверять их статус. Для этого используют специальные программы, например dnstwist. Они автоматически генерируют адреса с типичными опечатками: пропускают или переставляют буквы, заменяют похожие символы, добавляют дефисы, меняют доменную зону или используют международные IDN-знаки. Также они проверяют комбинации со словами вроде login, secure, support, cabinet и help. После генерации система выясняет, какие из этих доменов уже выкуплены, имеют DNS-записи или открываются по HTTP/HTTPS.
Большинство найденных адресов не имеют отношения к фишингу. Часть доменов будет свободна, часть — припаркована, а некоторые могут принадлежать сторонним компаниям. Из-за этого сама по себе регистрация похожего имени — еще не повод для блокировки. Опасность представляют домены, у которых совпадает сразу несколько подозрительных признаков. Например, если адрес зарегистрирован совсем недавно, сайт полностью копирует ваш дизайн и логотипы, размещен на сомнительном хостинге или сразу запрашивает логины и пароли пользователей.
Подводя итог всему вышесказанному в части обнаружения копий: не стоит слепо доверять результатам ручного поиска. Ровно в такой же степени не следует и опираться лишь на один доказательный элемент вроде нестареющей классики «Domain name похож, возможно криминал. По коням». На практике полноценный мониторинг строится, как и вся остальная безопасность: по слоям. Генератор доменных вариантов показывает, что злоумышленник может зарегистрировать; CT-мониторинг — какие домены уже начали готовить к работе; поиск по содержимому — где появилась копия; а мониторинг рекламы и социальных сетей способы захвата внимания пользователей.
Вернемся в самое начало статьи. Снова хочется задать тот же вопрос, немного изменив его. Вы нашли сайт-двойник, знаете ли вы про дальнейшие действия? Аналогично прошлому, тут не стоит обманывать себя: в большинстве даже самых крупных компаний с устойчивым уровнем ИБ зачастую отсутствует отработанный сценарий по результативному разделегированию сайтов-двойников.
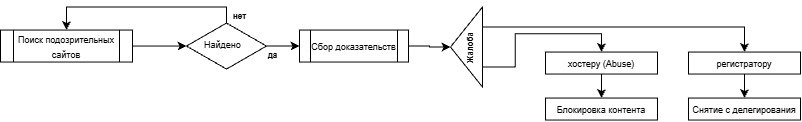
Первостепенно стоит сохранить доказательства, так как лишь после фиксации URL, даты и времени обнаружения, а также создания подробных скриншотов страниц и содержимого HTML можно определить точки дальнейшего воздействия. В жалобе всегда используются только точные формулировки: ресурс собирает учетные данные или платежную информацию / используется для обмана пользователей / нарушает правила допустимого использования сервиса компании «X». К обращению нужно приложить ранее собранные доказательства и подтверждение того, что заявитель действительно представляет компанию. Требование «удалить сайт» само по себе слабее, чем описание конкретного злоупотребления и просьба приостановить обслуживание до завершения проверки.
Второстепенно — на практике наиболее быстрый результат иногда дает не регистратор, а хостинг-провайдер или DNS/CDN-платформа. Хостинг может удалить содержимое, а регистратор — заблокировать домен и передать обращение в abuse-команду. При этом также важно различать несколько результатов реагирования. Удаление фишинговой страницы не означает удаление домена, а обращение по блокировке DNS-записи — прекращение регистрации. Приостановка домена у регистратора может быть временной, а снятие домена с делегирования — отдельной процедурой, зависящей от регистратора, реестра доменной зоны и применимого законодательства.
Отдельно хочется выделить, что если на поддельной странице уже вводились данные сотрудников, инцидент стоит рассматривать как возможную компрометацию. Стоит отдельно проверить все подозрительные авторизации изнутри и снаружи на предмет нелегитимной активности и сделать мини-коммуникацию на пользователей, чтобы не оставлять их наедине с проблемой, а также решить все кризисные моменты антикризисной коммуникацией. Главное — открыто признавать свои ошибки и освещать ситуацию честно и своевременно.
После локализации инцидента полезно разобрать, почему копия вообще смогла достичь пользователей: откуда пришел трафик, какие каналы распространения сработали, какие доменные варианты не отслеживались и сколько времени прошло между регистрацией домена и блокировкой. Эти выводы позволяют превратить единичную жалобу в постоянный процесс мониторинга — с ответственными сотрудниками, шаблонами обращений, перечнем контактов abuse-команд и заранее подготовленным планом коммуникации.
В конечном счете задача защиты от сайтов-двойников состоит не в том, чтобы доказать сам факт копирования. Нужно как можно быстрее установить, является ли ресурс частью мошеннической инфраструктуры, сохранить доказательства, определить подходящую точку блокировки, предупредить пользователей и проверить возможную компрометацию данных. Чем раньше эти действия будут разделены между информационной безопасностью, IT, юридической службой и коммуникационной командой, тем меньше вероятность, что фишинговый сайт успеет превратиться в полноценный инцидент.
Автор: Степан Клепиков, инженер внедрения Security Vision

