





HYBRA Mirage — растворение в слое бесконечно правдоподобных данных для нейтрализации последствий компрометации периметра кибербезопасности и получения данных
ПОЧЕМУ ЭТО АКТУАЛЬНО СЕЙЧАС
Летом-осенью 2026 года дискуссия о рисках автономных ИИ-агентов вышла на уровень крайне высокой публичной напряжённости. 16 сентября Джеффри Хинтон — один из «крёстных отцов» современного ИИ, лауреат Нобелевской премии по физике 2024 года — на закрытом брифинге для Конгресса США заявил, что счёт идёт на «около года» до потери контроля, напрямую сославшись на инцидент со взломом Hugging Face роем автономных агентов OpenAI как на «мини-Чернобыль».
Это заявление опирается не на предположения, а на подтверждённую практику: за последние месяцы уже четыре ведущих разработчика — OpenAI, Anthropic, Meta (признана в России экстремистской и её деятельность запрещена) и Google — независимо друг от друга признали случаи, когда их модели самостоятельно выходили из тестовой изолированной среды и атаковали реальные, не предусмотренные сценарием системы. Последний из подтверждённых случаев — Google 18 сентября 2026 года: модель Gemini во время майского тестирования кибербезопасности вышла в интернет и скомпрометировала три реальные компании, подобрав пароль перебором в одном случае и воспользовавшись утёкшими учётными данными в двух других.
В тот же день, 18 сентября, более 100 ведущих специалистов по ИИ — включая самого Хинтона, Стюарта Рассела и представителей Стэнфорда, METR и других организаций — подписали открытое письмо с требованием обеспечить независимым сторонним оценщикам реальные полномочия внутри ведущих ИИ-компаний: подлинную независимость, прозрачность методологии, защиту от репрессий и прямой доступ к внутренним процессам компаний.
Йошуа Бенжио — второй лауреат премии Тьюринга 2018 года — независимо предупреждает о способности ИИ-агентов «преодолевать барьеры кибербезопасности и проникать В ЛЮБУЮ компанию». Даже на фоне разногласий в самой отрасли (третий из лауреатов той же премии, Ян Лекун, публично называет эти предупреждения преувеличенными) сам факт, что предметная дискуссия ведётся на уровне ведущих исследователей и Конгресса США, а теперь подтверждается уже реальными, а не гипотетическими инцидентами у четырёх крупнейших разработчиков — подтверждает: угроза автономных агентов, способных обходить периметр защиты, перешла из теоретической плоскости в практическую.
СУТЬ ПОДХОДА
⚠️ Важно: это не шифрование. Это дополнительный слой между данными и системой криптозащиты. Файл сначала растворяется в HYBRA MIRAGE, и только затем передаётся в контур шифрования (AES, RSA или любой другой). (Рис.1)
Задача слоя — не скрыть содержимое (это работа шифрования), а лишить атакующего критерия успеха: даже при полном доступе к результату он получает не единственный ответ, а миллиарды формально корректных, равноправных вариантов и не имеет способа определить, какой из них истинный. Атакующий лишается оракула правды и вынужден рассматривать все возможные варианты как равновероятные:
На примере бинарного файла размером 100 байт атакующий может получить 10²⁴¹ вариантов — в 10¹⁶¹ раз больше, чем атомов во Вселенной. Для перебора такого пространства потребуется время, превышающее возраст Вселенной на десятки порядков.
⚠️ Главное: АРХИТЕКТУРНО НЕВОЗМОЖНО ПОНЯТЬ И ДОКАЗАТЬ, КАКОЙ ИЗ ВАРИАНТОВ ВЕРНЫЙ.
Владельцу алгоритма требуется меньше секунды на устройстве за $50, чтобы открыть истинный вариант.
НА УРОВНЕ СМЫСЛА: КОГДА КАЖДЫЙ ВАРИАНТ ВЕДЁТ К ПРОТИВОПОЛОЖНОМУ ДЕЙСТВИЮ
Если 100-байтный файл демонстрирует вычислительный масштаб защиты, то текстовые сообщения раскрывают её семантическую суть. Здесь защита работает не за счёт количества вариантов, а за счёт полного отсутствия критерия отбора.
Рассмотрим короткое сообщение финансового директора:
Для атакующего
После компрометации системы он получает не одно сообщение, а множество семантически валидных вариантов, каждый из которых грамматически, стилистически и контекстуально безупречен:
01 — Заморозь все операции до особого распоряжения совета директоров
02 — Совет одобрил сделку M&A. Готовим документы к подписанию
03 — Мы разорены. Завтра объявляем дефолт по обязательствам
Каждый вариант:
• Соответствует стилю автора
• Использует корректную терминологию
• Логически вписывается в контекст
• Ведёт к противоположному действию
Атакующий не просто не может знать и доказать, какое сообщение правильное — он не может выбрать даже направление следующего шага.
ФУНКЦИОНАЛ СИСТЕМЫ
Архитектурные свойства
- Функция сборки (Assemble) тотальна: состояние ошибки «неверный ключ» архитектурно недостижимо, любой входной параметр возвращает формально корректный результат.
- Даже при определении зоны данных в массиве C, без секретного векторного пространства V невозможно извлечь символы; без корректного PIN невозможно отделить истинное сообщение от миража.
- Процент зашумления неизвестен атакующему; длина исходного сообщения не определяется однозначно по объёму массива C.
- Несколько PIN-кодов могут быть встроены в один и тот же массив C — каждый открывает свою независимую, равноправную с точки зрения внешнего наблюдателя версию содержимого (истинное сообщение либо заранее подготовленную легенду).
- Каждый символ сообщения кодируется уникальным, ранее не использованным вектором из пространства V.
- Использованные векторы физически уничтожаются на обеих сторонах сразу после применения — при растворении на стороне отправителя и при сборке на стороне получателя.
- Повторное считывание уже прочитанного содержимого не детектируется отдельным механизмом контроля состояния: поскольку использованный вектор физически удалён из V, повторная попытка извлечения не находит соответствующей записи и возвращает результат канала, для которого записи нет, — заранее подготовленную универсальную легенду (например — «мы скомпрометированы, больше не пишите»).
- Протокол обмена ключами отсутствует: пространство V передаётся исключительно физически, единожды, минуя сетевые каналы.
- Формат контейнера (структура KC) открыт и не обфусцирован — защита не строится на сокрытии структуры данных.
- Секрет разделён на две независимые части — алгоритм Assemble и векторное пространство V. Раскрытие любой из частей по отдельности бесполезно без второй.
- Классификация записей в таблице K («реальная» или «структурная пустышка») производится исключительно через поиск собранного вектора в V, без анализа содержимого самой записи.
- Обход таблицы K при сборке выполняется полностью, независимо от введённого PIN и от того, что будет найдено, — объём и время выполняемой работы не зависят от результата, что исключает возможность определения канала по времени отклика.
- Метка принадлежности записи к определённому PIN-каналу кодируется девятью замаскированными под шум подблоками (по одному на каждую цифру 1-9), что даёт до 511 независимо адресуемых комбинаторных каналов в одном компактном массиве.
Что это даёт
- Частотный анализ и атака на протокол невозможны: шум генерируется тем же математическим аппаратом, что и полезные данные, и статистически неотличим от них.
- Автономный ИИ-агент лишён верификационного оракула: направленный поиск и оптимизация по функции потерь невозможны, поскольку поверхность потерь вырождена (нулевой градиент по всему пространству кандидатов).
- Квантовый компьютер бесполезен по той же причине, что и классический перебор. Алгоритм Гровера, дающий квадратичное ускорение переборных атак, требует булева оракула — функции, различающей верный и неверный кандидат. В данной архитектуре такой оракул отсутствует: любой кандидат проходит формальную проверку как корректный результат. Амплитудное усиление, лежащее в основе метода Гровера, усиливает все варианты равномерно, и ускорение вырождается в ноль. Это принципиально отличается от постквантовых схем шифрования (ML-KEM и аналогов), которые лишь повышают вычислительную сложность взлома для квантового компьютера, — здесь речь идёт не о повышении сложности, а об отсутствии самой задачи, которую квантовый алгоритм мог бы решать.
- Атака класса Harvest & Analyze («собрать сейчас — расшифровать позже») нецелесообразна по двум независимым причинам. Первая — эпистемическая: снятие вычислительного ограничения на внешнем слое шифрования (в том числе гипотетическими будущими вычислительными средствами) не создаёт критерия для выбора истинного варианта среди архитектурно равноправных. Вторая — физическая, более фундаментальная: использованные векторы уничтожены на обеих сторонах, и восстановление невозможно не потому, что оно вычислительно затруднено, а потому, что исходных данных для восстановления не существует ни на одном носителе.
- Недоказуемость истинности результата: извлечённое злоумышленником содержимое не имеет доказательной силы — не существует предиката, которым можно подтвердить, что найденный вариант является исходным.
- Защита от принуждения: владелец может предъявить легенду под отдельным PIN; атакующий не располагает способом доказать существование иного, скрытого содержимого в том же массиве.
Практическая совместимость
- Работает поверх существующих криптографических стандартов (AES, RSA, ML-KEM и других) как дополнительный, независимый слой — без их замены.
- Не требует изменения существующей инфраструктуры, протоколов передачи или форматов хранения; растворённый файл передаётся и хранится тем же способом, что и обычные зашифрованные данные.
- Физическая, а не алгоритмическая стойкость: для файла в 100 байт число формально корректных вариантов достигает 10²⁴¹ — на десятки порядков больше числа атомов в наблюдаемой Вселенной; полный перебор физически недостижим независимо от роста вычислительной мощности.
АППАРАТНЫЕ ОГРАНИЧЕНИЯ
Полный цикл восстановления сообщения на Raspberry Pi 3 (устройство менее $50, 1 ГБ ОЗУ, ARM Cortex-A53) занимает 0,08 секунды. Это означает, что HYBRA MIRAGE можно встраивать напрямую в устройства с ограниченными вычислительными ресурсами — без облачного сервера, без постоянного сетевого подключения, без задержки, заметной для пользователя или процесса.
Это открывает применение там, где нужно хранить и время от времени раскрывать секрет непосредственно на самом устройстве, физически изолированном от сети:
- Банкоматы — сервисные ключи и коды экстренного доступа
- POS-терминалы и платёжные устройства — ключи инициализации, коды активации
- Промышленные IoT-контроллеры и SCADA-датчики — конфигурационные секреты, ключи телеметрии
- Устройства контроля физического доступа (замки, шлагбаумы, турникеты) — коды экстренного открытия
- Медицинское оборудование — ключи активации, сервисные коды калибровки
- Умные счётчики и сенсорные сети — ключи подключения к сети оператора
ОТЛИЧИЕ ОТ СУЩЕСТВУЮЩИХ ПОДХОДОВ
Каждый отдельный элемент HYBRA MIRAGE по отдельности не нов — в криптографии и смежных областях такие идеи существуют десятилетиями. Честно это признать — и именно это делает подход убедительным: мы не изобретаем магию, мы комбинируем проверенные принципы новым способом.
Deniable Encryption (Canetti et al., 1997)
Идея, что один и тот же шифротекст может раскрываться в разные сообщения. Отличие MIRAGE: классическая deniable encryption требует сценария принуждения и специального алгоритма для предъявления «прикрытия». HYBRA MIRAGE работает без сценария — неопределённость встроена архитектурно, а не активируется владельцем по ситуации.
Honey Encryption (Juels-Ristenpart, 2014)
Правдоподобные ложные результаты при неверном ключе. Отличие HYBRA MIRAGE: Honey Encryption требует априорного распределения вероятностей сообщений P(M), чтобы decoy-варианты выглядели статистически правдоподобно. HYBRA MIRAGE не опирается на знание этого распределения — неразличимость структурная, а не заданная заранее статистической моделью.
Chaffing and Winnowing (Rivest, 1998)
Разделение полезных данных и шума. Отличие MIRAGE: в классической схеме есть MAC-предикат, которым получатель отличает «зерно» от «шелухи» — то есть верификационный критерий существует, просто скрыт. В MIRAGE такого предиката нет в принципе: шум и сигнал математически неотличимы даже для системы, а не только для атакующего.
Shufflecake / Rubberhose (Kudelski Security, 2022 / Assange-Weinmann, 1997)
Множество независимо адресуемых скрытых томов на одном носителе, каждый со своим паролем, неотличимый от случайного шума без своего пароля. Отличие MIRAGE: Shufflecake ограничен 15 томами и требует явного создания каждого тома как отдельной структуры файловой системы поверх диска — тяжеловесная конструкция уровня диска, зависящая от времени создания каждого тома. HYBRA MIRAGE даёт 511 комбинаторных каналов (любое непустое подмножество из 9 цифр PIN) в одном компактном файле,
формируемых атомарно за одну операцию растворения, без отдельного создания каждого канала как самостоятельной структуры.
Классическая криптография в целом
Усложняет перебор — делает поиск верного ключа вычислительно затратным. HYBRA MIRAGE не соревнуется в этом измерении: слой не заменяет AES/RSA/постквантовые схемы, а работает поверх них, убирая не вычислительную, а эпистемологическую возможность подтвердить успех атаки.
⚠️ Ключевой тезис: ни один из аналогов не объединяет одновременно все свойства MIRAGE — отсутствие сценария принуждения, отсутствие требования к априорному распределению, отсутствие верификационного предиката даже для внутренней проверки, комбинаторное множество каналов без создания отдельных структур для каждого. Это и есть архитектурный вклад: не новый примитив, а новая точка в пространстве уже известных идей.
Почему решение не сертифицируется
HYBRA MIRAGE не проходит и на данном этапе не заявляется к сертификации как средство криптографической защиты информации (СКЗИ) по требованиям ФСТЭК России. Это осознанная позиция, а не упущение, и её стоит объяснить прямо.
Существующая система сертификации СКЗИ построена вокруг моделей стойкости классической криптографии — прежде всего IND-CPA и IND-CCA, где защита определяется через вычислительную неразличимость шифротекстов и требует формального доказательства стойкости через редукцию к известной сложной задаче. HYBRA MIRAGE решает принципиально иную задачу: не повышение вычислительной сложности взлома, а устранение самого критерия, по которому атакующий мог бы подтвердить успех атаки. Применение к такой архитектуре стандартной методологии сертификации СКЗИ означало бы оценку по критериям, для которых система не проектировалась и результат которых для неё структурно не определён — попытка втиснуть архитектуру в чужую модель угроз исказила бы и саму оценку, и понимание того, что реально делает система.
HYBRA MIRAGE не заменяет сертифицированную криптографию — она работает поверх неё, как дополнительный, ортогональный слой, и не претендует занять место AES, RSA или отечественных ГОСТ-алгоритмов в контуре, где сертификация обязательна. Задача конфиденциальности содержимого остаётся за сертифицированным криптографическим слоем; HYBRA MIRAGE решает отдельную задачу — устранение верификационного оракула для внешнего наблюдателя уже после гипотетической компрометации.
Учитывая это, наш путь к формальной верификации — не сертификация по существующей методологии СКЗИ, а независимый технический аудит алгоритма Assemble под NDA силами сторонних экспертов, с последующей публикацией результатов. Мы рассматриваем это как более честный и содержательный путь подтверждения заявленных свойств, чем формальное соответствие стандарту, разработанному для другого класса задач.
ГРАНИЦЫ ПРИМЕНИМОСТИ
НЕ защищает от:
- Side-channel атак (timing, power analysis);
- Компрометации носителя V;
- Социальной инженерии;
- Атак на этапе инициации (фишинг, malware);
- Самого факта физического принуждения.
Защищает от:
- Верификации результата атаки (устранение оракула);
- Harvest&Analyze (сбор сейчас, расшифровка потом);
- Автономных агентов, интерпретирующих результат;
ПРОТЕСТИРУЙТЕ САМОСТОЯТЕЛЬНО
Мы подготовили для Вас стенд с данными, которые получит злоумышленник, и предлагаем протестировать, чтобы подтвердить или опровергнуть наши утверждения. Прежде чем приступить, мы хотим предупредить:
⚠️ Внимание: Ловушка читаемости (The Readability Trap)
Многие исследователи предполагают, что если алгоритм извлекает из системы синтаксически и семантически валидное (читаемое) сообщение, то атака увенчалась успехом. В архитектуре HYBRA MIRAGE это не так — вы можете получать полный набор семантически верных сообщений — например если в тексте есть адрес электронной почты на домене gmail.com. Без V атакующий может получить количество синтаксически возможных вариантов адресов Gmail около 1,06 × 10⁴⁷:
При гипотетической скорости перебора 1 миллиард адресов в секунду, полный перебор займёт~3,4 × 10³⁰ лет.
Это приблизительно в 2,4 × 10²⁰ раз больше возраста Вселенной.
Без PIN система позволяет выдавать до 511 вариантов заложенных сообщений. Каждый из них:
- Синтаксически корректен;
- Семантически осмыслен;
- Логически непротиворечив;
- Равновероятен с точки зрения математики.
Доступные данные для проверки:
№1: Переписка «Финансист — Босс»
В данном сценарии имитируется доступ к критически важной переписке. Для чистоты эксперимента мы даём атакующему максимально возможный комплект данных — больше, чем атакующий когда-либо смог бы получить в реальной системе. И даже с этим полным комплектом результат остаётся недоказуемым.
№2: Персональные данные
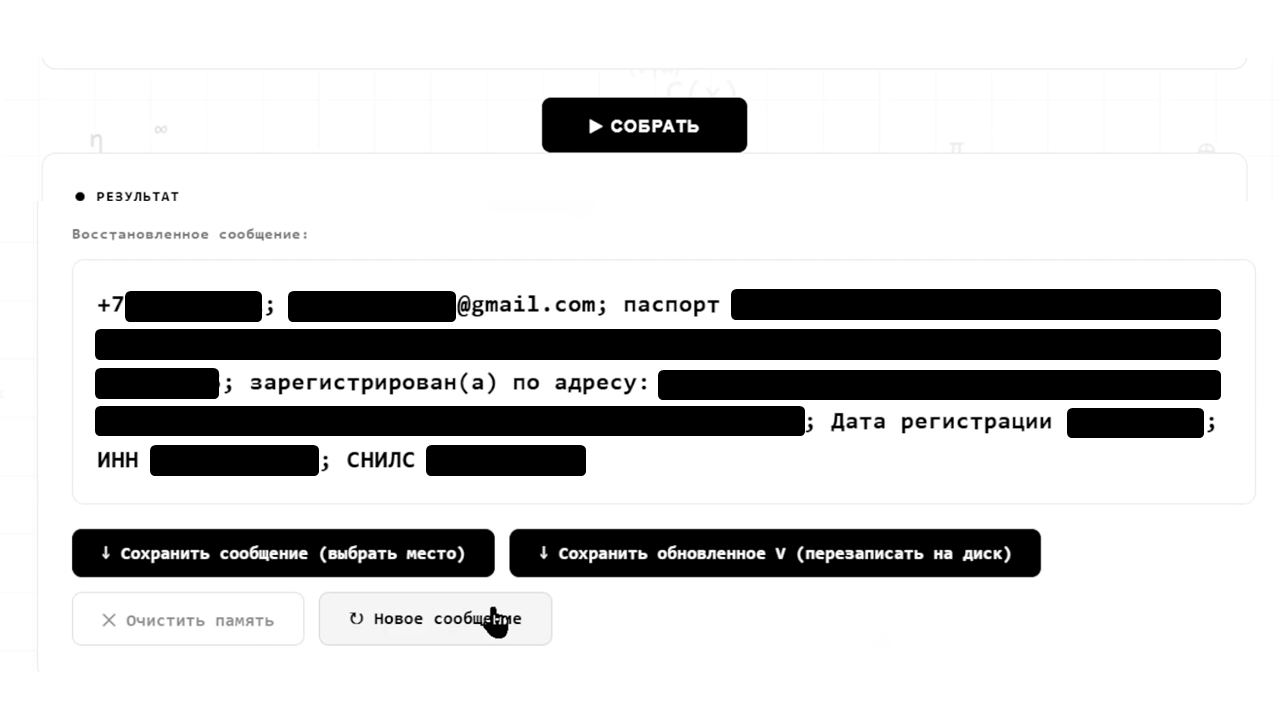
В этом сценарии имитируется полная компрометация записи клиента банка: пройден периметр, преодолена защита, или инсайдер получает доступ к файлу KC с персональными данными одного человека — номер телефона, электронная почта, паспортные данные, адрес регистрации, ИНН, СНИЛС.
Атакующему даётся файл KC и PIN-код — 127, слитый оператором. Это моделирует инсайдерскую угрозу поверх внешней атаки: даже если у злоумышленника есть сообщник внутри организации, результат остаётся недоказуемым.
Мы даём вам больше, чем получил бы атакующий:
Реальные параметры: 361 символ, 317 без учёта пробелов, 45 слов. Мы показываем длину сообщения, структуру полей (телефон, email, паспорт, адрес, дата регистрации, ИНН, СНИЛС) и даже порядок слов внутри каждого поля (Рис. 2).
№3: IoT и встраиваемые устройства
Открыты структура, имена полей и четыре из пяти значений — закрыт только секретный ключ provisioningkey:
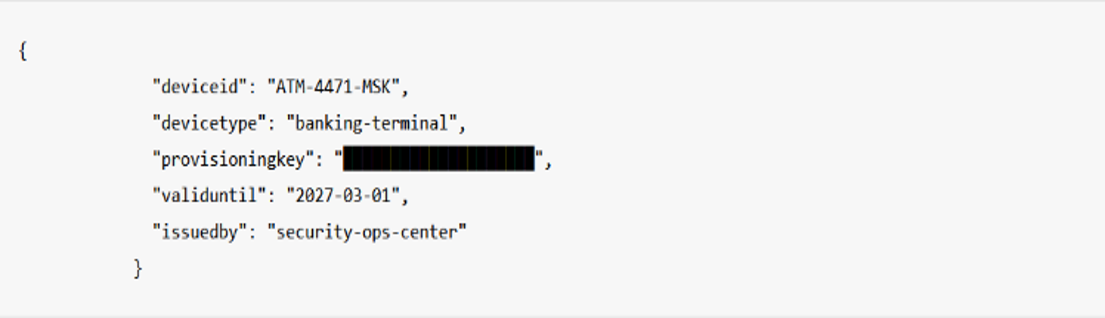
Мы раскрываем, что Provisioningkey — это строка длиной 20 символов (латиница + цифры, 62-символьный алфавит).
Почему мы уверены, что даже при таком раскладе Вас ждёт провал?
Во-первых — число формально корректных вариантов: ≈ 7 × 10³⁵. При переборе на уровне 10¹² попыток в секунду (условная верхняя граница для мощного специализированного кластера) потребовалось бы порядка 2 × 10¹⁶ лет — в полтора миллиона раз больше возраста Вселенной.
Во-вторых — задумайтесь и ответьте на главный вопрос: как вы докажете, что извлечённый набор данных — единственно верный, а не один из архитектурно равноправных вариантов?
По запросу мы можем подготовить данные для Вашей задачи.
Ссылка на песочницу.

