ИИ с персональными данными: что должен проверить CISO до подключения внешнего сервиса
Подключить ИИ-сервис к рабочему процессу технически можно за несколько часов. Значительно сложнее ответить на вопросы, которые возникают после этого: какие данные реально уходят провайдеру, использует ли он их для собственных целей, где они хранятся, кому еще доступны и сможет ли компания при необходимости прекратить их обработку и обеспечить уничтожение.
Само использование нейросети не создает отдельного режима обработки ПДн. Если в сервис передаются сведения о прямо или косвенно определенном либо определяемом человеке, процесс остается в контуре 152-ФЗ.
Для CISO поэтому важна архитектура конкретного сценария: от источника данных до провайдера, хранения, вторичного использования и прекращения обработки. Юридическая квалификация здесь напрямую зависит от технической и договорной модели.
Материал актуален на октябрь 2026 года
Подключение ИИ-провайдера не снимает с компании роль оператора
Если компания определяет цель обработки, состав используемых ПДн и действия с ними, она остается оператором независимо от того, выполняет операции собственной инфраструктурой или использует внешний ИИ-сервис.
При этом сам факт передачи информации поставщику еще не делает его лицом, обрабатывающим ПДн по поручению оператора.
Нужно установить фактическую модель взаимодействия.
Если провайдер действует по поручению
Когда поставщик обрабатывает данные для целей, определенных компанией, и в установленных ею пределах, может использоваться модель обработки по поручению.
В таком случае поручение должно соответствовать ч. 3 ст. 6 152-ФЗ и определять, в частности:
- цель обработки;
- перечень ПДн;
- перечень действий (операций) с ними;
- обязанность соблюдать конфиденциальность;
- обязанность соблюдать требования ч. 5 ст. 18 и ст. 18.1 152-ФЗ;
- обязанность по запросу оператора в течение срока действия поручения, в том числе до начала обработки, предоставлять документы и сведения, подтверждающие принятие необходимых мер и соблюдение установленных требований;
- обязанность обеспечивать безопасность ПДн;
- требования к защите ПДн в соответствии со ст. 19 152-ФЗ, в том числе требование уведомлять оператора о случаях, предусмотренных ч. 3.1 ст. 21.
При этом сама передача обработки по поручению также должна иметь предусмотренное законом основание. Часть 3 статьи 6 устанавливает, что оператор вправе поручить обработку другому лицу с согласия субъекта, если иное не предусмотрено федеральным законом.
Если провайдер использует данные самостоятельно
Модель меняется, когда внешний сервис определяет собственные цели обработки. Например, использует пользовательские запросы или другой переданный контент для развития продукта, улучшения или обучения моделей.
В отношении таких собственных целей провайдер уже не действует исключительно по поручению компании и в зависимости от фактической модели может выступать самостоятельным оператором.
Наличие корпоративного договора в таком случае само по себе не позволяет квалифицировать все операции как обработку по поручению.
Для CISO отсюда следует практический вывод: роль поставщика нельзя определять только по названию тарифа или формулировке «корпоративный сервис». Необходимо разбирать реальные условия обработки данных.
Отдельное согласие «на ИИ» требуется не всегда
Сам факт использования нейросети не означает, что компании обязательно нужно получать отдельное согласие на обработку ПДн «с помощью искусственного интеллекта».
Сначала определяется основание конкретной обработки по ст. 6 152-ФЗ.
В зависимости от процесса это может быть:
- исполнение договора;
- выполнение обязанности, установленной законом;
- реализация прав и законных интересов оператора или третьих лиц при соблюдении установленных условий;
- согласие субъекта.
Если обработка строится на согласии, оно должно отвечать требованиям ст. 9 152-ФЗ: быть конкретным, предметным, информированным, сознательным и однозначным.
С 1 сентября 2025 года согласие на обработку ПДн оформляется отдельно от иной информации и документов, которые подписывает или подтверждает субъект.
При этом законное основание для обработки данных самой компанией еще не означает, что их можно без дополнительной оценки передать внешнему ИИ-провайдеру.
То есть для CISO проверка должна охватывать два разных вопроса:
вправе ли компания обрабатывать эти данные → вправе ли она передавать их конкретному внешнему сервису на конкретных условиях.
Статья 16 применяется не ко всякой автоматизации с ИИ
Автоматизированная обработка и исключительно автоматизированное принятие решения — не одно и то же.
Статья 3 152-ФЗ относит к автоматизированной обработку ПДн с помощью средств вычислительной техники. Под это понятие попадает множество обычных ИТ-процессов.
Специальный режим ст. 16 возникает, когда решение принимается исключительно на основании автоматизированной обработки и при этом порождает юридические последствия для человека либо иным образом затрагивает его права и законные интересы.
Для CISO и владельца процесса поэтому принципиально определить место человека в decision flow.
Если модель классифицирует обращение, составляет резюме документа или предлагает рекомендацию, но решение принимает сотрудник, это само по себе еще не означает применение ст. 16.
Если алгоритм самостоятельно решает вопрос, влияющий, например, на заключение договора, предоставление услуги или допуск человека к определенной возможности, ситуация требует отдельной оценки.
Такое исключительно автоматизированное решение допускается при наличии письменного согласия субъекта либо в случаях, предусмотренных федеральным законом с установленными мерами защиты прав и законных интересов.
Оператор также должен разъяснить субъекту порядок принятия решения и возможные юридические последствия, дать возможность заявить возражение и объяснить порядок защиты прав. Возражение рассматривается в течение 30 дней с уведомлением субъекта о результате.
Формального присутствия сотрудника в процессе недостаточно. При оценке нужно установить, действительно ли человек принимает решение или фактически лишь подтверждает результат алгоритма.
Минимизация данных должна происходить до обращения к внешнему ИИ
Статья 5 152-ФЗ требует соответствия содержания и объема ПДн заявленным целям обработки и запрещает избыточную обработку.
Для ИИ-сценариев из этого следует практический принцип: во внешний сервис должны уходить только сведения, которые необходимы для конкретной задачи.
Если чат-бот классифицирует клиентское обращение, ему может не требоваться паспортная информация. Если модель анализирует текст переписки, для результата могут быть не нужны ФИО, телефон, email или номер договора.
Поэтому до интеграции полезно определить:
- какие поля действительно необходимы модели;
- какие прямые идентификаторы можно удалить;
- какие данные можно заменить условными значениями;
- должна ли полная запись вообще покидать контролируемый контур.
Например:
Иван Иванов, +7 900… → Клиент № 4471
Такая замена снижает объем идентифицирующей информации, но сама по себе еще не означает, что требования к обезличиванию выполнены.
Замена ФИО на идентификатор еще не означает обезличивание
Обезличивание предполагает, что без использования дополнительной информации невозможно определить принадлежность данных конкретному субъекту.
При этом само наличие отдельного ключа или таблицы соответствия не исключает возможность квалифицировать результат как обезличенные данные. Приказ Роскомнадзора от 19.06.2025 № 140 прямо предусматривает метод введения идентификаторов: идентифицирующие сведения заменяются кодом, номером или иным обозначением, а ключ для сопоставления должен храниться отдельно и не передаваться третьим лицам.
Поэтому простая операция вида «ФИО заменили внутренним ID» сама по себе еще не подтверждает, что данные обезличены. Необходимо соблюдать требования к выбранному методу и организации процесса обезличивания.
Правило «удалили ФИО — получили обезличенные данные» использовать нельзя.
С 1 сентября 2025 года для общего режима обезличивания действуют требования и методы, утвержденные приказом Роскомнадзора от 19.06.2025 № 140, за исключением случаев, прямо выведенных из сферы его применения.
Для специальных сценариев формирования составов обезличенных данных по ст. 13.1 152-ФЗ действует отдельное регулирование, включая Постановление Правительства РФ от 01.08.2025 № 1154.
С точки зрения ИБ минимизация при этом остается полезной независимо от юридической квалификации результата: чем меньше идентифицирующей информации получает внешний сервис, тем ниже потенциальные последствия ошибочной передачи или неправомерного доступа.
Для иностранного ИИ локализация и трансграничная передача проверяются отдельно
Эти два режима нельзя объединять в один вопрос «где находится сервер».
Локализация
Часть 5 статьи 18 152-ФЗ устанавливает ограничения на использование иностранных баз данных при сборе ПДн граждан РФ, в том числе через интернет.
По общему правилу запись, систематизация, накопление, хранение, уточнение и извлечение таких данных при сборе должны выполняться с использованием баз данных на территории России, за предусмотренными законом исключениями.
Согласие пользователя на работу с иностранным сервисом само по себе не отменяет это требование.
Трансграничная передача
Если ПДн передаются на территорию иностранного государства иностранному государственному органу, физическому или юридическому лицу, применяется ст. 12 152-ФЗ.
До начала такой передачи оператор должен выполнить предусмотренную законом процедуру, включая направление отдельного уведомления Роскомнадзору.
Федеральный закон от 26.07.2026 № 265-ФЗ изменил критерии формирования перечня государств, обеспечивающих адекватную защиту прав субъектов ПДн. Из ст. 12 исключена автоматическая привязка к самому факту участия государства в Конвенции Совета Европы о защите физических лиц при автоматизированной обработке персональных данных. В перечень должны включаться государства, в которых правовое регулирование и применяемые меры защиты соответствуют положениям этой Конвенции.
Поэтому при определении режима трансграничной передачи необходимо ориентироваться на действующий перечень иностранных государств, обеспечивающих адекватную защиту прав субъектов ПДн, утверждаемый Роскомнадзором.
Для облачного ИИ это означает, что одной информации о стране происхождения вендора недостаточно.
Нужно определить:
- где происходит первичная запись данных;
- где они далее обрабатываются и хранятся;
- какое юридическое лицо получает информацию;
- привлекаются ли другие получатели;
- куда фактически передается пользовательский контент.
Размещение базы данных в России помогает выполнить требование о локализации, но само по себе не исключает последующую трансграничную передачу. Для этого нужно установить, передаются ли данные или предоставляется ли доступ к ним на территорию иностранного государства.
И наоборот, принадлежность продукта иностранной компании сама по себе еще не доказывает наличие трансграничной передачи: важна фактическая схема обработки.
«Российский или иностранный» — слишком грубый критерий выбора ИИ
У одного поставщика публичный чат-бот, корпоративный продукт и API могут иметь разные условия использования пользовательских данных.
Поэтому до допуска сервиса к рабочей информации имеет смысл проводить отдельную оценку поставщика.
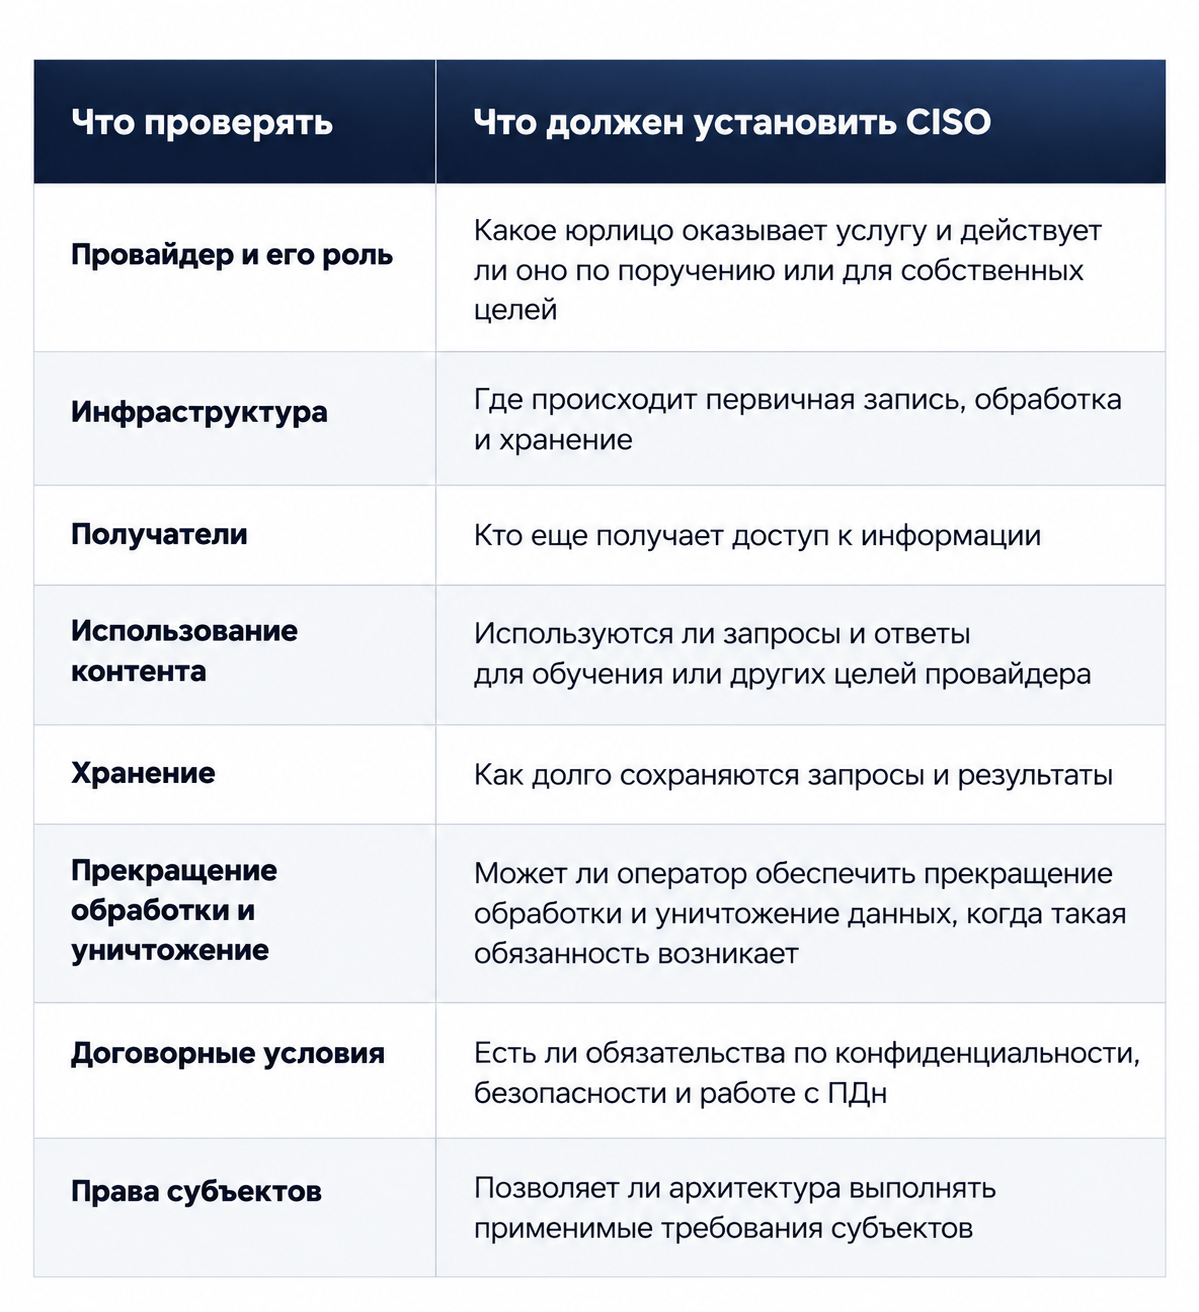
Корпоративная версия или API действительно могут предоставлять иные условия хранения и использования данных, чем публичный пользовательский интерфейс.
Но сами по себе они не решают вопросы правового основания, роли сторон, локализации и трансграничной передачи.
Если ИИ уже используется в нескольких бизнес-процессах и нужно сопоставить договорную, организационную и фактическую модель обработки, аудит соответствия требованиям 152-ФЗ позволяет проверить такие процессы не изолированно, а в составе общего контура обработки ПДн.
Основной операционный риск — неконтролируемое использование публичных ИИ-сервисов сотрудниками
Даже если компания официально выбрала корпоративную платформу, это не означает, что сотрудники перестали пользоваться другими инструментами.
В публичный чат-бот могут попасть:
- клиентская переписка;
- договоры;
- резюме кандидатов;
- медицинские сведения;
- внутренние отчеты;
- выгрузки из CRM.
Причем пользователь может вообще не воспринимать вставку текста в окно нейросети как передачу данных внешней стороне.
Поэтому запрета одной платформы недостаточно. Нужна организационная модель использования ИИ.
Внутренние правила должны отвечать на вопрос «что разрешено», а не только «что запрещено»
Компания может определить в локальных правилах:
- перечень разрешенных ИИ-сервисов;
- допустимые сценарии использования;
- категории информации, которые нельзя передавать;
- требования к минимизации данных;
- порядок согласования нового инструмента;
- действия при ошибочной передаче информации.
Отдельное обучение сотрудников именно по ИИ не является универсальной обязанностью по 152-ФЗ.
При этом ст. 18.1 предусматривает ознакомление работников, непосредственно осуществляющих обработку ПДн, с законодательством и локальными актами и (или) обучение таких работников.
Практическое правило для пользователей корпоративной инфраструктуры можно свести к одному принципу:
рабочие данные не передаются в публичный ИИ, пока такой сценарий не согласован компанией.
Когда использование нейросетей уже стало массовым и действующие политики ИБ этого не учитывают, имеет смысл не выпускать отдельную памятку в отрыве от остальных процессов, а включить ИИ-сценарии в актуализацию локальных нормативных актов по информационной безопасности: определить разрешенные сервисы, ограничения по данным, роли и порядок согласования.
Организационные ограничения без технического контроля быстро обходятся
В зависимости от инфраструктуры и риска организационные правила можно поддержать техническими мерами:
- ограничить с корпоративных устройств доступ к неразрешенным ИИ-сервисам;
- использовать DLP для контроля передачи информации;
- внедрить корпоративный ИИ-шлюз;
- автоматически удалять прямые идентификаторы перед отправкой;
- разграничивать доступ к корпоративным ИИ-инструментам;
- журналировать обращения к ним.
При этом блокировка одного домена не решает задачу.
Сотрудник может использовать другой сервис, личный аккаунт или личное устройство. В этом случае канал изменится, а потребность пользователя в ИИ останется.
Поэтому технические меры должны поддерживать понятную модель: какие сценарии разрешены, какой инструмент для них предоставлен и какие данные допустимо в него передавать.
Что CISO должен получить до допуска ИИ к ПДн
Удобнее проверять не продукт, а конкретный use case.
Перед запуском сценария необходимо пройти восемь вопросов.
1. Какую задачу решает ИИ?
Нужно определить конкретную цель и операции над данными.
2. Какие ПДн ему действительно нужны?
Следует убрать поля, не влияющие на результат.
3. На каком основании идет обработка?
Нужно определить применимое основание по ст. 6 и необходимость согласия.
4. Какова роль поставщика?
Он действует по поручению или использует информацию для собственных целей?
5. Как оформлена передача?
Договорная модель должна соответствовать фактической обработке.
6. Где находятся данные?
Проверяются локализация, маршрут передачи и возможный трансграничный контур.
7. Как данные хранятся и защищаются?
Нужно установить сроки, доступы и реализованные меры.
8. Как прекратить обработку?
У оператора должен быть практически реализуемый механизм прекращения обработки и уничтожения данных, если такая обязанность возникает.
Отдельной оценки требуют процессы со специальными категориями ПДн, биометрией, сведениями о несовершеннолетних и исключительно автоматизированными решениями, затрагивающими права и законные интересы субъектов.
Результатом такой проверки должна быть не отметка «ИИ разрешен», а описанный data flow с понятными ролями и контрольными мерами.
Проверять ИИ-провайдера один раз недостаточно
Условия платформ меняются. Поставщик может изменить тариф, политику хранения, техническую архитектуру или маршруты обработки информации.
Следовательно, проверка не должна заканчиваться на этапе procurement.
Основанием для повторной оценки могут стать:
- смена продукта или тарифа;
- изменение условий использования данных;
- подключение нового API;
- изменение инфраструктуры;
- появление нового получателя;
- изменение сроков хранения;
- новый сценарий применения сервиса внутри компании.
Для CISO это означает, что ИИ нужно включать в обычный change-management поставщиков и информационных процессов.
Что это значит для CISO
ИИ сам по себе не создает исключения из требований 152-ФЗ и не формирует единый специальный режим.
Задача CISO — превратить использование нейросетей из неконтролируемой пользовательской практики в управляемый процесс.
Для каждого сценария должны быть понятны:
цель → данные → основание → роль провайдера → инфраструктура → получатели → меры защиты → хранение → прекращение обработки → уничтожение.
После этого уже можно принимать решение, допустим ли конкретный сервис, какие ограничения необходимо установить и какие технические меры оправданы.
Особенно опасна модель, при которой компания формально регулирует корпоративный ИИ, но сотрудники продолжают передавать рабочую информацию в публичные сервисы. В таком случае юридическая политика и реальный неконтролируемый канал передачи данных существуют параллельно.
Если нужна независимая сверка ИИ-сценариев с ПДн, ролей провайдеров и действующих мер защиты, задачу можно обсудить со специалистами Б-152.