Электронное согласие работника на обработку ПДн: где КЭДО создает риск для работодателя
изображение: grok
Электронная форма сама по себе не делает согласие на обработку персональных данных юридически значимым. Для работодателя критичны сразу три элемента: действительно ли для процесса требуется согласие, нужна ли письменная форма и позволяет ли используемая электронная подпись доказать, что конкретный работник подписал конкретную версию документа.
Как раз на последнем этапе часто возникает разрыв между кадровой системой и правовой моделью. В интерфейсе документ может отображаться как «подписанный», но при споре работодателю потребуется подтвердить вид подписи, основание ее использования, идентификацию подписанта и неизменность документа.
Для CISO это уже не только задача HR или Legal. Электронное согласие становится частью системы идентификации, управления доступом и доказательствами внутри КЭДО.
Сначала нужно определить, требуется ли согласие вообще
Распространенная ошибка — оформлять согласие работника на все операции с ПДн «на всякий случай».
Часть кадровой обработки осуществляется не на основании согласия, а потому, что работодателю необходимо выполнять требования законодательства или трудовых отношений.
Поэтому до настройки электронной подписи нужно последовательно ответить на два вопроса:
Нужно ли согласие для конкретного процесса?
Если оно необходимо, требует ли закон именно письменной формы?
После этого нужно определить требования к электронной форме согласия и, если необходима письменная форма, выбрать допустимый способ электронного подписания.
Если закон не требует письменной формы, согласие можно получить в иной форме, позволяющей подтвердить факт его получения. Требование подписать электронный документ электронной подписью относится к оформлению электронного аналога письменного согласия.
Письменное согласие в трудовых отношениях требуется, в частности, когда работодатель:
- получает ПДн работника у третьей стороны, если получить их непосредственно у работника невозможно;
- передает ПДн работника третьей стороне, если не применяется предусмотренное законом исключение;
- сообщает ПДн работника в коммерческих целях.
Письменная форма также может требоваться по 152-ФЗ, например при обработке специальных категорий ПДн или биометрических данных в случаях, когда закон предусматривает именно такую форму согласия.
Если письменная форма обязательна, ч. 4 ст. 9 152-ФЗ допускает электронный документ с электронной подписью, который при выполнении установленных требований может быть равнозначен бумажному согласию с собственноручной подписью.
Кнопка «Подписать» в HR-системе еще не означает наличие письменного согласия
В корпоративной системе техническая операция обычно выглядит просто: сотрудник авторизуется, открывает документ и нажимает кнопку подтверждения.
Но юридическая сила возникает не из интерфейса.
Нужно установить:
- какая электронная подпись формируется;
- на каком основании она признается аналогом собственноручной;
- как определяется подписант;
- как проверяется подпись;
- какая версия документа была подписана;
- можно ли воспроизвести документ и доказательство подписания позднее.
Именно поэтому при проектировании КЭДО CISO важно видеть не только пользовательский сценарий, но и весь контур доказательств.
ПЭП, УНЭП и УКЭП имеют разные условия применения
Федеральный закон № 63-ФЗ «Об электронной подписи» предусматривает простую электронную подпись и два вида усиленной подписи: неквалифицированную и квалифицированную.
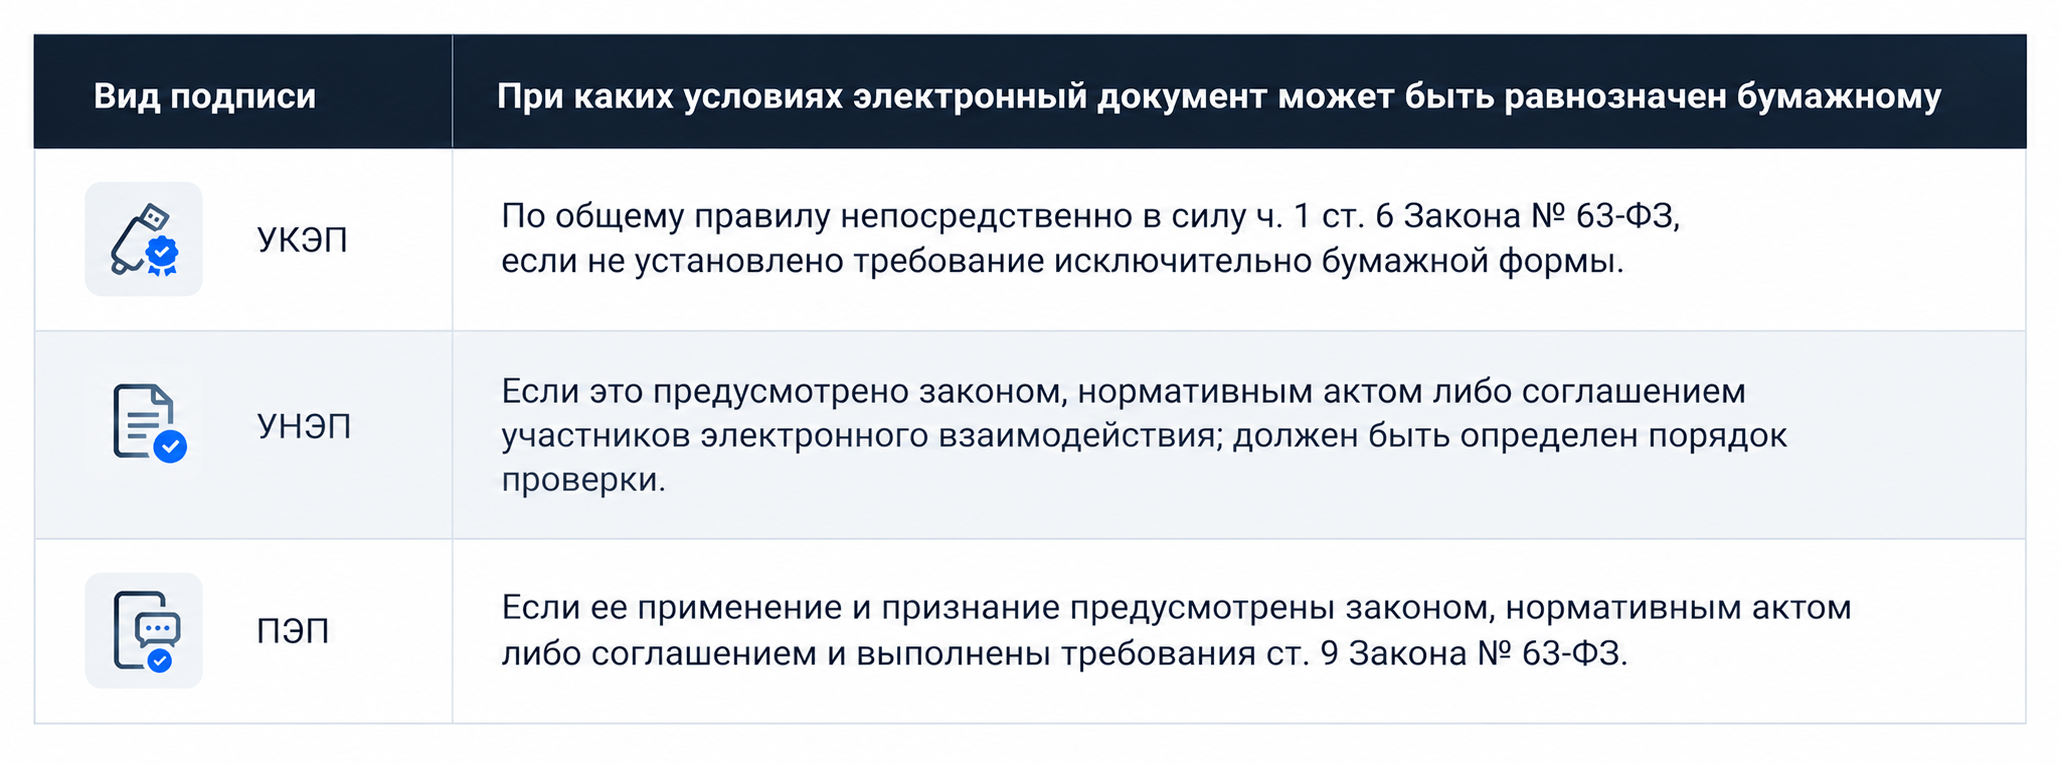
Для кадрового электронного документооборота дополнительно применяются специальные правила ст. 22.1–22.3 ТК РФ.
Поэтому выбор подписи нельзя свести к принципу «чем сильнее криптография, тем лучше». Нужно сопоставлять вид документа, используемую информационную систему и правовое основание применения подписи.
УКЭП дает наиболее прямую модель равнозначности
По ч. 1 ст. 6 Закона № 63-ФЗ электронный документ, подписанный действительной УКЭП, по общему правилу равнозначен бумажному документу с собственноручной подписью.
Исключение составляют ситуации, когда закон или принятый в соответствии с ним нормативный акт требует исключительно бумажный документ.
Для письменного согласия на обработку ПДн дополнительное соглашение только ради признания УКЭП аналогом собственноручной подписи не требуется.
При этом применение УКЭП не освобождает работодателя от остальных требований.
Все равно необходимо подтвердить:
- кто подписал документ;
- какую именно версию;
- когда это произошло;
- была ли подпись действительной;
- соответствует ли содержание согласия требованиям закона.
Сильная подпись не исправляет неправильно составленный документ.
Для УНЭП критичен порядок ее проверки
УНЭП работает по другой модели.
По ч. 2 ст. 6 Закона № 63-ФЗ электронный документ с УНЭП признается равнозначным бумажному, когда соответствующая возможность предусмотрена федеральным законом, нормативным актом или соглашением участников электронного взаимодействия.
Если основанием выступает соглашение, в нем необходимо определить порядок проверки подписи.
В информационной системе работодателя ст. 22.3 ТК РФ допускает применение работником:
- УКЭП;
- УНЭП, порядок проверки которой определен соглашением сторон трудового договора;
- УНЭП, создаваемой и используемой с применением инфраструктуры электронного правительства.
При соблюдении требований ст. 22.3 ТК РФ такие механизмы позволяют оформлять документы КЭДО без бумажного дублирования.
Для CISO здесь важно, чтобы механизм проверки УНЭП существовал не только в нормативном документе, но и был технически воспроизводим.
Если через несколько лет компания не может подтвердить, каким способом проверялась подпись конкретного работника, доказательная ценность архива снижается.
КЭДО не требует универсального отдельного соглашения с каждым сотрудником
Кадровый электронный документооборот вводится локальным нормативным актом работодателя.
Для работников, в отношении которых ст. 22.2 ТК РФ требует согласия на электронное взаимодействие, необходимо получить соответствующее письменное согласие.
При этом такое согласие не требуется для лиц, принятых после 31 декабря 2021 года, если по состоянию на указанную дату они не имели трудового стажа.
Отдельное соглашение сторон может понадобиться не ради существования КЭДО как такового, а для настройки применения конкретного вида электронной подписи.
Эту разницу полезно учитывать и при проектировании внутренних документов, и при технической настройке кадровой системы.
Если КЭДО уже работает, но формы согласий, правила применения электронной подписи и внутренние документы формировались в разное время, их имеет смысл проверить как единый процесс. Для такой задачи подходит аудит соответствия обработки персональных данных требованиям 152-ФЗ: он позволяет сопоставить кадровые процессы, основания обработки и действующую документацию.
ПЭП: логин и пароль могут работать как подпись, но не автоматически
Простая электронная подпись может использовать логин, пароль, код подтверждения или другой механизм, который позволяет определить лицо, подписывающее документ.
Но успешная авторизация в кадровой системе еще не означает, что любой документ, открытый после входа, считается подписанным аналогом собственноручной подписи.
Статья 9 Закона № 63-ФЗ требует определить:
- правила установления лица, от имени которого создана и отправлена информация;
- обязанность лица соблюдать конфиденциальность ключа ПЭП.
В КЭДО через информационную систему работодателя также применяются специальные условия ст. 22.3 ТК РФ.
Для документов, которые не входят в установленный ТК РФ перечень документов, требующих усиленной подписи, работник может использовать ПЭП, если соглашением сторон трудового договора определены правила установления подписанта и требования к конфиденциальности ключа.
Для CISO отсюда следует практический вопрос: может ли организация спустя время доказать, что учетная запись и действие в системе принадлежали именно конкретному сотруднику?
Если механизм не позволяет надежно связать пользователя, документ и событие подписания, проблема выходит за пределы кадрового интерфейса.
Электронное согласие в КЭДО и вне КЭДО — не одно и то же
Приказ Минтруда России от 20.09.2022 № 578н предусматривает в кадровом электронном документообороте документы, связанные, в частности:
- с согласием работника на получение его ПДн у третьей стороны;
- согласием на сообщение его ПДн третьей стороне;
- согласием на сообщение ПДн в коммерческих целях.
Для этих документов при выполнении требований КЭДО могут использоваться подписи, предусмотренные ст. 22.3 ТК РФ.
Но не каждое согласие, необходимость которого следует из 152-ФЗ или другого федерального закона, автоматически относится к кадровому электронному документообороту.
Если документ находится вне сферы КЭДО, для ПЭП или УНЭП нужно отдельно определить основание их признания аналогом собственноручной подписи по ст. 6 Закона № 63-ФЗ.
Следовательно, само наличие документа в HR-системе еще не доказывает соблюдение письменной формы, предусмотренной ч. 4 ст. 9 152-ФЗ.
С 1 сентября 2025 года согласие нужно оформлять отдельно от других подписываемых документов
Часть 4 ст. 9 152-ФЗ требует указывать в письменном согласии цель обработки.
Кроме того, согласие должно быть конкретным, предметным, информированным, сознательным и однозначным.
При этом закон не устанавливает универсального требования «одна цель — один документ».
В одном согласии могут быть отражены несколько целей, если они сформулированы ясно, позволяют работнику понимать границы обработки и при этом соблюдаются принципы статьи 5 Закона № 152-ФЗ и специальные требования закона.
Но с 1 сентября 2025 года действует другое принципиальное требование: согласие на обработку ПДн должно оформляться отдельно от иной информации и документов, которые субъект подтверждает или подписывает.
Поэтому согласие нельзя просто встроить разделом в трудовой договор или другой подписываемый работником документ.
Если закон не предусматривает обязательного разделения, для существенно различающихся целей отдельные согласия могут быть удобнее с точки зрения управления отзывами и изменения процессов. В таких случаях разделение является организационным выбором.
При этом ч. 1 ст. 10.1 Закона № 152-ФЗ требует оформлять согласие на обработку ПДн, разрешенных для распространения, отдельно от иных согласий на обработку ПДн.
Электронная подпись решает вопрос формы, но не содержания
Даже идеально настроенная инфраструктура электронной подписи не делает некорректное согласие законным.
Если требуется письменное согласие по ч. 4 ст. 9 152-ФЗ, документ должен содержать предусмотренные законом сведения, включая:
- Ф.И.О. и адрес субъекта;
- сведения о документе, удостоверяющем личность, его выдаче и выдавшем органе;
- при подписании представителем — сведения о представителе и его полномочиях;
- наименование или Ф. И. О. и адрес оператора;
- цель обработки;
- перечень ПДн;
- сведения о лице, которому поручается обработка, если оно есть;
- перечень действий с ПДн и способы обработки;
- срок действия согласия;
- способ его отзыва;
- подпись субъекта.
Таким образом, при проверке нужны два независимых слоя:
правильный документ + доказуемое подписание.
Проблема в любом из них ставит под сомнение весь процесс.
Если кадровые согласия и связанные документы накопились за несколько лет и требуют системной актуализации, можно отдельно провести разработку и актуализацию документов по 152-ФЗ, привязав формы не к шаблонному комплекту, а к действующим кадровым процессам.
Для CISO ключевой объект — цепочка доказательств
При бумажном документообороте работодатель хранит подписанный экземпляр.
В электронной модели доказательство распределено между несколькими компонентами:
учетная запись → механизм аутентификации → ключ подписи → действие пользователя → версия документа → событие подписания → архив.
Поэтому до запуска электронных согласий стоит проверить:
- Для каких процессов действительно требуется согласие.
- Где обязательна письменная форма.
- Какие документы входят в КЭДО.
- На каком основании используемая ПЭП или УНЭП признается аналогом собственноручной подписи.
- Как определяется конкретный подписант.
- Как фиксируются дата, версия документа и факт подписания.
- Можно ли воспроизвести подписанный документ в неизменном виде.
- Как подтверждается действительность подписи.
- Как реализован отзыв согласия.
- Как и сколько хранится документ.
Рабочая система должна позволять связать один объект доказательства:
конкретный работник → конкретная версия согласия → конкретная электронная подпись → подтверждаемое событие подписания.
Если эта цепочка распадается, проблема обнаружится не при ежедневной работе HR-системы, а тогда, когда документ потребуется доказать.
Хранение электронного согласия — тоже часть архитектуры КЭДО
Переход на электронную форму не сокращает установленные сроки хранения документов.
Для кадровых документов в КЭДО работодатель должен обеспечить их сохранность в течение предусмотренных законодательством сроков.
Поэтому архивирование нельзя считать простой функцией хранения файла.
Нужно обеспечить возможность позднее:
- открыть документ;
- определить его версию;
- установить подписанта;
- подтвердить электронную подпись;
- связать ее с датой и событием;
- показать, что документ после подписания не был подменен.
Для CISO это означает, что жизненный цикл электронной подписи должен оцениваться вместе с жизненным циклом самого кадрового документа.
Что проверить перед масштабированием электронных согласий
Если компания уже использует КЭДО, полезно пройти процесс не по отдельным формам, а end-to-end.
1. Определить основание обработки
Не оформляется ли согласие там, где обработка осуществляется на другом законном основании.
2. Определить требования к форме
Действительно ли в конкретной ситуации необходимо письменное согласие.
3. Классифицировать документ
Входит ли он в КЭДО или подписывается в иной информационной системе.
4. Проверить вид подписи
Допустима ли используемая ПЭП, УНЭП или требуется другая конструкция.
5. Проверить идентификацию
Позволяет ли система однозначно связать подписание с конкретным работником.
6. Проверить содержание документа
Есть ли все обязательные сведения и корректно ли определены цели.
7. Проверить отзыв
Можно ли практически реализовать прекращение обработки, если основанием выступало отозванное согласие и отсутствует иное основание для продолжения обработки.
8. Проверить архив
Сохранятся ли документ и доказательства подписания на протяжении необходимого срока.
Что это значит для CISO
Основной риск электронного согласия находится не в выборе между ПЭП, УНЭП и УКЭП как таковом.
Риск возникает, когда кадровая система, локальные документы и правовая модель используют разные определения того, что считается подписанием.
Для управляемого процесса CISO должен видеть единую цепочку:
основание обработки → требование к форме → вид документа → допустимая электронная подпись → идентификация работника → фиксация подписания → хранение доказательства.
Если HR-система показывает статус «подписано», но организация не может воспроизвести эту цепочку, технического статуса недостаточно.
Если нужно проверить действующие электронные согласия, правила применения электронной подписи и кадровые процессы до спора с работником или запроса регулятора, задачу можно обсудить со специалистами Б-152.