Как проходит проверка Роскомнадзора: разбор по шагам от юристов по 152-ФЗ

Изображение: recraft
Проверка Роскомнадзором персональных данных редко сводится к изучению одной политики на сайте. Регулятор может сопоставлять документы оператора с тем, как персональные данные обрабатываются на практике: какие сведения компания собирает, для каких целей, на каком основании, кому передает и когда уничтожает.
Поэтому формально полный комплект локальных актов еще не означает готовности. Если уведомление Роскомнадзора описывает один набор процессов, сайт фактически собирает другие данные, а договоры с подрядчиками закрепляют третью модель, расхождения становятся самостоятельным источником вопросов.
Разберем, как может проходить проверка Роскомнадзора, что вправе запросить регулятор и какие действия необходимо выполнить компании на каждом этапе.
Кто проводит проверки обработки персональных данных
Федеральный государственный контроль за обработкой персональных данных осуществляют Роскомнадзор и его территориальные органы.
Основные правила установлены:
● Федеральным законом от 31 июля 2020 года № 248-ФЗ о государственном и муниципальном контроле;
● Постановлением Правительства РФ от 29 июня 2021 года № 1046, утвердившим специальное положение о контроле за обработкой персональных данных;
● Федеральным законом № 152-ФЗ;
● иными нормативными актами, регулирующими конкретные процедуры контроля.
Положение № 1046 действует в редакции от 3 июля 2026 года. Поэтому при подготовке к проверке нельзя ориентироваться только на рекомендации, основанные на прежней модели государственного контроля.
Приказ Роскомнадзора № 253 дополнительно устанавливает форму проверочного листа с контрольными вопросами. В нем, в частности, проверяются соответствие обработки заявленным целям, объем данных, наличие законных оснований и соблюдение требований при поручении обработки другому лицу. При этом проверочный лист не отменяет остальные обязательные требования, действующие на дату мероприятия.
Проверка — не единственный способ контроля
В деловой речи проверкой Роскомнадзора часто называют любое взаимодействие с регулятором. Юридически процедуры различаются.
В рамках федерального государственного контроля Роскомнадзор может проводить контрольные мероприятия с взаимодействием с оператором:
● инспекционный визит;
● документарную проверку;
● выездную проверку.
Проводятся также профилактические мероприятия. Кроме того, действующее Положение № 1046 предусматривает контрольные мероприятия без взаимодействия с оператором: Роскомнадзор может наблюдать за соблюдением обязательных требований при размещении информации в интернете и анализировать сведения, которыми располагает сам либо которые получает в рамках межведомственного взаимодействия.
Компания также может получить:
● запрос о предоставлении сведений;
● предостережение о недопустимости нарушения обязательных требований;
● уведомление о профилактическом визите;
● требование, направленное по результатам контрольных действий;
● письмо в связи с обращением субъекта персональных данных;
● обращение по поводу информации, размещенной на сайте;
● документы в связи с рассмотрением сведений об инциденте.
Не каждый такой документ означает начало инспекционного визита, документарной или выездной проверки. Например, статья 23 152-ФЗ отдельно дает Роскомнадзору право запрашивать у физических и юридических лиц информацию, необходимую для реализации его полномочий. Поэтому сначала необходимо определить юридический статус конкретного документа и только затем выбирать порядок ответа.
Из-за чего Роскомнадзор может заинтересоваться компанией
При государственном контроле применяется система оценки и управления рисками. Объекты относятся к высокой, значительной, средней, умеренной или низкой категории риска, а категория влияет на применяемую модель контроля.
Основанием для внеплановых мероприятий могут стать предусмотренные 248-ФЗ обстоятельства, в том числе сведения о возможном нарушении, определенные обращения и сигналы, выявление индикаторов риска, необходимость контроля исполнения ранее принятого решения и другие установленные законом основания.
При этом жалоба субъекта сама по себе не означает, что к оператору автоматически придут с выездной проверкой. Роскомнадзор сначала оценивает поступившую информацию и определяет предусмотренный законом способ реагирования.
Источником вопросов могут стать и публичные материалы самой компании:
● формы сбора данных на сайте;
● политика обработки персональных данных;
● тексты согласий;
● используемые механизмы работы с cookies;
● локализация персональных данных;
● пользовательские соглашения;
● приложения и личные кабинеты;
● реклама и рассылки;
● сведения в реестре операторов;
● публичная информация об утечке или другом возможном нарушении.
Действующее Положение № 1046 прямо позволяет Роскомнадзору проводить наблюдение за соблюдением обязательных требований при размещении информации в интернете без непосредственного взаимодействия с компанией. Поэтому контроль действительно может начаться еще до первого контакта с оператором.
Шаг 1. Компания определяет, какая именно процедура началась
Первое действие — установить юридический статус поступившего документа или действий инспектора.
Важно учитывать: не каждое контрольное мероприятие начинается с предварительного уведомления компании.
Инспекционный визит проводится без предварительного уведомления контролируемого лица. Его продолжительность в одном месте осуществления деятельности или на одном объекте не должна превышать одного рабочего дня.
Для выездной проверки действует другая модель: по общему правилу копия решения о ее проведении направляется оператору не позднее чем за 24 часа до начала проверки.
Если компания получила решение, уведомление, требование или запрос, следует проверить:
● какой орган его направил;
● на каком основании;
● в рамках какой процедуры;
● вид и предмет контрольного мероприятия, если оно проводится;
● даты и сроки;
● перечень должностных лиц;
● объект контроля;
● перечень запрашиваемых документов и сведений;
● способ и срок их предоставления.
Сведения о зарегистрированном контрольном мероприятии можно сопоставить с данными Единого реестра контрольных (надзорных) мероприятий. Для публичного поиска используется сервис Генеральной прокуратуры РФ.
При внезапном инспекционном визите такая проверка проводится уже в момент начала мероприятия либо максимально оперативно, а не как условие предварительной подготовки.
Если непонятны объем требований или процессуальный статус обращения, это нужно установить до формирования ответа.
При документарной проверке контрольный орган прямо не вправе требовать сведения и документы, не относящиеся к ее предмету, а также документы, которые он может получить от других государственных органов.
Для иных запросов границы предоставляемой информации необходимо определять по конкретному правовому основанию.
Практически удобно сформировать таблицу требований: что запросил регулятор, к какому вопросу относится требование, какое подразделение готовит информацию и каким документом подтверждается ответ.
Шаг 2. Назначается команда сопровождения
Проверку нельзя оставлять только ответственному за организацию обработки персональных данных. Информация обычно распределена между несколькими подразделениями.
Юристы анализируют основания обработки, согласия, договоры и процессуальные документы. ИТ- и ИБ-специалисты подтверждают архитектуру, доступы, журналы и применяемые меры защиты. HR отвечает за процессы работников и соискателей. Маркетинг — за формы на сайте, аналитику, рассылки и рекламные процессы. Владельцы бизнес-процессов объясняют, как персональные данные используются фактически.
При этом взаимодействие с Роскомнадзором целесообразно централизовать. Если подразделения самостоятельно готовят и направляют несогласованные ответы, в материалах легко появляются противоречия.
До отправки сведений необходимо проверить, что:
● документы описывают одну и ту же фактическую модель;
● названия процессов и целей согласованы;
● версии локальных актов актуальны;
● приложены утвержденные документы;
● сведения ограниченного доступа передаются только в необходимом для ответа объеме;
● документ подписывает уполномоченное лицо.
Шаг 3. Определяется фактический контур обработки
Одна из самых слабых стратегий — взять типовой перечень документов и начать срочно его заполнять. Сначала нужно восстановить реальную картину обработки.
Компания должна понимать, откуда получает персональные данные, где они обрабатываются и хранятся, какие подразделения имеют к ним доступ и кому сведения предоставляются.
Особенно часто из документов выпадают:
● формы обратной связи и регистрации;
● системы веб-аналитики;
● подбор персонала;
● записи звонков;
● мессенджеры;
● программы лояльности;
● видеонаблюдение и СКУД;
● облачные сервисы;
● внешняя бухгалтерия;
● маркетинговые и почтовые платформы;
● техническая поддержка;
● зарубежные сервисы и иностранные получатели данных.
Если такой процесс обнаружен уже после получения запроса, его нельзя просто механически добавить в ответ. Сначала необходимо определить правовое основание, проверить фактическую схему обработки и понять, требуется ли актуализация ранее направленных сведений.
Если сведения об ИСПДн, доступах и фактической архитектуре распределены между несколькими подразделениями, до проверки имеет смысл отдельно восстановить технический контур. Для этой задачи проводится технический аудит информационных систем персональных данных: он позволяет сопоставить документированную модель с реальными системами, доступами и процессами обработки.
Шаг 4. Проверяется уведомление Роскомнадзора
Регулятор может сопоставить представленные документы со сведениями в реестре операторов персональных данных.
Необходимо проверить, совпадают ли с фактической деятельностью сведения, которые должны содержаться в уведомлении, в частности:
● цели обработки;
● категории субъектов;
● категории и перечень персональных данных по каждой цели;
● правовые основания;
● перечень действий и способы обработки;
● описание применяемых мер по статьям 18.1 и 19 152-ФЗ;
● сведения об ответственном за организацию обработки;
● дата начала обработки;
● срок или условие прекращения обработки;
● наличие или отсутствие трансграничной передачи;
● местонахождение баз данных, содержащих персональные данные граждан РФ;
● предусмотренные законом сведения об обеспечении безопасности ПДн.
Типовая проблема — уведомление когда-то было подано, но после этого компания изменила сайт, подключила новые процессы, начала обрабатывать сведения соискателей или запустила программу лояльности. Таким образом, сведения о цели и условиях обработки в старом уведомлении уже не совпадают с фактическими данными, а новое уведомление с того момента не было подано.
Сам факт наличия записи в реестре не означает, что обязанность исполнена корректно, если сведения в ней больше не соответствуют фактической обработке.
При изменении сведений, предусмотренных частью 3 статьи 22 152-ФЗ, оператор обязан уведомить Роскомнадзор обо всех произошедших за месяц изменениях не позднее 15-го числа следующего месяца. При прекращении обработки уведомление направляется в течение десяти рабочих дней.
Шаг 5. Анализируются правовые основания
Для каждого процесса должно быть определено применимое правовое основание. Согласие не является универсальным решением.
Обработка может осуществляться для исполнения договора, выполнения установленной законом обязанности, осуществления прав и законных интересов оператора или третьих лиц либо на другом предусмотренном статьей 6 152-ФЗ основании.
При проверке важно показать не только название основания, но и связь между ним и конкретным процессом.
Например, трудовой договор не объясняет автоматически любую обработку данных работника. Исполнение договора с клиентом не всегда охватывает рекламную рассылку. Публикация фотографии и хранение контактных данных также могут требовать разных правовых оснований.
Если компания ссылается на согласие, необходимо проверить его содержание, форму, способ получения и возможность доказать факт его предоставления. Однако здесь возникает аналогичная с договорами ситуация — наличие согласия на обработку персональных данных для достижения одной цели не означает легальность обработки ПДн для другой цели.
С 1 сентября 2025 года согласие на обработку персональных данных должно оформляться отдельно от иных информации и документов, которые подтверждает или подписывает субъект.
Шаг 6. Сопоставляются документы и реальные процессы
На этом этапе важно установить, что локальные документы не существуют отдельно от бизнеса.
Положение об обработке персональных данных должно соответствовать фактическим целям и категориям данных. Публичная политика — отражать реально осуществляемую обработку в объеме, который должен быть раскрыт субъектам. Согласия — соответствовать конкретным сценариям. Договоры с подрядчиками — реальному распределению ролей.
Если обработка поручена внешней организации, проверяется содержание соответствующего поручения. При этом наличие договора поручения обработки ПДн не освобождает от ответственности оператора ПДн.
В нем должны быть определены предусмотренные законом условия, включая:
● перечень персональных данных;
● перечень действий с ними;
● цели обработки;
● требования к конфиденциальности;
● обязанности по обеспечению безопасности;
● обязанности, связанные с подтверждением принятых мер;
● порядок взаимодействия при инцидентах;
● другие требования части 3 статьи 6 152-ФЗ.
Отдельное внимание может уделяться срокам хранения и уничтожению.
Формулировка «до достижения цели обработки» сама по себе может обозначать допустимое условие прекращения обработки, но компания должна уметь определить, когда конкретная цель считается достигнутой, и показать, как после наступления соответствующего основания обеспечивается прекращение обработки и уничтожение ПДн в установленном порядке.
Для резервных копий также нужен понятный режим: каким образом ограничивается дальнейшая обработка и когда данные окончательно выводятся из резервного контура в соответствии с установленным циклом хранения и перезаписи.
Именно здесь полезна независимая сверка: аудит соответствия обработки персональных данных требованиям 152-ФЗ позволяет проверить не отдельные документы, а согласованность уведомления Роскомнадзора, локальных актов, договорной модели и фактически реализованных процессов.
Шаг 7. Проводится контрольное мероприятие
Конкретные действия зависят от его вида.
Документарная проверка
Документарная проверка проводится по месту нахождения Роскомнадзора или его территориального органа.
В ее ходе могут истребоваться документы и письменные объяснения.
Срок документарной проверки не может превышать десять рабочих дней. При этом на период между направлением требования о документах и их предоставлением, а также между запросом письменных объяснений по выявленным противоречиям и их получением исчисление срока приостанавливается.
Контрольный орган не вправе в рамках такой проверки запрашивать документы, не относящиеся к ее предмету, либо документы и сведения, которые он может получить от иных государственных органов.
Главный практический риск — направить материалы без единой предварительной проверки. Даже если каждый документ отдельно выглядит корректно, противоречия между уведомлением, политикой, согласиями, договорами и фактическими процессами могут показать, что система управления персональными данными не согласована.
Инспекционный визит
Инспекционный визит проводится путем взаимодействия с конкретным контролируемым лицом.
Он может проходить по месту деятельности или объекта контроля, а действующие правила также предусматривают использование дистанционного взаимодействия и мобильного приложения «Инспектор».
В ходе визита могут проводиться, в частности:
● осмотр;
● опрос;
● получение письменных объяснений;
● инструментальное обследование;
● истребование документов, которые в соответствии с обязательными требованиями должны находиться в соответствующем месте.
Ключевая особенность — инспекционный визит проводится без предварительного уведомления оператора. Продолжительность визита в одном месте не может превышать одного рабочего дня.
Поэтому к такому формату нельзя готовиться по модели «получим уведомление — потом соберем команду». Роли, документы и порядок действий при появлении инспектора должны быть определены заранее.
Выездная проверка
Выездная проверка применяется, когда оценить соблюдение требований только на основании имеющихся документов и сведений невозможно или недостаточно.
Она проводится по месту деятельности оператора или объекта контроля, но с 2025 года законодательство также допускает ее проведение с использованием дистанционного взаимодействия, в том числе видеоконференц-связи и приложения «Инспектор».
В ходе выездной проверки могут совершаться следующие контрольные (надзорные) действия:
● осмотр;
● опрос;
● получение письменных объяснений;
● истребование документов;
● инструментальное обследование;
● экспертиза.
По общему правилу копия решения о проведении выездной проверки направляется контролируемому лицу не позднее чем за 24 часа до ее начала.
Срок выездной проверки не может превышать десять рабочих дней. Для субъектов малого предпринимательства действуют дополнительные ограничения общей продолжительности взаимодействия: не более 50 часов для малого предприятия и 15 часов для микропредприятия, за установленными законом исключениями.
Во время мероприятия должностные лица должны действовать в пределах его предмета и предоставленных законом полномочий. В частности, инспектор не вправе проводить действия, не предусмотренные решением контрольного органа.
Что обычно становится предметом проверки
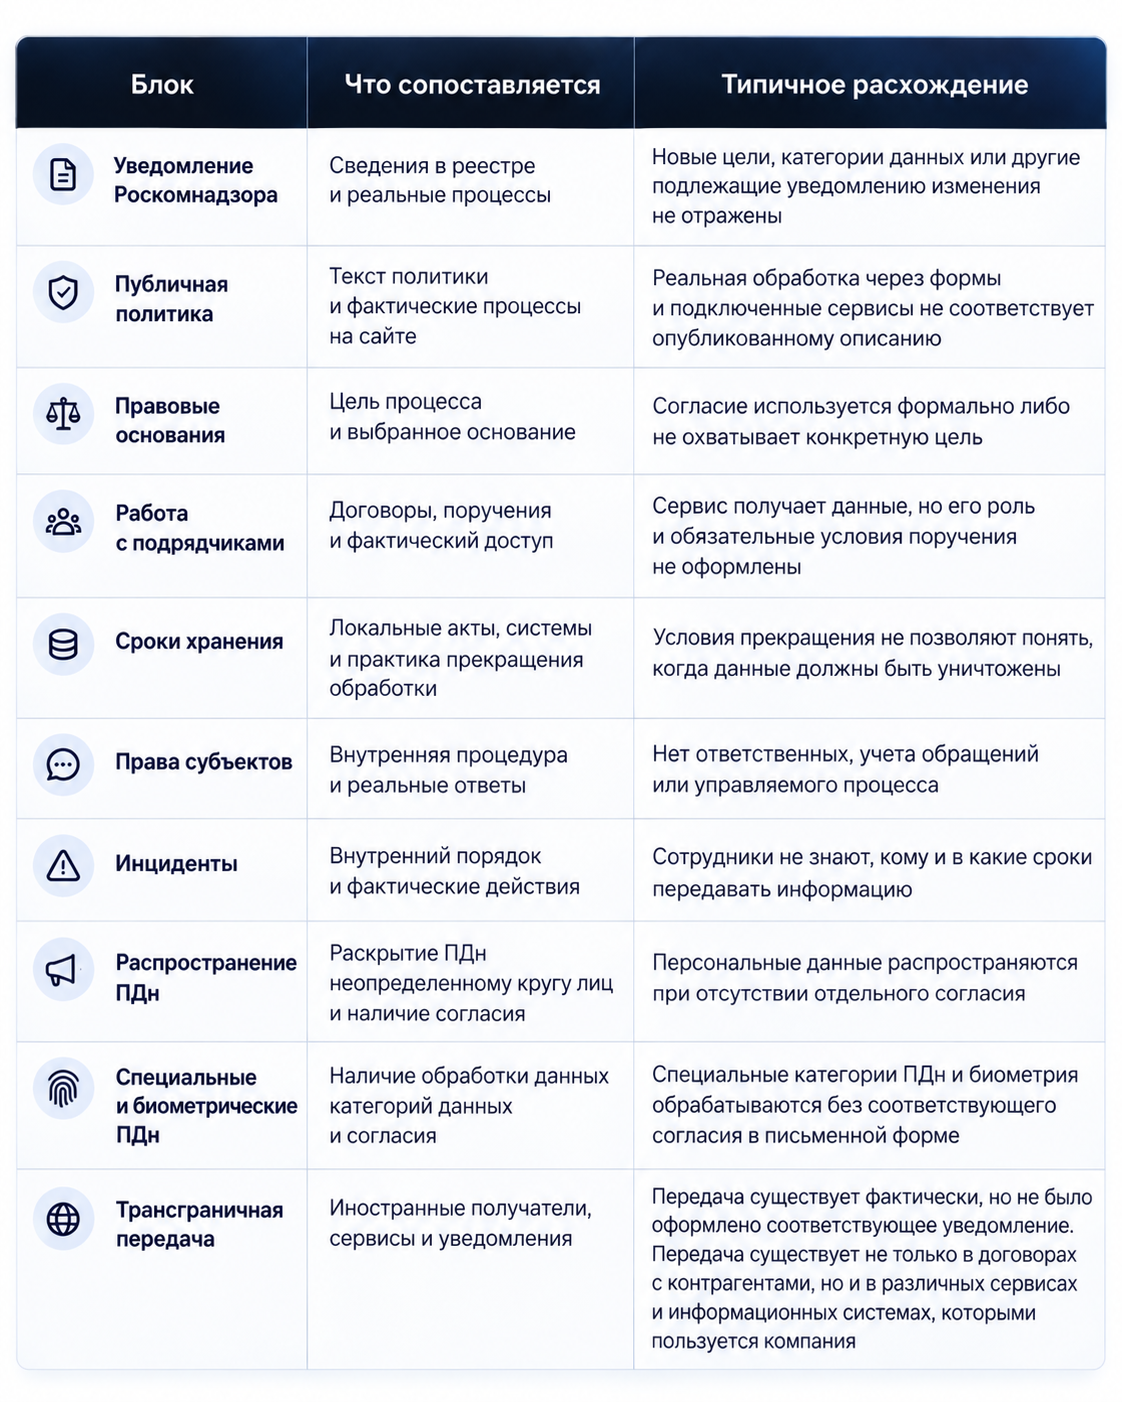
Точный объем определяется предметом конкретного мероприятия. Тем не менее проверочный лист Роскомнадзора и само регулирование показывают несколько взаимосвязанных блоков, которым следует уделять особое внимание.
Шаг 8. Оформляются результаты
По результатам инспекционного визита, документарной или выездной проверки оформляются результаты контрольного мероприятия и акт в порядке, предусмотренном 248-ФЗ. Если выявлены нарушения, могут последовать предписание и другие предусмотренные законодательством меры.
При этом для мероприятий Роскомнадзора без взаимодействия с контролируемым лицом действует специальная процедура ПП № 1046.
По итогам такого наблюдения должностные лица составляют докладную записку руководителю или уполномоченному заместителю. При обнаружении нарушения оператору могут, в зависимости от ситуации:
● направить требование о прекращении неправомерной обработки или уничтожении ПДн;
● потребовать уточнить, заблокировать или уничтожить недостоверные либо незаконно полученные данные;
● объявить предостережение;
● передать сведения для решения вопроса о проведении дальнейших контрольных действий;
● передать сведения уполномоченному должностному лицу для решения вопроса о дальнейших контрольных мерах и, при наличии оснований, привлечении к административной ответственности.
Поэтому результат проверки и результат дистанционного наблюдения без взаимодействия — не одна и та же процессуальная конструкция.
Получив акт, предписание или иной итоговый документ, компании необходимо проверить:
● соответствует ли описание фактическим обстоятельствам;
● учтены ли переданные оператором пояснения;
● корректно ли перечислены документы;
● находятся ли выводы в пределах предмета мероприятия;
● какие действия и сроки установлены;
● требуется ли подтверждение исполнения.
При несогласии с решениями или действиями Роскомнадзора необходимо использовать предусмотренные законодательством механизмы обжалования.
Постановление Правительства РФ от 3 июля 2026 года № 833 уточнило процедуру досудебного обжалования при контроле за обработкой персональных данных. В частности, теперь заявитель вправе, а не обязан предоставлять дополнительные документы и сведения, относящиеся к предмету жалобы. Контрольный орган также не должен запрашивать у заявителя сведения, находящиеся в распоряжении госорганов, органов местного самоуправления или подведомственных им организаций. Изменения действуют с 11 июля 2026 года.
Официальный текст постановления № 833
Шаг 9. Нарушения устраняются не только на бумаге
После получения предписания недостаточно выпустить новый приказ или заменить политику на сайте.
Если нарушение связано с отсутствием правового основания, необходимо определить такое основание. Если персональные данные обрабатываются дольше допустимого срока — обеспечить прекращение обработки и уничтожение в установленном порядке. Если сведения передаются подрядчику без надлежащего поручения — скорректировать договор и фактическую модель взаимодействия.
Исполнение требований необходимо подтверждать доказательствами, соответствующими характеру нарушения:
● утвержденными документами;
● измененными формами и интерфейсами;
● журналами;
● актами;
● выгрузками;
● настройками информационных систем;
● документами, подтверждающими уничтожение ПДн;
● дополнительными соглашениями;
● материалами обучения работников.
При последующем контроле значение будет иметь не только новая редакция локального акта, но и то, внедрены ли изменения в реальную деятельность.
Какие ошибки ухудшают положение оператора
- Начинать подготовку только после получения уведомления. Особенно с учетом того, что инспекционный визит проводится без предварительного предупреждения.
- Автоматически направлять регулятору весь архив документов. Ответ должен соответствовать юридическому основанию обращения и предмету конкретного мероприятия.
- Поручать подготовку ответа одному подразделению. Юрист может не знать техническую архитектуру, ИТ-специалист — основания обработки, а маркетинг — содержание уведомления Роскомнадзора.
- Исправлять документы, не меняя практику. Политика может выглядеть корректно, но сайт продолжит передавать данные сервису или подрядчику по схеме, которая ей противоречит.
- Уничтожать, изменять задним числом или скрывать документы. Помимо самостоятельных рисков такой подход разрушает последовательную доказательную позицию компании.
Как подготовиться заранее
Рабочая подготовка к проверке начинается с внутреннего аудита.
Необходимо сопоставить:
● фактические процессы;
● сведения в уведомлении Роскомнадзора;
● локальные акты;
● публичные документы;
● договоры с лицами, получающими персональные данные;
● основания обработки;
● согласия;
● сроки хранения;
● обращения субъектов;
● трансграничные передачи;
● порядок реагирования на инциденты.
Полезно отдельно пройти актуальный проверочный лист Роскомнадзора по приказу № 253. Но использовать его следует как один из инструментов самопроверки, а не как исчерпывающий список требований: законодательство о персональных данных существенно менялось и после последней редакции формы проверочного листа.
Еще один практический тест — выбрать один процесс и собрать по нему всю цепочку доказательств: от момента получения персональных данных и определения основания обработки до передачи, хранения и уничтожения.
Если для восстановления одной такой цепочки компании приходится несколько дней искать информацию в разных подразделениях, при реальном взаимодействии с Роскомнадзором возникнет та же проблема.
Готовность к проверке определяется не количеством документов. Она определяется тем, может ли компания последовательно объяснить фактический процесс обработки и подтвердить существенные утверждения документами, настройками и реальными действиями.
Если нужна независимая сверка фактического контура, документов и готовности команды к взаимодействию с Роскомнадзором, обсудите эти задачи со специалистами Б-152.