





Как сохранить контроль над корпоративной сетью: правила доступа, человеческий фактор и ИИ
В крупной корпоративной сети работают тысячи устройств, десятки межсетевых экранов и настроено сотни тысяч правил доступа, многие из которых со временем перестают быть нужны, но следить за ними и видеть, какие двери в инфраструктуре открыты прямо сейчас для посторонних, равноценно контролю за всеми входами и выходами в гигантском небоскребе.
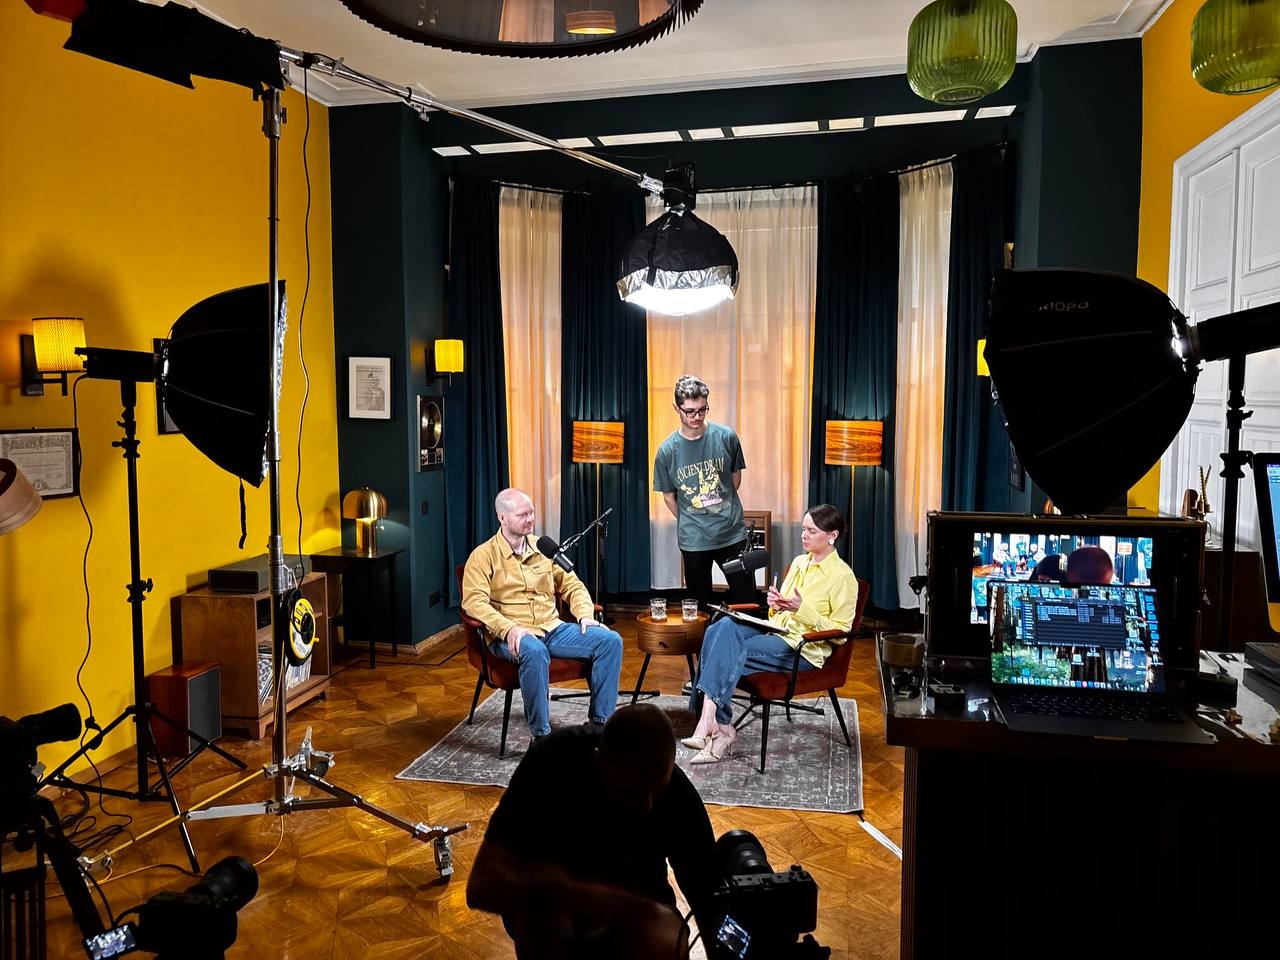
О том, как управлять сетевой инфраструктурой в таких условиях, рассказал в подкасте IT-бутик Павел Кириллов, технический директор российского разработчика решений для сетевой безопасности Netopia.
IT-бутик – это подкаст Netwell о российских вендорах и стартапах, о технологиях для энтерпрайза, которые пришли на смену импортным, и людях, которые стоят за их разработкой.
Почему сеть становится неуправляемой
В небольшой сети инженер примерно понимает, какие устройства в ней работают, какие правила настроены на межсетевых экранах и зачем они нужны. В крупной инфраструктуре могут одновременно использоваться устройства разных производителей и поколений, конфигурации постоянно меняются, добавляются новые сервисы, пользователи и точки доступа.
Кроме того, у корпораций не один и не два, а много межсетевых экранов, на которых ежедневно появляются десятки и сотни новых правил. Одни создаются для запуска нового сервиса, другие — для временного доступа, третьи появляются по заявкам пользователей или администраторов. Для ИБ сотни тысяч забытых правил означают рост поверхности атаки: чем больше разрешений и исключений в конфигурации, тем больше вариантов для неправильного доступа и эксплуатации уязвимостей.
Особенно опасны правила, которые разрешают больше, чем действительно нужно сервису или пользователю: по словам Павла Кириллова, очень часто точкой входа в инфраструктуру становилось слишком широкое разрешение сотруднику или даже подрядчику.
Социальная инженерия – это не только фишинг
Базово сетевому инженеру нужно понимать, зачем существует каждое из правил и соответствует ли оно текущей конфигурации инфраструктуры. Просканировать глазами десятки тысяч строк в таблице не получится, даже с применением ИИ анализ большого количества межсетевых экранов пока (в 2026 г.) технически невозможен.
Самый простой способ ответить на вопрос, нужно ли правило или разрешение, — сопоставить его с заявками на доступ в helpdesk. Например, сотрудник запросил доступ к определенному сервису и заявка была согласована — после этого в конфигурации firewall появилось соответствующее разрешение. И другой пример – когда сотрудник службы безопасности открыл себе какой-то доступ из дома или другого офиса, вообще не отправляя никаких заявок, а потом сам же забыл о нем, оставив таким образом уязвимое место в инфраструктуре. Если правило осталось, а связанной с ним бизнес-задачи уже нет, это повод проверить его необходимость, и автоматизация позволяет делать такую проверку регулярно, а не только во время аудита.
Платформа NSPM от Netopia, о которой рассказывает Павел Кириллов, анализирует конфигурации сетевых устройств и помогает искать ошибки и потенциально опасные настройки. В том числе система может сопоставлять изменения в правилах с заявками на доступ.
Для ИБ-команды это способ уменьшить объем ручной работы и быстрее находить конфигурации, которые требуют проверки.
Импортозамещение сетевых средств защиты
Разработка Netopia Firewall Compliance началась в 2022 году — на фоне ухода с российского рынка ряда зарубежных разработчиков средств сетевой безопасности.
У российских компаний появилась практическая задача: заменить продукты, которые до этого годами использовались в корпоративных сетях. При этом недостаточно было сделать функциональный аналог. Новое решение должно работать с реальной инфраструктурой заказчиков, где одновременно используются разные производители оборудования и несколько поколений сетевых устройств.
Отдельная задача — совместимость с отечественным оборудованием, сертификация и развитие самой команды разработчиков.
Для заказчиков при этом изменился главный вопрос. Раньше требовалось объяснять, зачем вообще нужен такой класс продуктов. После 2022 года проблема стала очевидной: компаниям нужно понимать, что происходит с конфигурациями сетевой инфраструктуры и насколько они соответствуют требованиям безопасности.
Почему атакуют не только технические уязвимости
При обсуждении сетевой безопасности легко сосредоточиться на firewall, IDS/IPS, сегментации и других технических средствах защиты. Но даже хорошо защищенная инфраструктура остается уязвимой для социальной инженерии.
Фишинговое письмо, ссылка на поддельную страницу авторизации или звонок от человека, который представляется сотрудником технической поддержки, могут привести к компрометации учетной записи.
В таком сценарии злоумышленнику не обязательно искать уязвимость в firewall. Иногда достаточно получить пароль или убедить сотрудника открыть вредоносный файл. Поэтому цифровая гигиена остается частью ИБ. Сотрудникам нужно уметь распознавать фишинг, проверять подозрительные запросы и не передавать учетные данные третьим лицам.
Для компании этого недостаточно без технических мер защиты, но и технические средства не отменяют человеческий фактор.
ИИ не отменяет специалиста по ИБ
Сетевые конфигурации становятся сложнее, количество данных растет, а требования к скорости реагирования на инциденты увеличиваются.
ИИ может взять на себя часть рутинной работы: собрать данные, сравнить конфигурации, найти отклонения, объяснить результат проверки или подготовить рекомендации. Но решение о том, является ли найденное отклонение реальной угрозой и что с ним делать, требует контекста конкретной инфраструктуры. Поэтому наиболее реалистичный сценарий сейчас — не замена специалиста по ИБ, а автоматизация отдельных этапов его работы.
Что еще обсудили в выпуске:
- как изменились методы атак за последние пять лет;
- зачем злоумышленникам доступ к инфраструктуре, кроме кражи данных и денег;
- из чего состоит цифровая гигиена компании и отдельного сотрудника;
- как ИБ-стартап создал собственную лабораторию при кафедре информационной безопасности МГТУ им. Н. Э. Баумана;
- как меняется работа специалистов по ИБ с появлением AI-инструментов;
- какие задачи сетевой безопасности можно уже сейчас отдавать ИИ, а какие требуют участия человека.
Шестой выпуск «АйТи-Бутика» — о практической стороне сетевой безопасности: как не потерять контроль над правилами доступа в большой инфраструктуре, где заканчивается автоматизация и начинается зона ответственности инженера и как ИИ меняет работу как защитников, так и атакующих.

