Клоакинг: как злоумышленники обходят проверки и маскируют фишинг
Изображение: OpenAI
Угроз на сайте не обнаружено. Но что, если проверяющий увидел не все? Один и тот же адрес может открывать обычную страницу для проверяющего, а фишинговую — для потенциальной жертвы. Этот прием используют, чтобы скрывать серые и мошеннические ресурсы от поисковых систем, правообладателей и специалистов по информационной безопасности.
Что такое клоакинг
Клоакинг (cloaking) — технология, при которой один URL показывает разный контент в зависимости от того, кто открывает страницу и при каких условиях.
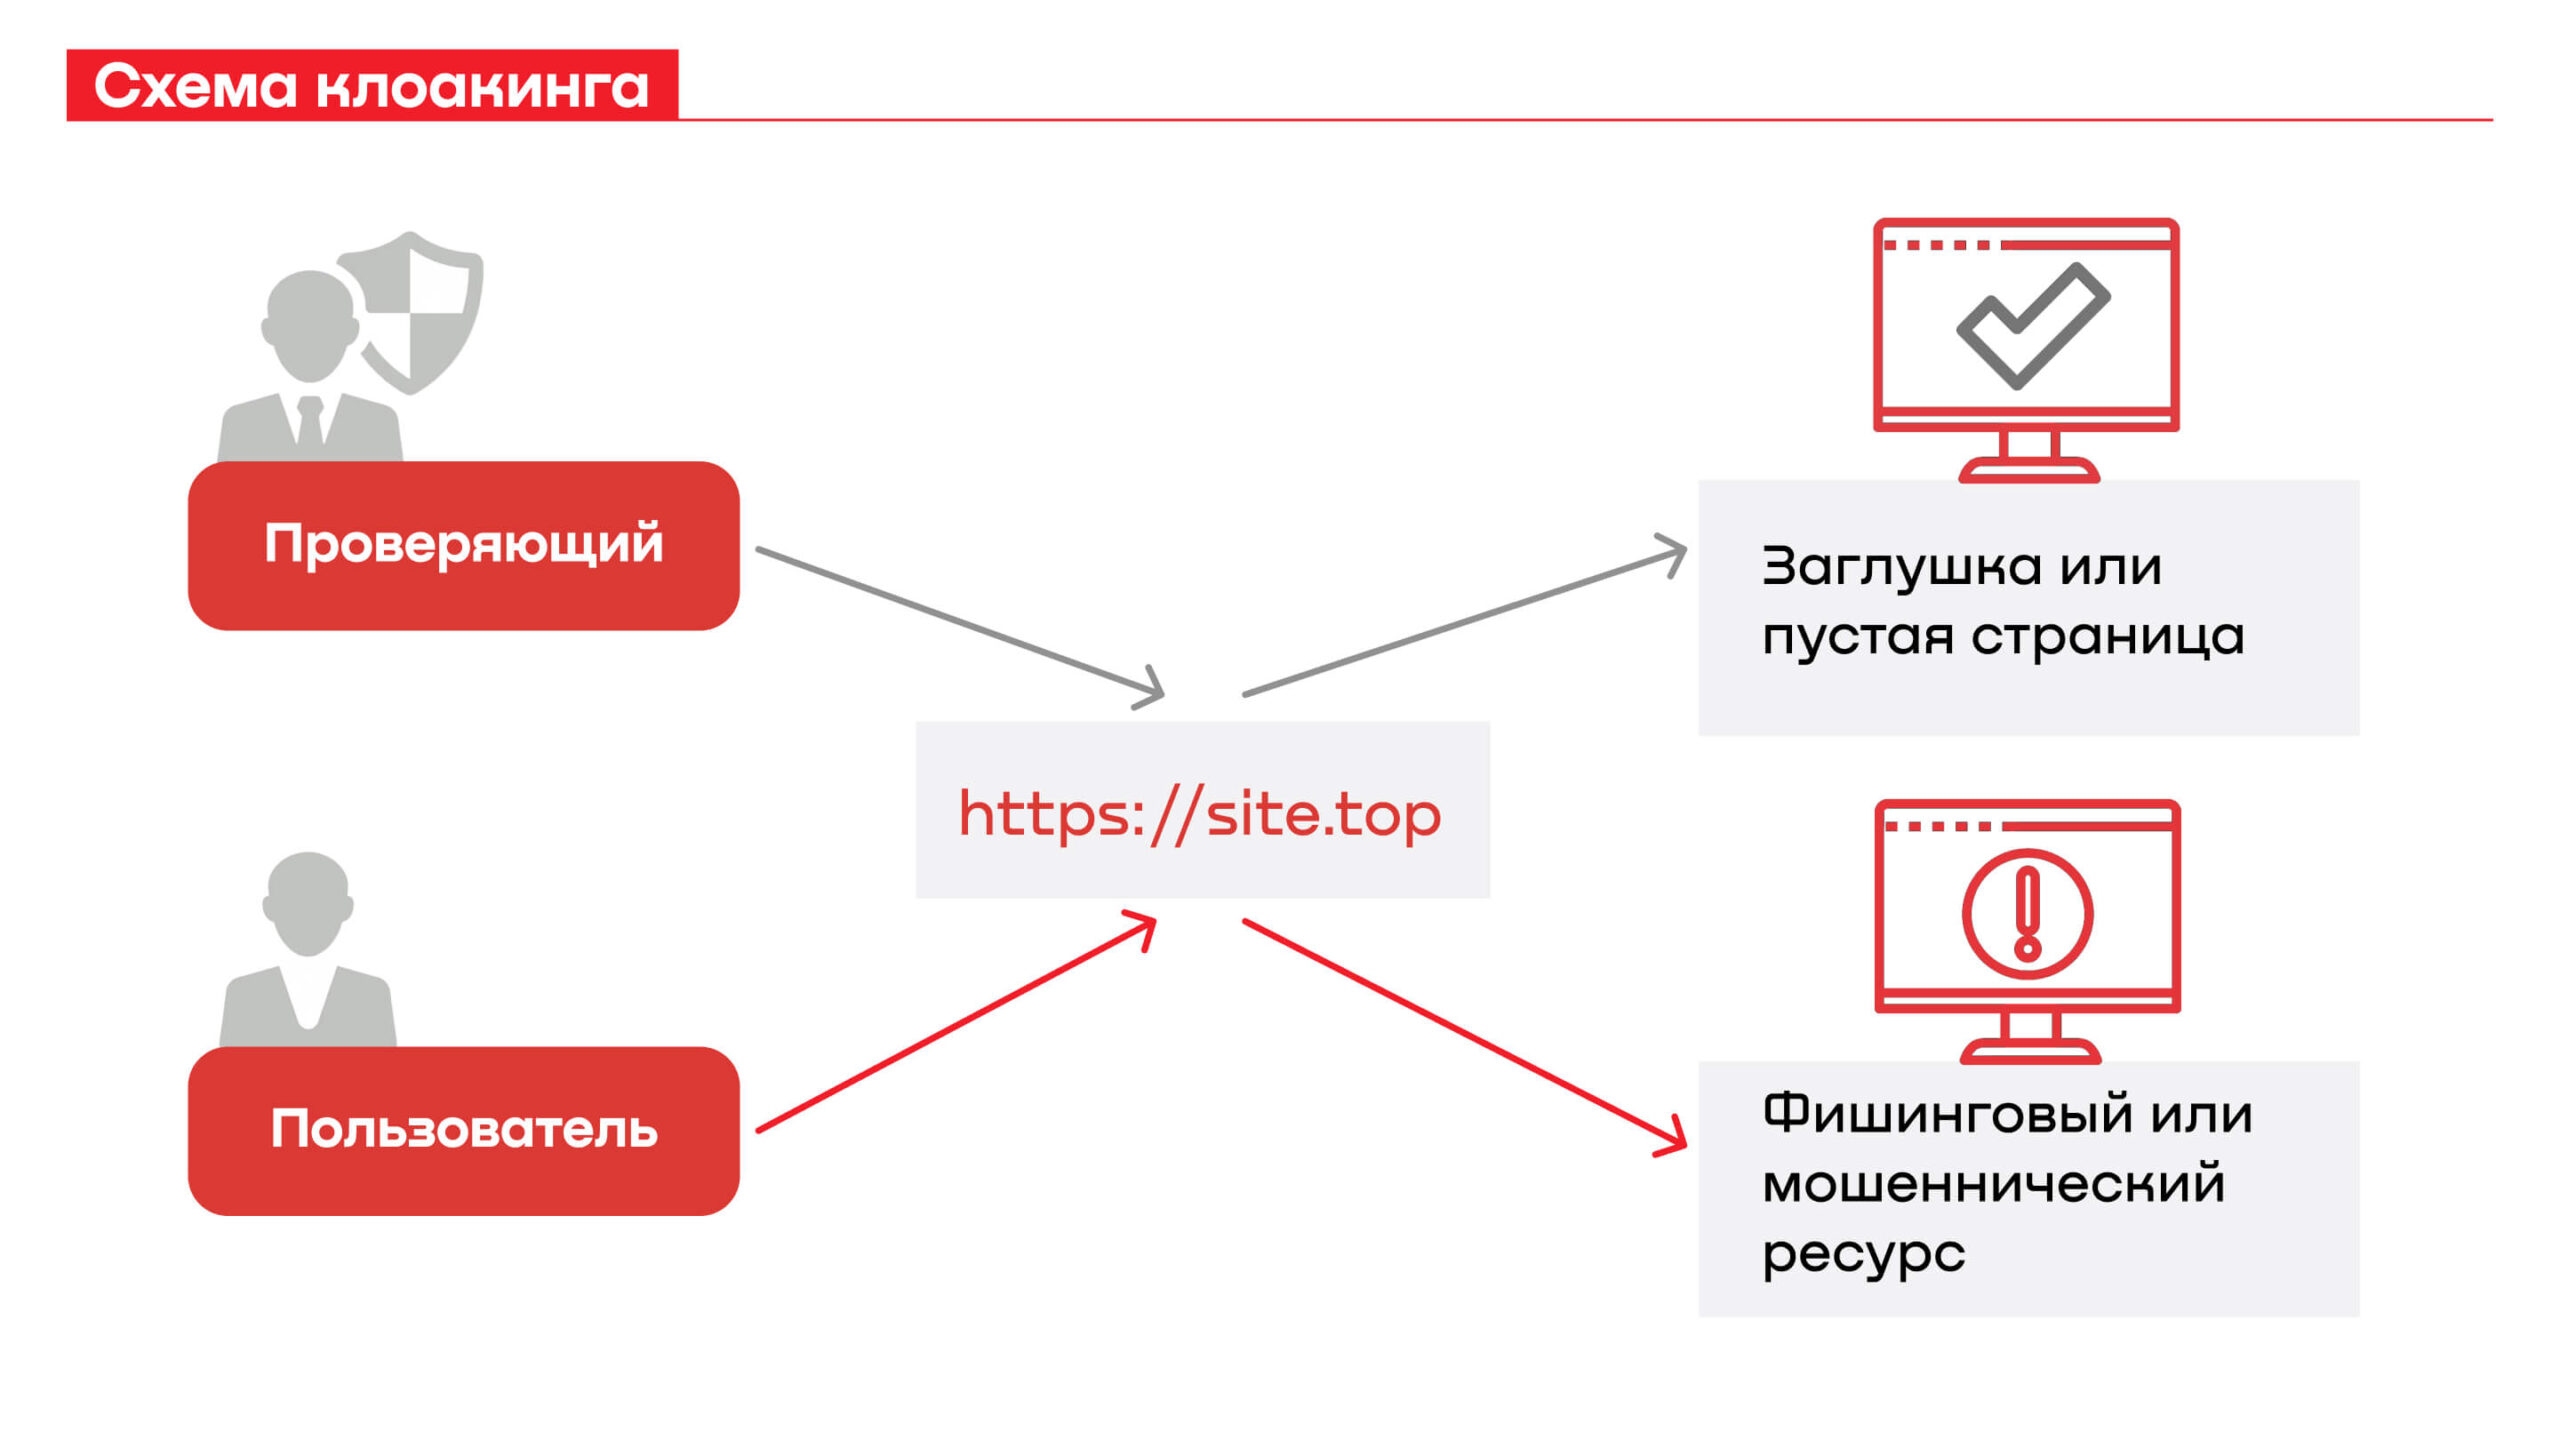
Пример:
- Проверяющий открывает подозрительный домен и видит заглушку, пустую страницу или перенаправление на легитимный сайт.
- Пользователь, получивший ту же ссылку в сообщении или перешедший по рекламному объявлению, попадает на поддельную страницу входа, форму оплаты или другой мошеннический ресурс.
Где используют клоакинг
— Манипуляции поисковой выдачей
Клоакинг применяют в SEO: поисковому роботу показывают оптимизированную версию страницы, тогда как обычный посетитель видит иной контент.
Подобный подход используют для манипуляций поисковым ранжированием и обхода правил поисковых систем.
— Маскировка фишинга, мошеннических ресурсов
Клоакинг помогает скрывать поддельные формы авторизации, оплаты и получения выигрыша.
Пример: пользователь получает сообщение о выигрыше и переходит по ссылке. На странице ему предлагают ввести данные банковской карты для получения приза. В действительности форма используется для сбора платежных данных и последующего хищения средств.
Ссылки могут быть персонализированными. Адрес может содержать специальный параметр, связанный с конкретным сообщением или получателем. Без него страница выглядит безобидно или вовсе не открывается. В некоторых схемах вредоносный контент показывается только при первом переходе. Такие ограничения затрудняют проверку потенциально опасных ресурсов.
— Перехват поискового трафика
Пользователь видит название известного бренда и переходит по ссылке. Однако вместо официального ресурса открывается сайт конкурента.
— Имитация бренда
При проверке ресурс может показывать пустую страницу или перенаправлять на другой сайт. Если же переход происходит в нужных условиях, открывается версия якобы официального сайта бренда. На деле такой ресурс часто оказывается мошенническим.
Механика клоакинга
Чтобы показывать разный контент, сервер анализирует параметры запроса и историю взаимодействия с ресурсом. По отдельности такие параметры встречаются и на обычных сайтах, но в совокупности они могут использоваться для разделения проверяющих и целевых посетителей.
Среди таких параметров:
— Источник перехода. Сервер учитывает, откуда пользователь пришел на страницу: из поисковой выдачи, рекламного объявления, сообщения или по прямой ссылке.
— Параметры URL. В адресе могут содержаться дополнительные значения, без которых нужная страница не открывается.
— IP-адрес и география. Контент может зависеть от страны, сети или типа подключения посетителя.
— Устройство и браузер. Сервер может по-разному обрабатывать запросы с мобильных устройств, компьютеров и автоматизированных систем.
— История посещений. Учитываются предыдущие переходы, сохраненные данные сессии и время обращения к ресурсу.
В зависимости от настроек злоумышленники могут использовать один признак или сочетать несколько условий. Например, страница открывается только по ссылке из сообщения при первом посещении.
Как проверяют подозрительные ресурсы
При анализе потенциально вредоносного домена специалисты сопоставляют результаты проверок, изучают перенаправления и фиксируют признаки, которые могут указывать на использование клоакинга.
Этапы анализа:
1. Проверка содержимого и поведения URL. Специалисты изучают, что открывается по адресу, какие перенаправления происходят и доступна ли конечная страница.
2. Анализ доменов и связанных ресурсов. Проверяются адреса, на которые ведут перенаправления, а также другие ресурсы, которые могут относиться к той же мошеннической кампании.
3. Сопоставление с другими признаками угрозы. Оцениваются оформление страницы, используемые обозначения бренда, характер запрашиваемых данных и другие признаки фишинга или мошенничества.
4. Фиксация доказательств. Сохраняются сведения о домене, результатах проверки, перенаправлениях и обнаруженном содержимом. Эти материалы помогают подтвердить характер угрозы и подготовить обращение для блокировки ресурса.
Для первичного изучения истории загрузки страницы можно использовать, например, сервис urlscan.io. Если известен URL или IP опасного ресурса, то специалист может просмотреть в сервисе результаты сканирования, сетевые запросы и обнаруженные перенаправления.
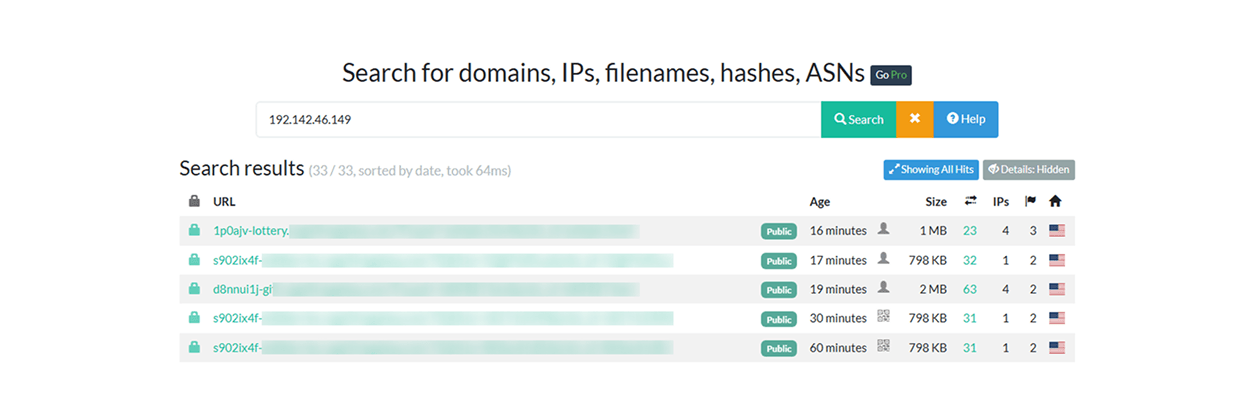
Важно учитывать, что злоумышленники могут менять настройки сайта, отключать отдельные страницы и переносить мошеннический контент на новые домены. Поэтому результаты одной проверки стоит сопоставлять с другими признаками и сведениями о связанных ресурсах.