Корпоративный ноутбук «путешествует»: есть ли риск для бизнеса?
Изображение: Chen Mizrach (unsplash)
Еще недавно местоположение корпоративного ноутбука относилось скорее к учету имущества, чем к информационной безопасности. Но с распространением удаленной работы ситуация изменилась. Сотрудник может взять ноутбук в поездку, продолжить работу из другого города или даже страны — при этом его действия внешне будут выглядеть вполне привычно.
Это не обязательно означает нарушение корпоративных правил или утечку данных. Однако изменение местонахождения становится весьма важным событием, на которое службе информационной безопасности стоит обратить внимание. Поговорим о том, как география корпоративного устройства превращается из вопроса физической безопасности в дополнительный фактор оценки цифровых рисков.
Ноутбук уехал вместе с сотрудником — компания может узнать об этом слишком поздно
Для бизнеса перемещение сотрудников — обычная ситуация. Есть командировки, удаленная работа, переезды между офисами, временная работа из другого города. В большинстве случаев в этом нет ничего подозрительного.
Но корпоративный ноутбук отличается от личного устройства: на нем могут находиться рабочие документы, клиентская информация, учетные данные, исходный код и другие данные, доступ к которым регулируется внутренними правилами. Поэтому важно не только контролировать, что делает сотрудник с компьютером, но и понимать, где этот компьютер используется. Само перемещение еще не является инцидентом. Но оно меняет контекст, в котором нужно оценивать последующую активность устройства.
Почему география стала фактором информационной безопасности
Традиционный контроль доступа отвечает на вопросы «кто?», «к чему?» обращается и «какие действия выполняет?»: средства защиты помогают контролировать работу с конфиденциальной информацией и ее передачу. А геолокация добавляет еще один параметр: откуда выполняется работа.
Разрыв между ожидаемой и фактической локацией устройства создаёт конкретные риски для бизнеса:
- утечка через незащищенные каналы — устройство в поездке чаще подключается к публичному Wi-Fi в аэропортах, отелях, коворкингах, где трафик проще перехватить;
- риск физического доступа третьих лиц — ноутбук, оставленный без присмотра в другой стране, теряется или временно попадает в чужие руки чаще, чем в контролируемой офисной среде;
- финансовые издержки — из-за кражи или потери дорогостоящего ИТ-оборудования;
- финансовые последствия компрометации — расходы на расследование и устранение инцидента в случае утечки конфиденциальных данных, а также репутационные издержки перед клиентами и партнерами.
При этом нельзя делать вывод, что устройство в другой локации автоматически означает нарушение. Еще раз можно подчеркнуть, что геолокация — это прежде всего контекст, который помогает заметить отклонение от обычного сценария и определить, требует ли поведение сотрудника дополнительной проверки.
Что считать нормальной географией устройства
Чтобы местоположение стало инструментом контроля, недостаточно знать координаты устройства — нужно понимать, где оно должно находиться. Для корпоративного оборудования такой разрешенной точкой может быть конкретный офис, домашняя локация сотрудника или другое место. Для компании с распределенной структурой нужно учитывать расположение всех офисов или филиалов.
Так формируются два значения: ожидаемое местоположение и фактическое. Если они совпадают, ситуация соответствует ожидаемому сценарию. Если устройство обнаруживается в другом месте — появляется отклонение, которое нужно анализировать и рассматривать в контексте других сопутствующих событий.
Это отличается от обычного учета оборудования: в информационной безопасности важно знать, соответствует ли место расположения оборудования установленным правилам его использования. Задача геолокационного контроля — помогать службе ИБ отличать привычные и разрешенные перемещения сотрудников от ситуаций, которые требуют внимания.
Изменение местоположения корпоративного устройства может стать важным дополнением контекста при расследовании инцидента, так как помогает ответить на вопрос: в каких условиях происходила подозрительная активность?
Как фиксировать перемещения?
Для решения таких задач предназначено программное обеспечение, осуществляющее контроль местоположения рабочих станций. Примером такого ПО являются современные DLP-системы, у которых агенты могут отслеживать геолокацию контролируемых компьютеров, а в некоторых случаях информацию о ПК даже могут отразить на карте в разрезе как отдельных рабочих станций, так и офисов.
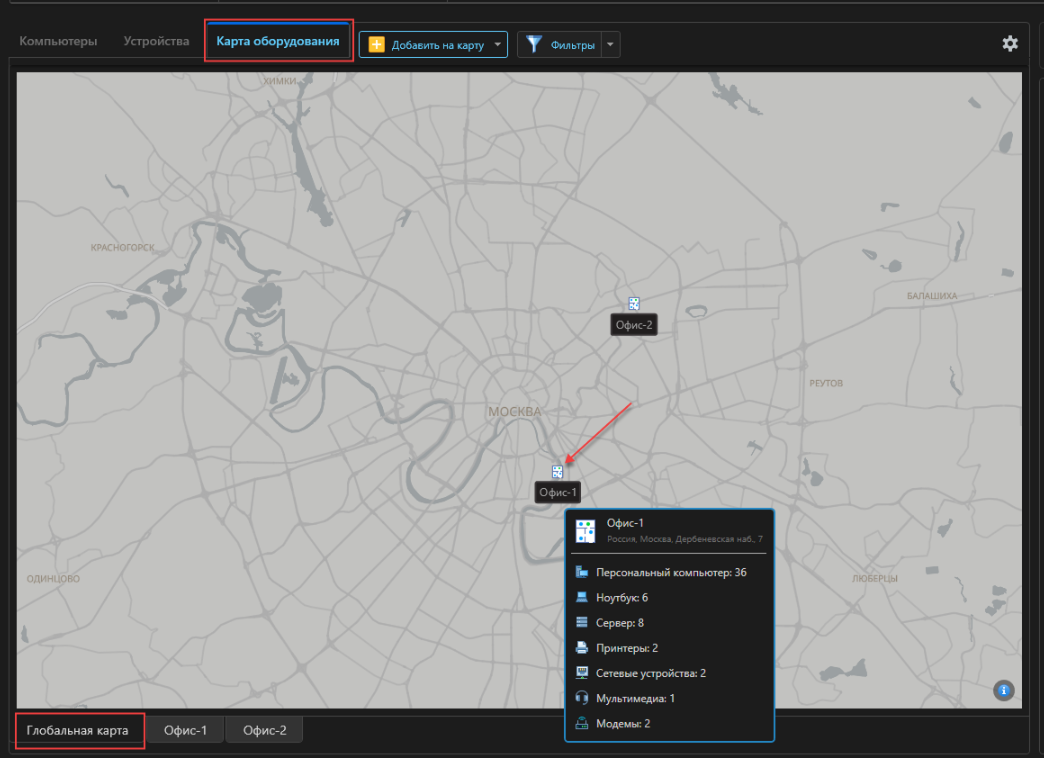
Практический сценарий использования таких возможностей особенно актуален для удаленных сотрудников. Если работник должен работать из согласованного места, но корпоративный ноутбук обнаруживается в другом городе или даже стране, то служба ИБ получает вполне весомые причины провести тщательную проверку активности сотрудника.
Кроме контроля перемещений, данные о местоположении могут использоваться при инвентаризации оборудования и расследовании инцидентов. Некоторые DLP-системы предлагают все перечисленные возможности в рамках бесплатного тестирования, например, система Falcongaze SecureTower.
Не каждый ноутбук за границей — инцидент
При использовании геолокационного контроля есть важное правило: отклонение не равно нарушению.
Сотрудник может официально находиться в командировке. Компания может разрешать временную работу из другой страны. Устройство может быть перемещено между офисами или передано другому сотруднику.
Поэтому правильная модель работы выглядит не как «обнаружили другую страну — заблокировали», а как «обнаружили отклонение — проверили, соответствует ли оно правилам».
География — еще один слой контекста для ИБ
Корпоративный ноутбук давно перестал быть просто рабочим инструментом. Это точка доступа к корпоративным системам, документам и данным. Поэтому для информационной безопасности имеет значение не только то, кто использует устройство и что делает с информацией, но и где в это время находится оборудование.
В этом контексте география становится еще одной метрикой для качественного контроля. Геолокация позволяет заметить изменение сценария использования устройства и ответить на вопрос: соответствует ли место, из которого сотрудник работает с корпоративным устройством, тому сценарию, который компания считает допустимым.
Автор материала: Владимир Кадыко, технический директор Falcongaze