Минимальный ИБ-контур без штатной команды: что закрыть до покупки SIEM и DLP
Изображение: OpenAI
Компания без собственного отдела информационной безопасности вполне может выстроить рабочий базовый контур. Но начинать все же лучше не с закупки SIEM, DLP или нового антивируса.
Сначала нужно понять, какие системы критичны для бизнеса, кто за них отвечает, у кого есть привилегированный доступ, можно ли восстановиться из резервных копий и кто будет принимать решения при инциденте.
Если на эти вопросы нет быстрых ответов, проблема обычно не в нехватке средств защиты. Не хватает управляемости.
Почему средства защиты не стоит ставить в начало проекта
Снаружи инфраструктура может выглядеть нормально: почта работает, сотрудники подключаются к CRM, удаленный доступ настроен, резервное копирование формально выполняется.
Но наличие работающих сервисов еще ничего не говорит об уровне безопасности.
SIEM не даст нужного результата, если в нее не поступают значимые события или никто не определил, какие из них требуют реакции. DLP трудно настроить осмысленно, пока компания не понимает, какие данные действительно нужно контролировать и по каким каналам они уходят. Антивирус не решает проблему сохраненного доступа бывшего администратора или подрядчика.
Поэтому первая задача — разобраться с текущей инфраструктурой и ее слабыми местами.
Минимальный контур начинается с ответственности
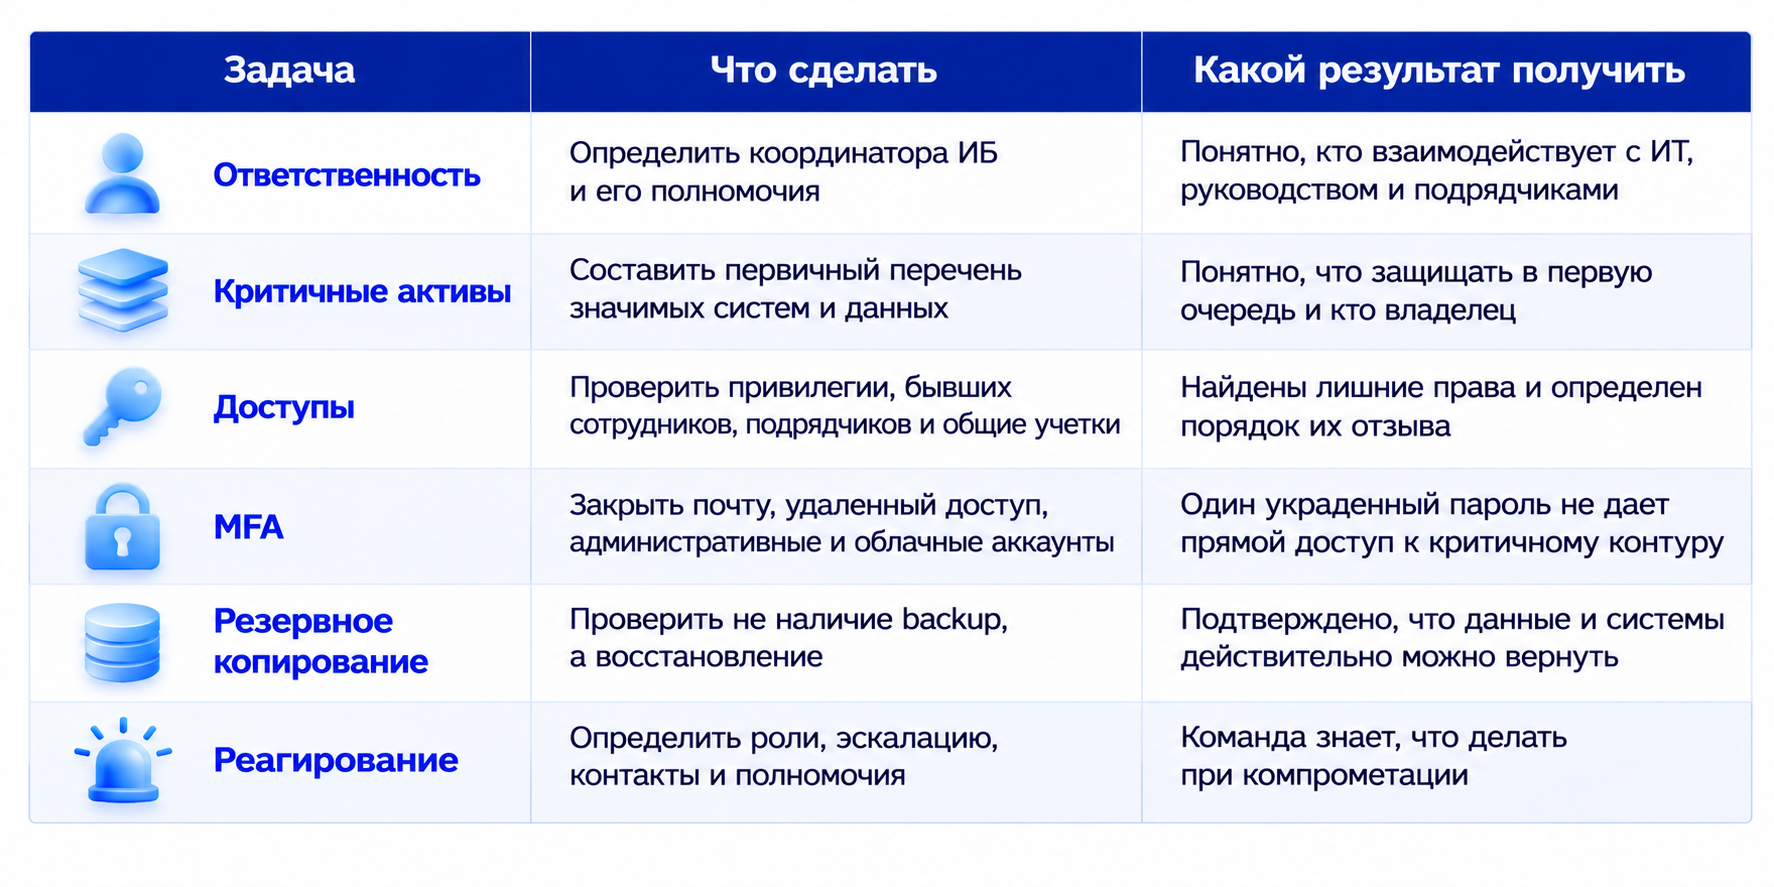
Даже если отдельного CISO нет, внутри компании должен быть человек, который координирует вопросы безопасности.
Это может быть ИТ-руководитель или другой сотрудник, которому понятны инфраструктура, подрядчики и критичные бизнес-процессы. Его задача — не обязательно лично выполнять технические работы, а удерживать общую картину: кто отвечает за системы, куда эскалируются риски, кто согласует изменения и кто собирает команду при инциденте.
Хуже всего работает схема, при которой ИТ считает безопасность зоной подрядчика, подрядчик ждет решения руководства, а руководство уверено, что вопрос находится у ИТ.
Для среднего бизнеса наличие одного внутреннего координатора часто важнее, чем формальное наличие отдельной security-функции.
Нужно знать, что компания не может позволить себе потерять
Полная инвентаризация активов может занять много времени. Для старта достаточно выделить системы, без которых бизнес заметно пострадает: корпоративную почту, CRM, финансовые и учетные системы, файловые хранилища, облачные платформы, удаленный доступ, системы с персональными или другими чувствительными данными.
По каждой из них нужно понимать хотя бы владельца, администратора, способ доступа, характер данных и основные зависимости.
Это не попытка за несколько дней построить полноценную CMDB. Задача проще: определить, какие компоненты нужно защищать и восстанавливать в первую очередь.
От этой информации уже можно выстраивать приоритеты MFA, резервирования, мониторинга и контроля доступа.
Ревизия доступов часто дает больше, чем новая технология
Один из самых полезных первых шагов — проверить привилегированные учетные записи.
Особого внимания требуют доступы бывших сотрудников, внешних подрядчиков, общие администраторские учетки и временные права, которые выдавались под конкретную задачу, но так и остались активными.
Неиспользуемая учетная запись сама по себе не обязательно говорит о нарушении. Но у критичного доступа должно быть понятное назначение, владелец и основание для сохранения.
Если этого нет, компания фактически не контролирует свой административный периметр.
Такую ревизию можно провести без покупки нового ПО, а результат часто оказывается заметнее, чем от внедрения очередного средства защиты поверх неупорядоченных прав.
MFA стоит начинать с точек, где один пароль дает слишком много
Многофакторную аутентификацию необязательно внедрять одновременно во всех внутренних системах.
В первую очередь стоит закрыть корпоративную почту, VPN и другие способы удаленного подключения, административные аккаунты, облачные панели управления и критичные SaaS-сервисы.
Логика простая: если компрометация одной учетной записи позволяет злоумышленнику сразу получить доступ к нескольким значимым системам, дополнительный фактор особенно полезен.
При этом MFA остается только одним из уровней защиты. Она не отменяет необходимости пересматривать права, обучать сотрудников и контролировать подозрительную активность.
Резервное копирование проверяется восстановлением
Статус «успешно» в системе backup еще не означает, что компания сможет вернуться к работе после инцидента.
Нужно знать, какие данные копируются, где находятся резервные копии, кто имеет к ним доступ и защищены ли они от удаления вместе с основной инфраструктурой.
Для критичных систем важен не только факт наличия копии, но и реальное время восстановления. Иногда файл вернуть можно, а саму систему со всеми зависимостями — уже нет.
Поэтому тестовое восстановление дает гораздо больше информации, чем просмотр отчета о выполненном задании.
Разница между «копии создаются» и «мы умеем восстанавливаться» обычно становится очевидной только в момент серьезного сбоя. Лучше выяснить ее раньше.
План реагирования не обязан быть объемным
Небольшой компании не нужен сложный набор playbook на десятки сценариев, если базовые роли еще не распределены.
На первом этапе достаточно, чтобы сотрудники знали, кому сообщать о подозрительной активности, кто проводит первичный анализ, кто может заблокировать учетную запись, кто сохраняет журналы событий и кто вызывает внешних специалистов.
Отдельно нужно определить, кто принимает управленческие решения и кто отвечает за обязательные уведомления.
Хороший план реагирования — это документ, которым можно воспользоваться во время инцидента. Если он существует только как часть ЛНА и никто не знает, где его искать, практической пользы от него немного.
Если событие связано с персональными данными, техническую реакцию придется дополнить правовой оценкой: подпадает ли инцидент под установленные законом основания для уведомления Роскомнадзора, какие сведения необходимо собрать и кто отвечает за соблюдение сроков.
Что имеет смысл делать после базовой ревизии
Когда ответственность, критичные активы, доступы, MFA, backup и реагирование уже находятся под контролем, можно переходить к следующему уровню.
Обычно дальше встают вопросы управления уязвимостями и обновлениями, сбора журналов событий, защиты рабочих станций и серверов, а также работы с подрядчиками.
На этом этапе становится понятно, нужен ли компании SIEM, насколько глубоко стоит использовать DLP и каких возможностей не хватает существующим средствам защиты.
Универсальной очередности здесь нет. В одной инфраструктуре основным риском будут внешние доступы, в другой уязвимое наследуемое ПО, в третьей облачные сервисы и большое количество подрядчиков.
Если после первичной ревизии непонятно, какие разрывы действительно критичны и что закрывать первым, полезно начать с обследования текущего контура в рамках направления информационной безопасности и ИБ-комплаенса. Здесь смысл не в подборе максимального набора средств защиты, а в расстановке приоритетов под конкретную инфраструктуру.
Базовый ИБ-контур не равен выполнению регуляторных требований
Практические меры безопасности и обязательные требования законодательства нужно разделять.
Компания может использовать MFA, регулярно пересматривать доступы и успешно восстанавливаться из backup, но при этом иметь проблемы с выполнением обязательных требований к конкретной информационной системе.
Для операторов персональных данных применяются требования Федерального закона от 27.07.2006 № 152-ФЗ «О персональных данных». При обработке ПДн в информационных системах необходимо учитывать постановление Правительства РФ от 01.11.2012 № 1119 и приказ ФСТЭК России от 18.02.2013 № 21. При обработке ПДн без использования средств автоматизации применяется постановление Правительства РФ от 15.09.2008 № 687.
Для отдельных систем, категорий операторов и видов деятельности могут действовать дополнительные требования.
Поэтому минимальные технические меры снижают риск, но сами по себе не подтверждают соответствие ИСПДн всему применимому набору требований.
Уведомление Роскомнадзора должно соответствовать реальным процессам обработки
По общему правилу оператор до начала обработки персональных данных направляет Роскомнадзору уведомление, кроме предусмотренных законом исключений.
На практике проблема часто возникает не при первоначальной подаче, а позже.
Компания подключает новый SaaS, меняет CRM, запускает еще один сайт или передает часть обработки подрядчику. Меняются процессы обработки данных и инфраструктура, а сведения, ранее направленные регулятору, могут оставаться прежними.
При этом само по себе внедрение нового сервиса не всегда требует подачи уведомления об изменении сведений. Необходимо проверить, затронуты ли сведения, предусмотренные частью 3 статьи 22 152-ФЗ: например, цели обработки, меры защиты, информация о трансграничной передаче или месте нахождения баз данных.
Если такие сведения изменились, оператор обязан уведомить Роскомнадзор не позднее 15-го числа месяца, следующего за месяцем, в котором возникли изменения.
Поэтому в процедуре подключения новых систем должен быть не только вопрос ИБ, но и проверка того, влияет ли изменение на обработку ПДн и ранее заявленные сведения.
Это дешевле и проще, чем восстанавливать историю изменений уже после запроса регулятора.
Документы должны описывать реальную систему
Статья 18.1 152-ФЗ предусматривает принятие оператором необходимых организационных мер, включая разработку политики в отношении обработки персональных данных и соответствующих локальных актов. При этом универсального комплекта документов с одинаковыми названиями для всех организаций нет.
Состав документации зависит от характера обработки ПДн, применимых требований и особенностей информационных систем.
Для ИБ важнее другое: документы должны совпадать с фактической архитектурой и распределением ролей.
Если в регламенте доступ подрядчика ограничен, а технически у него остается административная учетная запись, документ не компенсирует реальное состояние системы.
То же самое работает в обратную сторону: наличие хорошо настроенных средств защиты не заменяет обязательные организационные процедуры.
Ответственный за ПДн и координатор ИБ — не обязательно один человек
Юридическое лицо — оператор ПДн должно назначить ответственного за организацию обработки персональных данных в соответствии со статьей 22.1 152-ФЗ.
Эту роль не стоит автоматически приравнивать к функции технической информационной безопасности.
Ответственный за организацию обработки ПДн осуществляет внутренний контроль за соблюдением законодательства, доводит до сотрудников требования к обработке и защите персональных данных, организует работу с обращениями субъектов или контролирует ее.
При этом он получает указания непосредственно от исполнительного органа организации и подотчетен ему.
Техническая защита может находиться у ИТ, отдельного ИБ-специалиста или внешней команды.
В небольшой компании функции могут частично совмещаться, но ответственность и полномочия должны быть определены явно.
Обучение имеет смысл привязывать к реальным сценариям
Требования статьи 18.1 152-ФЗ предусматривают ознакомление работников, непосредственно обрабатывающих ПДн, с положениями законодательства, требованиями к защите данных, политикой оператора и локальными актами и (или) обучение таких работников.
С точки зрения практической безопасности полезно не ограничиваться формальным ознакомлением.
Сотрудник должен понимать, как выглядит фишинговое письмо, что делать с подозрительным запросом, какие данные нельзя отправлять через неразрешенные сервисы и куда сообщить при подозрении на компрометацию.
Такое обучение работает лучше, когда связано с реальными рабочими ситуациями, а не только с перечнем запретов.
Для ИСПДн quick wins недостаточно
Если компания обрабатывает ПДн в информационной системе, необходимо определить актуальные угрозы безопасности, требуемый уровень защищенности и состав организационных и технических мер с учетом постановления Правительства РФ № 1119 и применимых требований ФСТЭК России.
При этом перечень мер нельзя определять исключительно по общим рекомендациям: необходимо учитывать характер обрабатываемых данных, актуальные угрозы, архитектуру системы и установленные требования к защите.
Пункт 4 части 2 статьи 19 152-ФЗ предусматривает оценку эффективности принимаемых мер по обеспечению безопасности персональных данных до ввода ИСПДн в эксплуатацию.
Порядок проведения оценки и оформления ее результатов необходимо определять с учетом применимых нормативных требований, в том числе приказа ФСТЭК России № 21.
Такая оценка не означает, что каждая коммерческая ИСПДн подлежит обязательной аттестации. Необходимость аттестации определяется применимыми к конкретной системе требованиями.
MFA, ревизия доступов и резервное копирование остаются полезными, но они не заменяют полный анализ требований к конкретной ИСПДн.
Инциденты с ПДн требуют отдельной ветки реагирования
При установлении факта неправомерной или случайной передачи, предоставления, распространения либо доступа к персональным данным, повлекшего нарушение прав субъектов, часть 3.1 статьи 21 152-ФЗ предусматривает обязанность оператора уведомить Роскомнадзор.
Первоначальное уведомление направляется в течение 24 часов с момента выявления инцидента в предусмотренном законом порядке. Оно должно включать сведения о произошедшем инциденте, предполагаемых причинах и вреде, принятых мерах по устранению последствий, а также о лице, уполномоченном взаимодействовать с Роскомнадзором.
В течение 72 часов необходимо сообщить о результатах внутреннего расследования и предоставить сведения о лицах, действия которых стали причиной инцидента, при их наличии.
Не каждый ИБ-инцидент автоматически подпадает под это правило. Но времени на квалификацию немного.
Поэтому privacy- и legal-функцию лучше включить в схему реагирования заранее, а не искать нужных участников после обнаружения компрометации.
Аутсорсинг работает, если внутри остается владелец процесса
Отсутствие собственного отдела ИБ не требует выполнять все работы своими силами.
Внешняя команда может проводить аудит, оценивать риски, готовить документацию, внедрять защитные меры, проводить обучение и сопровождать процессы.
Но вместе с договором подрядчику нельзя полностью передать ответственность компании за выполнение применимых требований безопасности и принятие управленческих решений.
Для среднего бизнеса часто работает модель, в которой внутри остается координатор, а внешняя команда закрывает специализированные задачи.
Внутренний сотрудник знает контекст компании, взаимодействует с руководством и ИТ, согласует изменения и контролирует выполнение работ. Подрядчик дает экспертизу и ресурсы, которые нецелесообразно держать в штате.
Если задачи уже распределены между ИТ, несколькими внешними исполнителями и отдельными внутренними сотрудниками, поддержка и аутсорсинг задач по защите персональных данных и информационной безопасности позволяют собрать их в более управляемую модель, не создавая полноценный ИБ-отдел.
Когда базового контура уже мало
Размер компании сам по себе не лучший критерий.
Гораздо важнее сложность инфраструктуры и количество зависимостей.
Если никто не может быстро назвать критичные системы, большая часть инфраструктуры находится у подрядчиков, права администраторов не пересматриваются, восстановление не тестируется, журналов не хватает для расследования, а новые облачные сервисы подключаются без оценки ИБ, точечные меры перестают работать.
В этот момент проблема уже не в отсутствии конкретного продукта. Компании нужна последовательная программа развития защиты.
Что должен получить руководитель в итоге
Для компании без большой security-команды разумный первый результат — не «маленький SOC» и не длинный перечень внедренных решений.
Нужна управляемая схема, в которой понятно, какие системы критичны, кто за них отвечает, кому выданы привилегии, где обязательна MFA, можно ли восстановиться после сбоя и как команда действует при инциденте.
После этого намного проще решать, где действительно нужны мониторинг, DLP, дополнительные СЗИ, внешний аудит или постоянное сопровождение.
И важно не смешивать два слоя. Минимальный операционный контур помогает снизить риски, но обязательные требования к конкретным системам и обработке ПДн все равно приходится определять отдельно.
Если нужно понять, какие проблемы можно закрыть существующими ресурсами, а где уже требуется отдельный проект или внешняя экспертиза, задачу можно обсудить со специалистами Б-152.
Частые вопросы
С чего начинать, если отдельного специалиста по ИБ нет?
С назначения внутреннего координатора, определения критичных систем и проверки привилегированных доступов. После этого логично проверить MFA, фактическое восстановление из резервных копий и порядок реагирования.
Нужно ли сразу внедрять SIEM и DLP?
Нет универсальной необходимости начинать именно с этих решений. Сначала нужно определить угрозы, критичные данные, доступные источники событий и процессы. Только после этого можно понять, какую задачу должен решать конкретный продукт.
Можно ли передать всю информационную безопасность подрядчику?
Большую часть технических и организационных работ — да. Но внутри компании все равно нужен человек, который понимает бизнес-контекст, контролирует подрядчика и обеспечивает принятие управленческих решений. При этом передача работ подрядчику не освобождает компанию от установленных законом обязанностей.
Что обычно дает наиболее быстрый результат?
Во многих инфраструктурах — ревизия лишних привилегий, MFA для критичных учетных записей и практическая проверка восстановления. Но окончательный приоритет зависит от конкретных угроз и состояния системы.
Когда стоит проводить полноценный аудит?
Когда инфраструктуру трудно описать без длительного сбора информации, ответственность распределена между несколькими исполнителями, права доступа не пересматриваются, а последовательность дальнейших мер неочевидна.