





Network Traffic Analysis/Network Detection and Response: как работают такие системы и какие киберугрозы они блокируют

изображение: grok
Представьте ситуацию: в корпоративной сети сервисы работают, жалоб от клиентов нет. А на самом деле злоумышленник уже месяц «гуляет» по инфраструктуре, как у себя дома.
В сегодняшних условиях это реальная угроза. Классические средства защиты срабатывают по известным шаблонам. Но что делать, когда угроза связана не с вредоносным ПО, а целенаправленным поведением хорошо подготовленного противника, который умеет замаскировать атаку под легитимный трафик?
Ответ — следить не за сигнатурами, а за аномалиями: за тем, что выбивается из нормального поведения устройств и пользователей. Именно эту функцию берут на себя системы анализа трафика NTA/NDR. Они не столько ищут атаку как таковую, сколько выявляют отклонения, которые с высокой вероятностью свидетельствуют о её присутствии.
В этой статье рассказываем, как именно системы анализа трафика (Network Traffic Analysis, NTA) и сетевого обнаружения и реагирования (Network Detection and Response, NDR) становятся «шестым чувством» для ИБ-службы. Все кейсы — из практики iTPROTECT, а работу решения будем рассматривать на примере PT Network Attack Discovery от Positive Technologies, продукта для поведенческого анализа сетевого трафика, обнаружения зараженных узлов, нарушений политик безопасности и инсайдеров.
Не аномалия, а симптом
Смотреть на NTA/NDR как на «детектор аномалий» — это слишком узко. На самом деле это система проверки гипотез, которая говорит не «вот атака», а «вот поведение, которое с вероятностью 99.9% не является нормальным».
Например, почему рабочий сервер в 3:00 ночи инициирует сессии с доменом, который он никогда не посещал? Это может быть признаком C&C-канала (command and control, сервер удалённого управления вредоносным ПО), а может быть разработчик из Магадана тестирует новое приложение.
Почему пользователь из бухгалтерии вдруг начал скачивать гигабайты данных с файлового сервера? Это утечка или внезапная подготовка к внеочередной проверке?
Почему два сервера в одном сегменте общаются через нестандартный порт, хотя всегда использовали 443? Злоумышленник движется по сети или администраторы ошиблись с настройкой?
NTA/NDR не даст ответа, почему в 3 ночи бухгалтер решил выгрузить всю переписку, но подсветит ИБ-специалисту, что стоит присмотреться. Давайте разберем сценарии, где именно это играет решающую роль.
Сценарий 1: Тихий резидент
Атакующий проник через фишинг, установил легковесный бекдор и «уснул». Почему многие СЗИ могут пропустить это событие?
Файрвол в данном случае не поможет проанализировать HTTPS-трафик. EDR-систему обмануть сложно, но продвинутый злоумышленник может замаскировать процессы под что-нибудь безобидное. Триггеров для антивирусного ПО и вовсе на этом этапе нет — взломщики часто используют легитимные инструменты, особенно на первых этапах атаки.
А что увидит PT NAD?
За эталонную NTA/NDR систему возьмем продукт PT NAD от Positive Technologies. PT NAD знает, что инженер Петров работает с 9 до 18, а ночью его компьютер «спит». Внезапно в 02:15 хост устанавливает ровно одну HTTPS-сессию к внешнему IP в Нидерландах. Длительность — 12 секунд, объем данных — 150 Кб.
Это не похоже на поведение человека: нет последующей активности, малый объем данных. А на «рукопожатие» C&C-сервера как раз похоже.
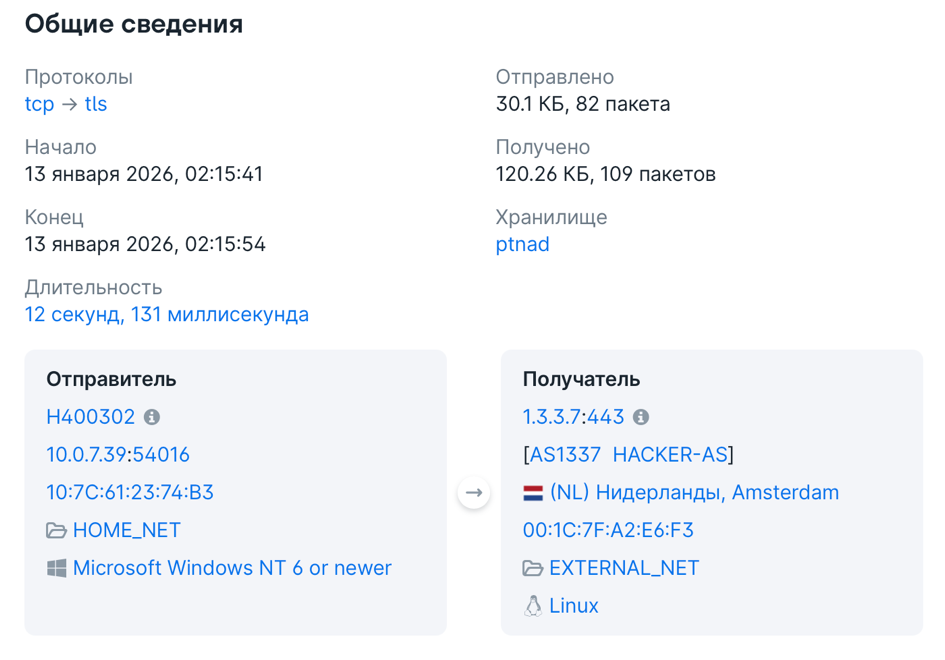
(рис. 1. Блок «Общие сведения» в карточке подозрительной сессии)
Потом ретроспективный анализ покажет, что в последние 2 недели такие же короткие сессии с разных хостов происходили каждый день в разное время. Окажется, что речь не об отдельном скомпрометированном хосте, а о целом ботнете внутри компании.
Таким образом, PT NAD выявил паттерн, который привел к раскрытию масштабной компрометации локальной сети.
Сценарий 2: Расследование без слепых зон
Следующий кейс: в SIEM пришла тревога от EDR-агента на рабочей станции администратора. Зафиксирована попытка кражи учетных данных. Стандартный вопрос: «Успели ли злоумышленники использовать эти данные для доступа к критическим данным, например, к информации из домена?».
Когда специалисты начинают разбираться, оказывается, что для проверки не хватает ключевых данных. Решение для этой задачи — анализ LDAP-запросов, которые в контексте Active Directory являются основным протоколом для обращения к каталогу. Именно через него злоумышленники чаще всего проводят разведку: собирают информацию о пользователях, группах и правах доступа перед тем, как атаковать контроллер домена. Поэтому анализ LDAP-запросов критически важен при расследовании попыток кражи учётных данных.
Чтобы обнаружить подозрительные LDAP-запросы с посторонних хостов (ключевой метод разведки в Active Directory), на контроллерах должно быть включено специальное и достаточно детальное аудит-логирование. Часто по умолчанию или из соображений производительности эти политики не активированы.
Но как тогда увидеть, что с хоста менеджера по продажам кто-то делал тысячи LDAP-запросов? Разбираем действия с применением PT NAD. Оператор вводит IP-адрес контроллера домена и временной интервал. Система показывает всю сессионную активность: кто к нему подключался, с каких хостов, по каким протоколам (SMB, RDP, LDAP).
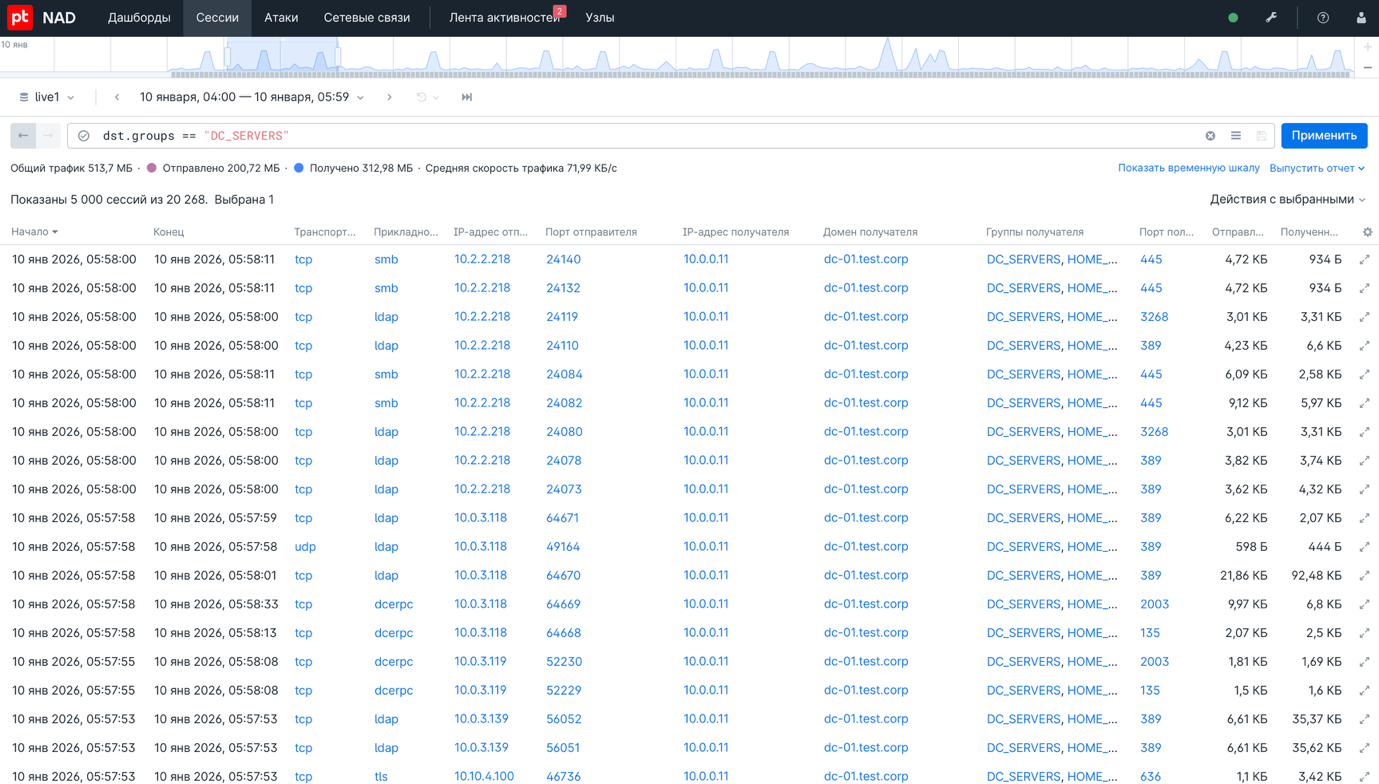
(рис. 2. Раздел «Сессии» с фильтрацией по узлам-получателям — контроллерам домена)
За час до инцидента виден хост менеджера по продажам, который инициировал тысячи LDAP-запросов. Это не имеет ничего общего с его работой. Далее команда может восстановить всю цепочку, причем расследование сокращается с нескольких дней до часов благодаря прозрачности и автоматизации.
Поиск аномальных LDAP-запросов — одна из уникальных функций PT NAD, которая оказывается очень полезной в моменты хакерских атак. Подобных возможностей сейчас нет, пожалуй, ни у одного другого российского NTA/NDR. Этот механизм именно анализирует тысячи и сотни тысяч LDAP-запросов в сети и находит только те запросы с новыми и необычными фильтрами — это хороший признак новой активности в сети.
Это позволяет PT NAD определить, что за определенное время до инцидента хост менеджера получил входящее соединение с другого внутреннего сервера. Система выступает как независимый сетевой свидетель, чьи данные невозможно стереть с атакованного узла.
Такие решения — один из самых частых кейсов применения NAD/NDR, поскольку они становятся ключевой частью безопасности защищённых сегментов. Например, эти системы пользуются стабильным спросом в финансовом секторе — в опыте команды iTPROTECT есть целый набор проектов для крупных банков, финансово-инвестиционных групп и прочих организаций, которые используют NAD/NDR для гарантированно безопасной обработки критически важных данных.
Сценарий 3: Проактивная оборона
Threat hunting — обязательная часть процессов кибербезопасности в крупной компании, которая опасается направленных атак. Обычная гипотеза хантера звучит примерно так: «По данным киберразведки, группировка X использует DNS-туннелирование для взаимодействия с управляющим сервером. Есть ли в наших логах следы такой активности?».
Классический способ — это выгрузить гигабайты DNS-логов, написать скрипты для поиска паттернов, а затем долго и сложно прорабатывать данные. А PT NAD позволит использовать встроенные правила, чтобы сразу обнаружить DNS-туннелирование (например, через анализ длины запроса, энтропии доменного имени, частоты запросов). Система сразу показывает несколько хостов с аномальным DNS-трафиком.
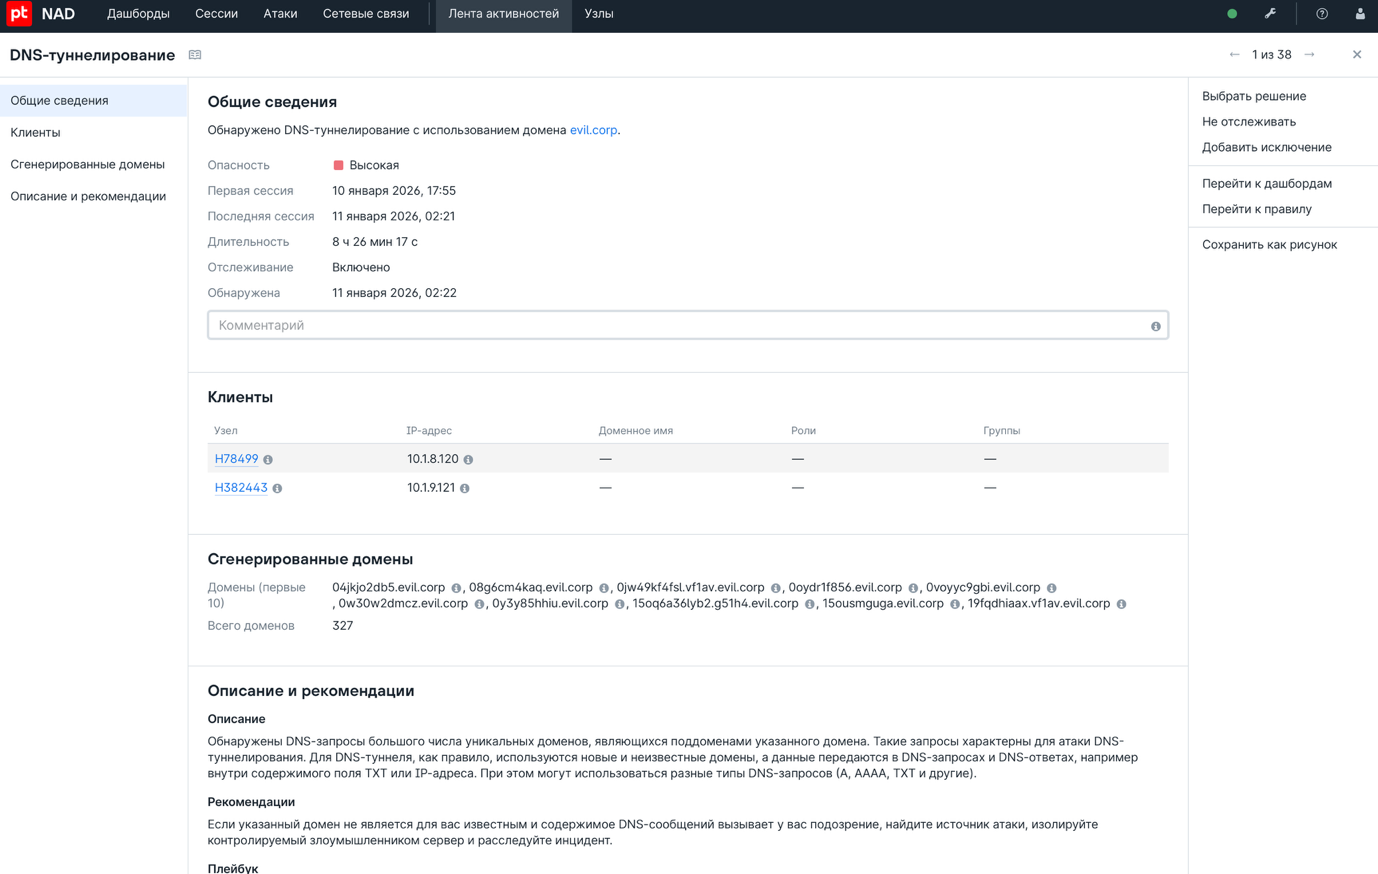
(рис. 3. Карточка активности «DNS-туннелирование)
Дополнительный бонус из области Asset Management (управление информационными активами): одним из этих хостов оказывается забытая IP-камера. На нее нельзя поставить EDR, и она не отсылает логи в SIEM. Но она в сети, и PT NAD ее видит.
В итоге поиск киберугроз становится рутинной процедурой с предсказуемым, измеримым результатом.
Заключение
NTA/NDR-системы открывают ИБ-командам новую перспективу на защиту корпоративной сети. Специалисты iTPROTECT применяют такой подход к сетевой безопасности: в экосистеме кибербезопасности файрвол — это КПП, где у посетителей проверяют документы, EDR — это камеры наблюдения, SIEM — это диспетчер, который сводит все отчеты воедино, а NTA/NDR — это патруль с тепловизором, который видит движение в темноте.
Система замечает, как кто-то прокрался через забор, пока КПП был занят проверкой грузовиков, находит скрытые ходы и нелегальных жильцов (неучтенные информационные активы). Именно это делает NTA/NDR важным элементом эшелонированной обороны, способной реагировать на угрозы, которые еще не изучены до конца.
Автор: Кирилл Лукьянов, Руководитель департамента проектирования и внедрения iTPROTECT

