Новая версия стилера MacSync похищает пароли и данные криптокошельков пользователей macOS

изображение: recraft
Эксперты «Лаборатории Касперского» выявили обновлённый вариант стилера MacSync, нацеленного на устройства под управлением macOS. Вредоносное ПО появилось в 2024-2025 годах как ответвление стилера AMOS, однако с тех пор значительно изменилось. Новая версия, обнаруженная в сентябре 2026 года, использует более сложную многоэтапную цепочку заражения. В результате на устройство устанавливаются стилер, предназначенный для кражи паролей, криптовалюты и конфиденциальных данных пользователей, и бэкдор, который предоставляет злоумышленникам удалённый доступ к заражённому устройству.
Начало атаки. Исходный вредоносный файл может попасть на устройство в результате загрузки зловреда, замаскированного под приложение, которое хотел скачать пользователь, — например, сервис для совместной работы над документами или криптовалютный кошелёк. Этот файл запускает цепочку последующих загрузок и манипуляций на устройстве. В некоторых случаях один из компонентов размещался в общедоступной записи календаря iCloud в формате *.ics. В результате заражения на устройство устанавливаются ключевые компоненты MacSync: стилер и бэкдор.
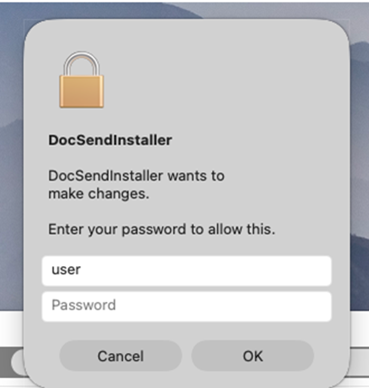
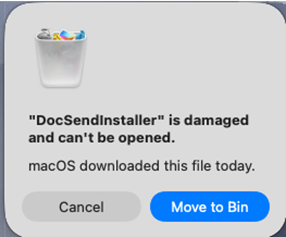
Как отображается и что крадёт стилер. После установки стилер, маскируясь под приложение, которое хотел скачать пользователь, запрашивает пароль администратора. Если его ввести, появляется фейковое уведомление о том, что приложение повреждено, с предложением переместить его в корзину. Обычно macOS действительно отображает такое уведомление, когда пользователь пытается запустить реально повреждённое приложение, однако в этом случае уведомление сгенерировано вредоносным ПО и по факту в корзину ничего не переносится. Стилер остаётся на устройстве и собирает историю просмотров в браузере, cookie-файлы, сохранённые логины и пароли, данные приложений криптокошельков, мессенджера Telegram. Также он собирает список установленных приложений, информацию о модели устройства и его аппаратном обеспечении, настройки SSH, ZSH и другую информацию.
Поддельные уведомления, отображаемые стилером
Как отображается и что делает бэкдор. Ещё один компонент MacSync — бэкдор — маскируется под легитимный Finder, стандартный файловый менеджер macOS. Одна из его функций — возможность удалённо установить в браузере на заражённом устройстве любое расширение, наиболее вероятная цель которого — кража криптовалюты. Кроме того, злоумышленники также могут заменить легитимное приложение криптокошелька Ledger на вредоносное, собирать системную информацию или отдельные файлы пользователя и выполнять произвольный код.
«Новая версия стилера MacSync значительно отличается от предыдущих модификаций усложненной цепочкой заражения и внедрением новых функций. Злоумышленники постоянно адаптируют методы социальной инженерии, которые позволяют им получать первоначальный доступ к устройству жертвы, поэтому важно проявлять бдительность при установке новых приложений, особенно если разработчик не вызывает доверия. Мы рекомендуем всегда проверять, действительно ли загружаемое приложение принадлежит оригинальному разработчику, а также удостоверяться в его надёжности, обращаясь к проверенным источникам. Пароль администратора — это один из ключевых элементов защиты конфиденциальных и учётных данных на устройстве, поэтому будьте особенно внимательны, когда приложения запрашивают его», — комментирует Сергей Пузан, эксперт «Лаборатории Касперского» по кибербезопасности.
Решения «Лаборатории Касперского» успешно детектируют и блокируют угрозы семейства MacSync.
Более подробный отчёт об обновлённой версии MacSync появится на Securelist в ближайшие дни.