Ошибки в доступах, интеграциях и уведомлениях могут обернуться для компаний штрафами до 500 млн рублей.
Неподдерживаемая Jira оставляет компании с открытыми уязвимостями и правовыми рисками, а кейс ТОФС показывает путь к 1С:ITILIUM.
ИБ-аудит помогает страховщикам выявить пробелы в защите, проверить соблюдение требований и защитить данные клиентов.
Преимущество в ИБ-гонке с ИИ определят не число внедрений, а надежность защиты и скорость реакции на реальные угрозы.
Владимир Нелюб рассказал, как «Группа Астра» ограничивает действия ИИ-моделей и превращает их в предсказуемый инструмент защиты.
Двенадцать практических рекомендаций показывают, как бизнесу наладить работу с уязвимостями, ИИ и реагированием на кибератаки.
Почему click rate не показывает качество Security Awareness и какие метрики помогают ИБ-команде точнее оценить риск.
Михаил Ванин объясняет, как подключать ID-сервисы без ошибок, опасных для безопасности аккаунтов.
«Шаркс ДЦ» предлагает семь принципов, чтобы встроить безопасность в архитектуру платформы и поддерживать её весь жизненный цикл.
Для промышленности эффективность ИБ определяется не числом купленных решений, а готовностью обнаружить атаку и сохранить работу критичных систем.
Клоакинг скрывает фишинговые страницы от проверяющих, поэтому специалисты сопоставляют перенаправления, домены и признаки угрозы.
Подключая ИИ к базе, ограничьте не только ответы: проверьте, какие данные ассистент читает и что способен изменить.
Сергей Рыловский объясняет, как передавать техподдержке только нужные данные и не оставлять чувствительные файлы в общих чатах.
Почти половина российских застройщиков применяет или тестирует ТИМ, а Termidesk советует проверять VDI на реальных инженерных задачах.
Скрытая инструкция в PDF может обмануть корпоративного ИИ-ассистента, поэтому его защиту нужно строить на стыке ML, ИБ и Ops.
Аудит Active Directory, сетевого трафика и поведения сотрудников помогает выявить угрозы до объединения сетей при M&A.
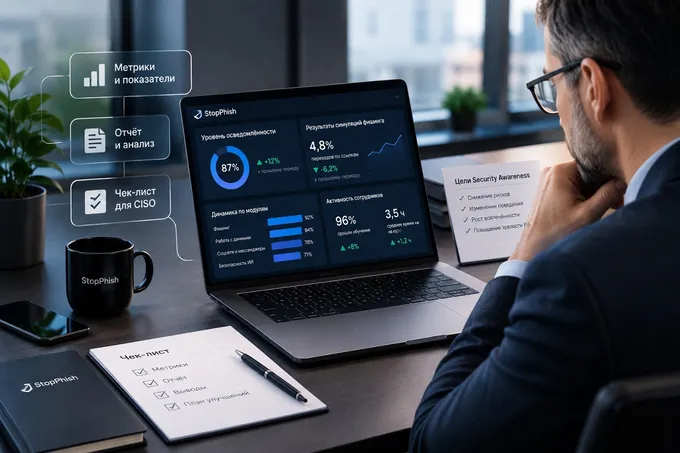
CISO может связать охват обучения, поведение сотрудников и киберриски в отчёте для руководства.
Ольга Чебунина объяснила, почему для объектов КИИ нет универсальной схемы защиты от кибератак.
От теневого ИИ до частных моделей: какие корпоративные сценарии расширяют риски и какие меры помогают их сдерживать.
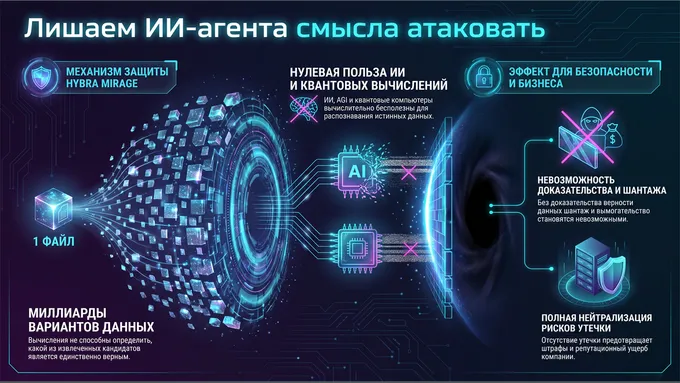
Авторы предлагают новый слой защиты, который, по их утверждению, обесценивает украденные данные даже при мощных ИИ и квантовых компьютерах.
Максим Щедрин объясняет, как встроить защиту в ИИ-разработку и не перекладывать ответственность за код на модель.
Переход на отечественные системы управления доступом начинается с карты зависимостей, пилота и проверки аварийного входа.
Статус «подписано» в HR-системе не доказывает согласие: важны основание обработки, вид подписи и сохранность документа.
Передача пароля на время отпуска размывает подотчётность, но доступ можно делегировать без раскрытия учётных данных.
Страховщикам предстоит обновить модель угроз к требованиям ЦБ и учесть риски API, подрядчиков, ИИ и деструктивных атак.
При потере рабочего ноутбука важно не только сменить пароль, но и закрыть сессии, отозвать токены и проверить сертификаты.
Новые формы и скрипты могут изменить маршрут ПДн быстрее, чем компания обновит документы и уведомление Роскомнадзора.
ClickFix убеждает сотрудника самому запустить вредоносную команду, поэтому одной осторожности с письмами для защиты недостаточно.
Для допуска ИИ к персональным данным CISO нужно проверить основания обработки, роль провайдера, маршруты и хранение данных.
EDR усиливает защиту от целевых атак, но без настройки правил и постоянного контроля его возможности теряют смысл.