


После супермаркетов хакеры атаковали холодильные камеры французских банков крови
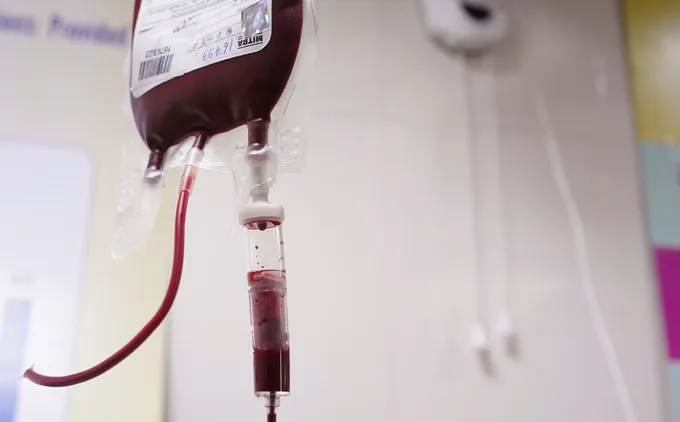
Хакеры взломали поставщика холодильного оборудования Французского учреждения крови (EFS) и попытались вывести хранилища плазмы на экстремальные температурные режимы. Три объекта, где лежала плазма для переливаний и производства лекарств, оказались под ударом, но системы контроля вовремя заметили отклонения, поэтому ни один образец не пострадал, а поставки крови продолжились. Инцидент 2 ноября стал частью волны атак на холодильные контроллеры, которая с середины октября накрыла сотни магазинов Европы.
Плазму спасла сигнализация
Злоумышленники задали в настройках камер высокие пороги температуры и циклов размораживания. По данным еженедельника Le Canard Enchaîné, камеры с обычными минус 30 °C пытались разогнать до 110 °C, но эта цифра принадлежит журналистам и в сообщении EFS отсутствует. Сигнализация сработала быстро, содержимое затронутых камер перенесли в другие хранилища, а медицинских последствий и потерь препаратов не выявили.
Подрядчика EFS не назвала, но 4 ноября поставщик холодильных решений Coolworld Rentals сообщил об инциденте с программой удалённого мониторинга в начале месяца и связал уязвимость с компонентом стороннего вендора. Связь Coolworld с EFS пока строится на публикациях СМИ, а путь хакеров к системе управления не раскрыт.
От супермаркетов до банков крови
В начале ноября злоумышленники удалённо меняли температуру в холодильниках торговых сетей и переводили оборудование в режим размораживания. По сообщениям СМИ, сбои затронули магазины в семи странах, в том числе:
- в Бельгии у Delhaize, Carrefour (15 магазинов) и Spar;
- в Швеции у Coop и ICA;
- в Ирландии у 13 магазинов SuperValu группы Musgrave;
- в Люксембурге, Финляндии, Эстонии и Нидерландах.
Температура в установках поднималась примерно до 50 °C, и магазины утилизировали испорченные продукты. В середине октября похожий удар пришёлся по сотням французских супермаркетов, а нидерландская Ahold Delhaize 4 ноября предупредила, что октябрьская атака может сократить её продажи в четвёртом квартале на сумму до 250 млн евро. Подтверждений, что за магазинами и хранилищами плазмы стоит одна группа, нет, а власти Франции не назвали ни государство, ни хакеров.
Заводские пароли и открытые контроллеры
Исследователь кибербезопасности Ксавье Беллекенс, генеральный директор компании Lupovis, рассказал Help Net Security о наблюдениях своей команды:
- попытки входа на контроллеры Danfoss AK-SM шли с 20 по 30 октября;
- запросы приходили с адресов, которые ранее связывали с bulletproof-хостингом и российскими злоумышленниками;
- большинство попыток использовало заводские пароли из открытой документации;
- хакеры, по предположению Беллекенса, заранее проверяли устройства, чтобы подготовить одновременный удар.
Эти наблюдения не доказывают причастность российских госструктур, а часть оборудования дошла до конца срока поддержки и не получает обновлений, поэтому смена пароля не закрывает все риски, и эти контроллеры нужно изолировать от публичных сетей или заменить. Контроллеры Danfoss, Copeland и Dixell встречаются и на российских объектах, от торговых сетей до складов и пищевых производств, и владельцам стоит проверить, не торчат ли они в интернет с паролями по умолчанию.
Предупреждение в октябре
Французская группа реагирования CERT-FR предупредила об атаках на системы удалённого управления холодильным оборудованием ещё 12 октября. В документе CERTFR-2026-ALE-012 названы контроллеры Danfoss AK-SM и AK-SC, Copeland XWEB и Dixell XWEB, а открытый доступ к их интерфейсам из интернета специалисты признали нарушением базовых рекомендаций. Владельцам оборудования посоветовали:
- убрать устройства из публичного интернета и проверить расписания размораживания;
- вернуть удалённый доступ только через защищённый VPN или изолированную сеть;
- обновить прошивку, сменить заводские пароли и применить настройки защиты производителя;
- проверить все аналогичные устройства с публичными IP-адресами.
Когда взлом холодильника бьёт по медицине
Хакеры не воровали базы данных и не шифровали серверы, а пытались изменить температуру хранения биоматериалов. Это угроза класса операционных технологий (OT), где порча продукции или остановка критических объектов не требуют ни одного зашифрованного файла. EFS снабжает более 1900 медицинских учреждений и поставляет плазму лаборатории LFB, которая выпускает препараты на основе крови. Масштаб работы учреждения в 2025 году отражают данные отчёта:
- более 2,5 млн донаций;
- 922 605 л плазмы, поставленной LFB;
- 2 544 971 единица компонентов крови для медицинских организаций;
- 45 млн лабораторных исследований.
Для российских больниц, аптечных складов и логистических центров, где холодовая цепь вакцин и лекарств зависит от датчиков и удалённого мониторинга, вывод совпадает, и независимая сигнализация с запасными хранилищами нужна не меньше, чем защита серверов.
Эксперты CISOCLUB отметили, что инцидент во Франции показывает, как цели атак уходят от данных к физическим процессам, ведь температуру в хранилище плазмы можно испортить без единого украденного файла. Подрядчики с удалённым доступом остаются слабым звеном, поскольку проще взломать одного поставщика и получить доступ сразу ко многим клиентам. Заводские пароли и контроллеры с публичными IP-адресами давно перестали быть технической мелочью и стали управленческой проблемой, ведь за ними нередко никто не следит после запуска.
Организациям с жёстким температурным режимом хранения нужны независимые датчики с отдельным каналом оповещения, который нельзя отключить через ту же систему управления. Проверку стоит начинать с договоров с сервисными компаниями, где нужно прописать порядок удалённого доступа, двухфакторную аутентификацию и обязанность сообщать об инцидентах.
Ранее сообщалось, что в ночь на 2 ноября неизвестные злоумышленники получили удалённый доступ к контроллерам промышленных холодильных систем в европейских супермаркетах и установили температуру морозильников на отметке 50 °C. По информации BleepingComputer, атака затронула более 115 магазинов в Бельгии, Нидерландах, Швеции, Люксембурге, Ирландии и Эстонии. Ещё несколько сбоев в работе оборудования выявили в Финляндии. Администрациям торговых точек пришлось отключать холодильные установки и утилизировать продукты, которые не удалось сохранить при необходимой температуре.

