Сайт собирает ПДн быстрее, чем обновляются документы: где CISO теряет контроль над веб-контуром
Изображение: recraft
Новая форма, пиксель аналитики или виджет могут появиться на сайте за один релиз. Уведомление Роскомнадзора, политика обработки ПДн и карта потоков данных при этом нередко остаются в состоянии предыдущей версии инфраструктуры.
Для CISO основной риск веб-контура как раз в этом рассинхроне. Снаружи компания показывает регулятору работающий сайт со скриптами, формами и cookie-механизмами, а внутри может опираться на документы и схемы, которые уже не описывают фактическую обработку.
В 2026 году сайт имеет смысл рассматривать не как набор юридически значимых страниц, а как внешнюю точку входа ПДн в инфраструктуру. Контролировать нужно всю цепочку: от поля в форме до CRM, аналитики, подрядчиков, мест хранения и доступа сотрудников.
Начинать проверку нужно не с политики, а с технической карты сайта
Имя, телефон, email и должность — очевидные данные, которые пользователь передает через форму самостоятельно. Но ими обработка не ограничивается.
На сайте могут одновременно работать:
- формы заказа и обратной связи;
- личный кабинет;
- сервисы аналитики;
- cookie-механизмы;
- пиксели и трекеры;
- виджеты;
- интеграции с CRM;
- платформы рассылок;
- внешние маркетинговые сервисы.
Через них могут обрабатываться сведения о геолокации, посещенных страницах, устройстве и пользовательских предпочтениях.
Поэтому первый артефакт для контроля — не политика обработки ПДн, а техническая карта веб-контура.
Для каждой точки сбора нужно определить:
какие данные получаем → для какой цели → на каком основании → куда они уходят → кто имеет доступ → сколько хранятся → как прекращается обработка.
После этого документы уже можно сопоставлять с работающей архитектурой.
Если действовать в обратном порядке и проверять только наличие политики, согласий и уведомлений, можно получить формально полный комплект документов, который описывает уже несуществующую схему.
Изменение формы на сайте — это изменение процесса обработки
Для ИБ форма обратной связи может выглядеть как небольшой компонент фронтенда. С точки зрения обработки ПДн новое поле способно изменить состав данных, цель обработки и последующий маршрут информации.
Так что релиз веб-формы желательно рассматривать как изменение, которое требует privacy-проверки.
Минимально нужно проверить:
- зачем собирается каждое поле;
- соответствует ли состав данных цели;
- есть ли применимое правовое основание;
- не установлено ли согласие заранее, если обработка осуществляется на основании согласия;
- куда попадают данные после отправки;
- не подключился ли новый получатель.
Если используется согласие, оно должно быть добровольным, конкретным, предметным, информированным, сознательным и однозначным. Предустановленные галочки не позволяют надежно подтвердить активное волеизъявление пользователя и не должны применяться как способ получения согласия.
За обработку ПДн в случаях, не предусмотренных законодательством, либо несовместимую с целями их сбора, ч. 1 ст. 13.11 КоАП РФ предусматривает штраф для юридических лиц от 150 000 до 300 000 рублей, если нарушение квалифицируется по этой норме.
Та же проблема возникает при избыточном сборе. Если компании для конкретной операции достаточно email, дополнительные сведения должны быть оправданы целью обработки.
Для CISO здесь важно наличие контрольной точки в change-management: кто должен согласовать изменение до выхода в production.
Политика должна совпадать с тем, что реально выполняет сайт
Политика обработки ПДн работает как описание процесса только в том случае, если отражает фактическую схему.
В ней должны быть корректно определены цели, категории обрабатываемых ПДн и субъектов, условия обработки, сроки хранения и порядок уничтожения.
При этом веб-контур меняется быстрее большинства локальных документов.
Например, компания обновила CRM, добавила форму заказа, подключила виджет или изменила платформу рассылок. Каждое изменение само по себе может казаться небольшим. Через несколько месяцев политика и фактический data flow уже относятся к разным версиям системы.
Отдельно нужно проверить доступность документа на страницах, где осуществляется сбор данных. Часть 2 ст. 18.1 152-ФЗ предусматривает опубликование политики или обеспечение неограниченного доступа к ней, а при сборе ПДн через интернет — ее опубликование в соответствующей сети и обеспечение доступа к ней с использованием средств этой сети.
За нарушение обязанности по опубликованию политики или обеспечению доступа к ней ч. 3 ст. 13.11 КоАП РФ предусматривает штраф для юридических лиц от 30 000 до 60 000 рублей.
Для CISO более полезный контрольный вопрос звучит не «есть ли политика на сайте?», а:
может ли команда по действующим документам восстановить ту же модель обработки, которую покажут код сайта, интеграции и настройки систем?
Если нет, сначала нужно устранять расхождение между моделью и реализацией.
Уведомление Роскомнадзора тоже должно меняться вместе с процессами
Еще один объект сверки — сведения оператора в Роскомнадзоре.
Появление новых веб-процессов, изменение состава данных или модели обработки нельзя рассматривать отдельно от ранее переданных регулятору сведений.
По общему правилу оператор обязан уведомить Роскомнадзор о намерении осуществлять обработку ПДн до начала такой обработки, за исключением предусмотренных ч. 2 ст. 22 152-ФЗ случаев.
Невыполнение или несвоевременное выполнение обязанности по направлению такого уведомления влечет для юридических лиц штраф от 100 000 до 300 000 рублей по ч. 10 ст. 13.11 КоАП РФ.
Если изменились сведения, ранее указанные в уведомлении, необходимо учитывать предусмотренный ч. 7 ст. 22 152-ФЗ порядок сообщения об изменениях Роскомнадзору.
Поэтому при изменениях сайта полезно включать в процедуру релиза отдельный вопрос: меняет ли эта доработка сведения, которые компания ранее заявляла Роскомнадзору?
Без такой связки обновление уведомления остается ручной задачей privacy-функции, которая может вообще не узнать о техническом изменении.
Cookie и аналитические скрипты нужно инвентаризировать как компоненты обработки данных
Cookie-баннер часто воспринимают как юридический элемент интерфейса. Для CISO он скорее должен быть верхушкой технической схемы.
Нужно понимать:
- какие cookie и идентификаторы создаются;
- какие скрипты запускаются до выбора пользователя;
- каким сервисам передаются сведения;
- какие данные они получают;
- соответствуют ли эти процессы опубликованному описанию.
Cookie-файлы и связанные с ними идентификаторы могут относиться к персональным данным, если с их помощью, самостоятельно или совместно с другой доступной информацией, можно прямо или косвенно определить пользователя.
При этом не каждый cookie-файл автоматически является ПДн: правовая квалификация зависит от конкретных сведений, целей и условий обработки. Поэтому одной надписи, что вы используете cookie, недостаточно. Механизм должен соответствовать тому, что фактически делает сайт, а для обработки ПДн необходимо установить применимое законное основание.
За нарушения требований к обработке ПДн в таком процессе может применяться ответственность по соответствующей части ст. 13.11 КоАП РФ. В частности, если нарушение подпадает под ч. 1 этой статьи, штраф для юридических лиц составляет от 150 000 до 300 000 рублей.
Особого внимания требуют внешние аналитические скрипты и виджеты: технически они могут появляться без изменения основного приложения, но при этом менять маршрут данных.
Иностранная аналитика — отдельный архитектурный вопрос
Для зарубежных аналитических и маркетинговых сервисов проверка не должна ограничиваться названием продукта.
Нужно установить, что именно происходит с данными после действия пользователя на сайте и где осуществляется их запись, систематизация, накопление, хранение, уточнение и извлечение.
Часть 5 ст. 18 152-ФЗ ограничивает использование баз данных, находящихся за пределами России, при сборе персональных данных граждан РФ, в том числе через интернет, за установленными законом исключениями.
Нарушение требования локализации может повлечь штраф для юридических лиц от 1 до 6 млн рублей по ч. 8 ст. 13.11 КоАП РФ, а при повторном нарушении — от 6 до 18 млн рублей по ч. 9 этой статьи.
Поэтому использование иностранной аналитики, пикселей и других внешних компонентов нужно рассматривать через фактический data flow.
Полезно зафиксировать:
- Какой скрипт запускается.
- Какие сведения он получает.
- На какую инфраструктуру данные уходят.
- Где и в каких базах осуществляются операции с ПДн при сборе.
- Какие системы и получатели получают информацию дальше.
Если архитектура включает иностранные сервисы, необходимо отдельно проверить выполнение требований локализации и наличие трансграничной передачи ПДн.
Это разные правовые вопросы. Использование российской базы данных при сборе само по себе не подтверждает законность последующей передачи ПДн иностранному получателю. Такая передача оценивается по ст. 12 152-ФЗ.
Для веб-контуров с иностранной аналитикой, SaaS и внешними интеграциями отдельно имеет смысл проверить локализацию персональных данных в России, сопоставив требования не с перечнем используемых продуктов, а с фактическим маршрутом данных.
Автоматизированный контроль делает внешний веб-контур постоянно наблюдаемым
Роскомнадзор использует автоматизированную систему мониторинга персональных данных (АС МПДн) для анализа интернет-ресурсов.
Автоматизированный мониторинг позволяет выявлять признаки возможных нарушений при обработке ПДн, в том числе в рамках анализа доступных элементов сайтов и используемых веб-механизмов.
Полученные системой результаты могут использоваться для дальнейшей проверки и оценки обстоятельств предполагаемого нарушения.
Таким образом, сайт отличается от многих внутренних ИС принципиально: часть признаков обработки доступна регулятору без запроса документов у компании.
По опубликованным в 2025 году данным, за первое полугодие система провела почти 27 тыс. дистанционных проверок интернет-ресурсов. Признаки нарушений законодательства выявлялись в 84% случаев.
При этом выявление признаков нарушений не следует приравнивать к установленному факту административного правонарушения в каждом проверенном случае.
Для CISO это аргумент в пользу постоянного контроля конфигурации веб-контура. Однократная проверка сайта перед публикацией политики не решает задачу, если маркетинг и разработка продолжают менять его после проверки.
Технический и юридический контур нужно сводить в одной точке
Типовой разрыв возникает потому, что разные части процесса принадлежат разным подразделениям.
Маркетинг подключает аналитику и меняет формы.
Разработка выпускает новую версию сайта.
ИТ отвечает за инфраструктуру и интеграции.
Legal готовит согласия и договорные документы.
Privacy-функция контролирует основания обработки и взаимодействие с Роскомнадзором.
ИБ отвечает за доступы, защиту и контроль технической архитектуры.
Если между этими функциями нет точки синхронизации, каждый участник может корректно выполнить собственную часть задачи, а процесс целиком все равно окажется несогласованным.
Для CISO практичной контрольной моделью может быть таблица изменений:
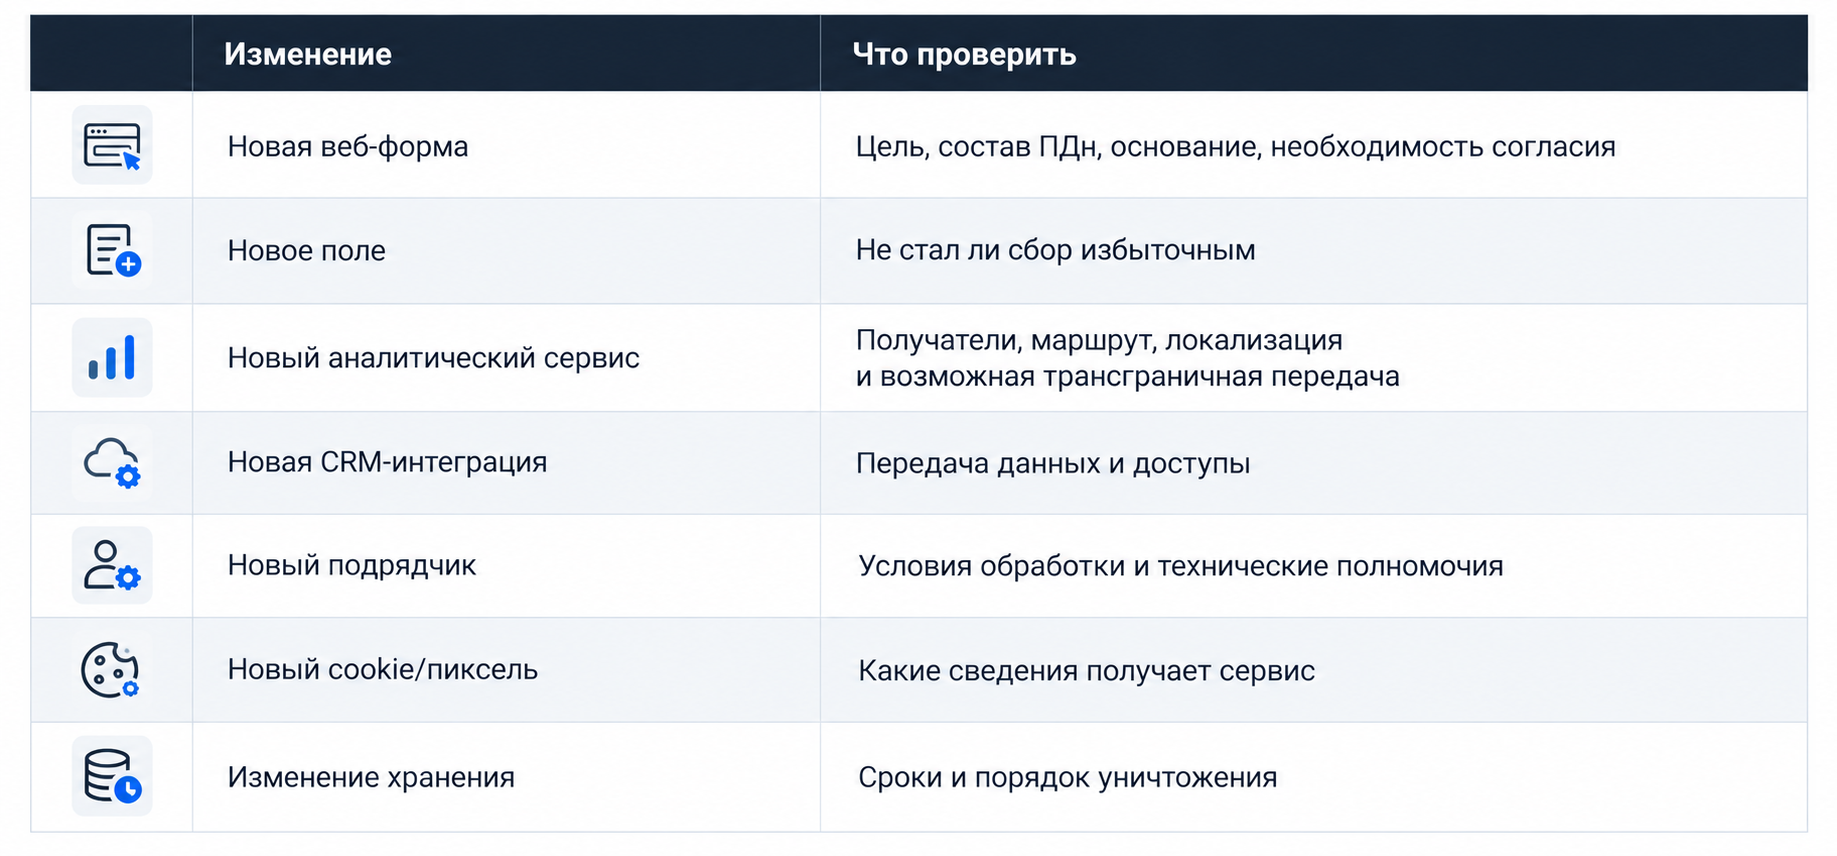
Так privacy-контроль становится частью управления изменениями, а не последующей проверкой уже работающего сайта.
Если задача состоит в том, чтобы проверить не отдельную форму или документ, а согласованность всего контура, аудит соответствия обработки персональных данных требованиям 152-ФЗ позволяет сопоставить фактическую обработку, уведомление Роскомнадзора, документы и организационные меры.
Защита данных на сайте не заканчивается законностью сбора
Даже юридически корректно собранные ПДн остаются объектом защиты.
Поэтому проверка веб-процесса должна включать не только форму согласия, но и то, что происходит после попадания информации во внутренний контур.
Нужно понимать:
- кто имеет доступ к клиентским данным;
- кто может выгружать их из CRM;
- как защищены административные интерфейсы;
- какие права есть у подрядчиков;
- журналируются ли значимые действия;
- какие сервисы получают копии информации.
С 30 мая 2025 года ответственность за неправомерную передачу персональных данных была существенно усилена.
По ч. 12 ст. 13.11 КоАП РФ неправомерная передача данных от 1 тыс. до 10 тыс. субъектов ПДн и (или) от 10 тыс. до 100 тыс. идентификаторов может повлечь штраф для юридических лиц от 3 до 5 млн рублей.
При неправомерной передаче данных более 100 тыс. субъектов и (или) более 1 млн идентификаторов штраф по ч. 14 ст. 13.11 КоАП РФ составляет от 10 до 15 млн рублей.
Для предусмотренных законом повторных нарушений установлены оборотные штрафы в размере от 1 до 3% соответствующей годовой выручки, с минимальным и максимальным пределами, определенными ст. 13.11 КоАП РФ. Применение этих санкций зависит от состава нарушения и условий привлечения к ответственности.
Для CISO это связывает privacy-комплаенс и ИБ в одном процессе: сначала компания должна правомерно получить данные, затем обеспечить их контролируемую обработку и защиту.
Почему формальная готовность может не выдержать внешнюю проверку
Показательный сценарий — когда одновременно расходятся несколько элементов веб-контура.
Предположим, при проверке сайта выявляются три самостоятельные проблемы: у оператора отсутствуют необходимые основания для определенной обработки ПДн, на страницах сбора данных не обеспечен требуемый доступ к политике, а уведомление о намерении осуществлять обработку в Роскомнадзор не направлено, хотя соответствующая обязанность существовала.
Каждое нарушение требует отдельной правовой квалификации. В зависимости от обстоятельств могут применяться разные части ст. 13.11 КоАП РФ. Итоговый размер ответственности зависит от установленных составов правонарушений, статуса нарушителя и применимых правил назначения административного наказания.
Если дополнительно выявлено нарушение требования локализации ПДн, возможна ответственность по ч. 8 ст. 13.11 КоАП РФ. Само по себе подключение Google Analytics или другого иностранного сервиса еще не доказывает такое нарушение — необходимо установить фактическую схему обработки данных.
Для CISO ценность такого примера не в конкретной сумме. Несколько разных нарушений могут возникнуть вокруг одного технического объекта — сайта. Значит, управлять ими раздельно через Legal, маркетинг и ИТ недостаточно.
Что CISO стоит включить в регулярную проверку веб-контура
Практический контроль можно свести к семи действиям.
1. Инвентаризировать все точки сбора данных.
Не только контактную форму, но и регистрацию, заказы, личный кабинет, подписки, cookie и подключенные виджеты.
2. Построить техническую карту.
Для каждой точки показать системы, сервисы, получателей и направление движения данных.
3. Сопоставить карту с документами.
Политика, согласия и сведения, направленные регулятору, должны описывать работающий процесс.
4. Проверить иностранные компоненты.
Аналитика, пиксели и внешние сервисы требуют проверки фактического маршрута, локализации и возможной трансграничной передачи.
5. Проверить права доступа.
Особенно выгрузки из CRM, административные учетные записи и доступ подрядчиков.
6. Включить privacy-проверку в change-management.
Новая форма, поле, скрипт или интеграция должны проходить оценку до выхода в production.
7. Повторять проверку после существенных изменений.
Веб-контур меняется постоянно, поэтому результат разовой инвентаризации быстро устаревает.
Что это значит для CISO
Сайт становится проблемным объектом не потому, что через него собирают ПДн. Риск появляется, когда его техническая конфигурация развивается отдельно от privacy-процессов.
Для управляемого контура CISO должен иметь возможность связать одну цепочку:
точка сбора → основание → система → получатель → хранение → доступ → документальное описание.
Если какой-либо элемент существует только в коде сайта, только в договоре или только в голове владельца процесса, модель уже неполна.
Поэтому эффективная проверка сайта начинается с фактической архитектуры, а заканчивается сопоставлением этой архитектуры с организационными и правовыми мерами.
Если нужна независимая сверка веб-контура перед проверкой Роскомнадзора или после существенных изменений сайта и интеграций, задачу можно обсудить со специалистами Б-152.