Штрафы за нарушения в работе с ПДн: какие процессы должен контролировать CISO
Изображение: OpenAI
Самые крупные административные штрафы в сфере персональных данных связаны с локализацией, утечками, специальными категориями ПДн, биометрией и повторными нарушениями. По отдельным составам санкции достигают 500 млн рублей.
Причина нарушения обычно появляется задолго до проверки или публикации базы в интернете. Уволенному сотруднику не отключили учетную запись. Подрядчик получил избыточные права. Новую интеграцию запустили без оценки движения данных. Получение согласия невозможно подтвердить, а порядок уведомления Роскомнадзора существует только в регламенте.
Для CISO статья 13.11 КоАП РФ помогает определить, какие недостатки в работе с ПДн могут привести к существенным финансовым последствиям.
При этом соблюдение законодательства о ПДн требует совместной работы ИБ, ИТ, юристов, ответственного за организацию обработки и владельцев бизнес-процессов. Задача CISO состоит в том, чтобы в пределах своих полномочий обеспечить технические и организационные меры защиты, контроль изменений и доказуемость выполненных действий.
Материал актуален на ноябрь 2026 года. Далее приведены основные диапазоны штрафов для юридических лиц.
Какие зоны риска наиболее чувствительны
Основная административная ответственность за нарушения в области ПДн сосредоточена в статье 13.11 КоАП РФ.
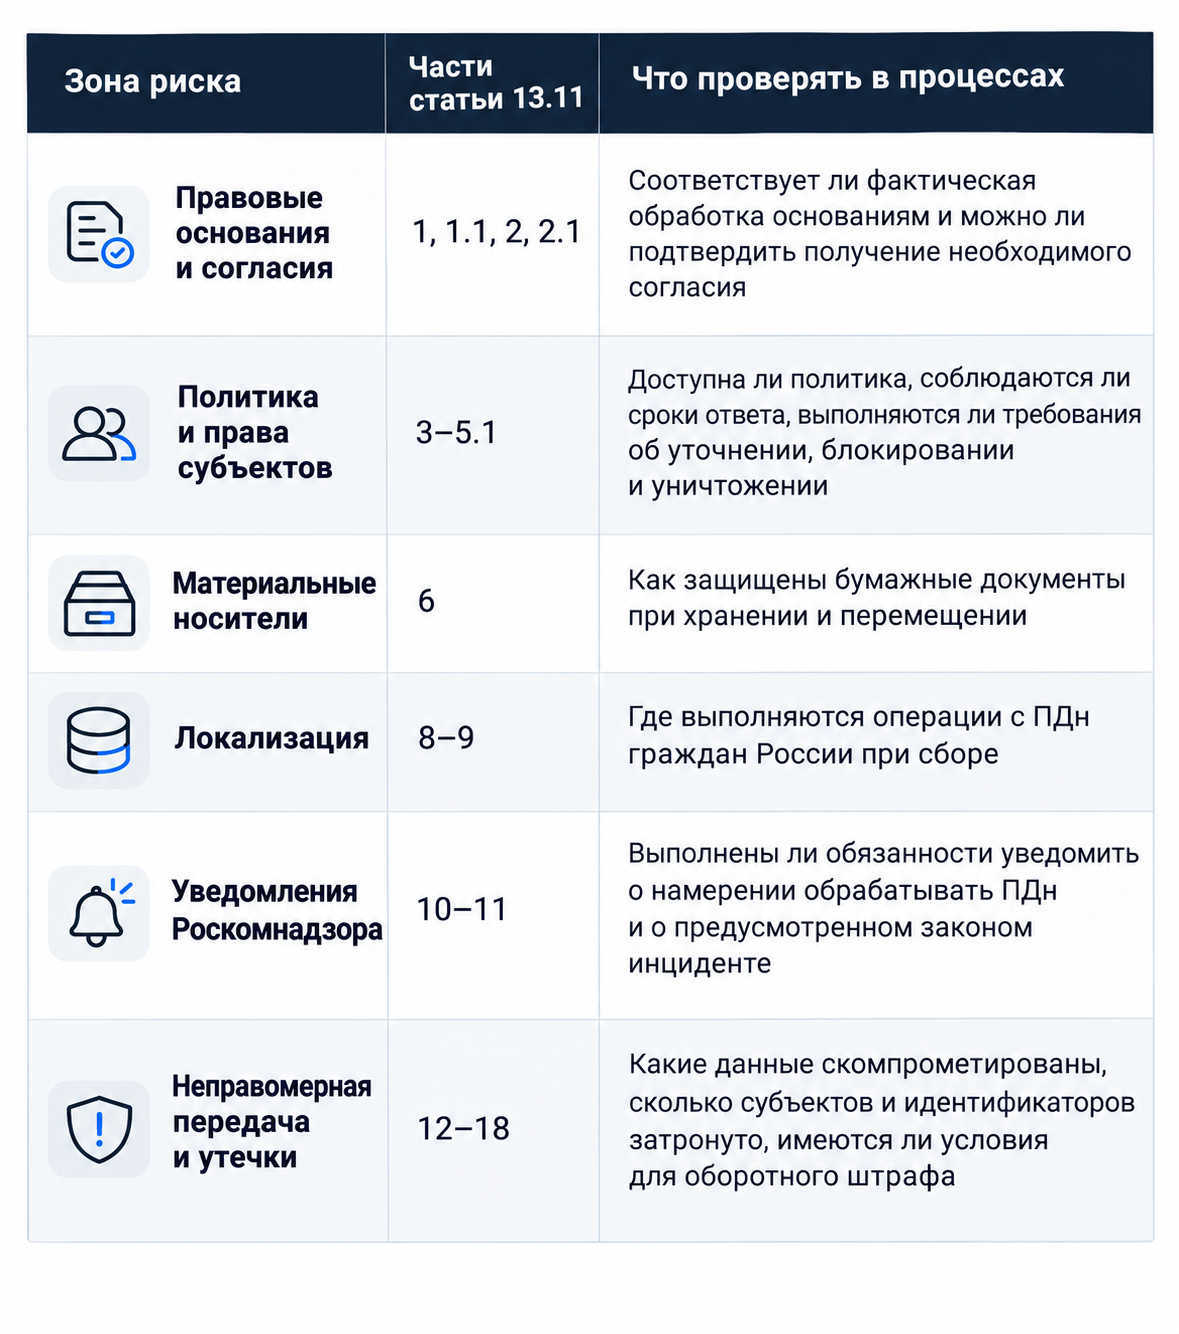
Один инцидент может потребовать проверки сразу нескольких блоков. Например, компрометация клиентской базы поднимает вопросы о защитных мерах, доступах подрядчика, уведомлении Роскомнадзора и составе затронутых данных.
Это не означает автоматического сложения всех возможных штрафов. Квалификация зависит от обстоятельств и применимых правил назначения наказания.
Обработка без основания: нарушение может возникнуть внутри системы
Часть 1 статьи 13.11 КоАП РФ охватывает обработку ПДн в случаях, не предусмотренных законодательством, либо обработку, несовместимую с целями сбора. При квалификации учитываются исключения, прямо установленные этой частью.
Для юридического лица штраф составляет от 150 до 300 тыс. рублей.
При повторном нарушении по части 1.1 предусмотрено от 300 до 500 тыс. рублей.
Правовое основание обычно определяют юристы и ответственный за организацию обработки совместно с владельцем процесса. Но фактическое расхождение может появиться при изменении системы.
Например, в CRM добавили новое поле, сведения начали передаваться другому подрядчику или использоваться для дополнительной цели. В документах при этом сохранилась прежняя модель обработки.
Поэтому в управление изменениями стоит включить проверку:
- какие данные добавляются;
- для какой цели они нужны;
- кому становятся доступны;
- меняются ли сроки хранения;
- требуется ли пересмотреть основания, документы и уведомления.
Само наличие согласия также не решает любой вопрос. Закон предусматривает разные основания обработки, и применимость каждого из них нужно оценивать для конкретной цели.
Согласие должно подтверждаться всей процедурой его получения
По части 2 статьи 13.11 штраф для юридического лица составляет от 300 до 700 тыс. рублей. При повторном нарушении по части 2.1 предусмотрено от 1 до 1,5 млн рублей.
Часть 2 касается отсутствия обязательного письменного согласия и нарушений требований к составу включаемых в него сведений.
Необходимо различать согласие, которое допускается получить в любой подтверждаемой форме, и случаи, когда закон требует письменную форму. Электронный документ может быть равнозначен бумажному согласию с собственноручной подписью, если подписан электронной подписью в соответствии с законодательством.
Кроме того, согласие должно оформляться отдельно от иной информации и документов, которые подтверждает или подписывает субъект. Обязанность доказать получение согласия либо наличие другого основания лежит на операторе.
Для CISO и ИТ это означает необходимость обеспечить сохранение достаточных доказательств:
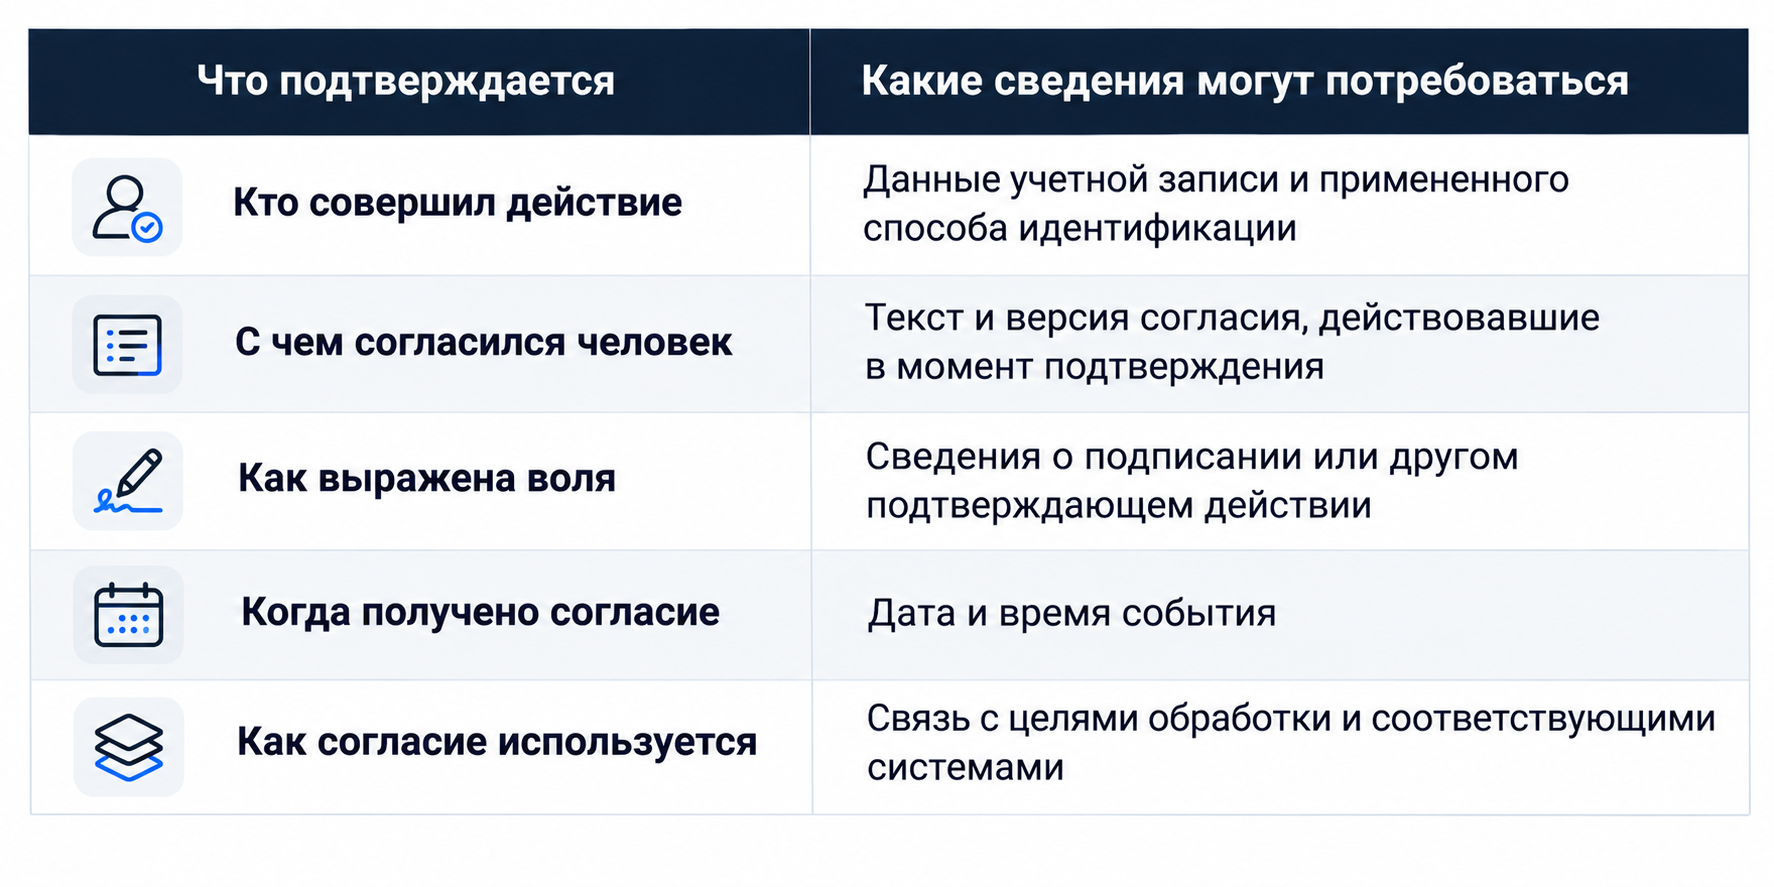
Конкретный набор доказательств зависит от процедуры и требований закона. Статус «согласие получено» в CRM сам по себе не подтверждает корректность всей процедуры.
Политика и права субъектов требуют технического исполнения
За отсутствие предусмотренного законом доступа к политике обработки ПДн либо сведениям о реализуемых требованиях к защите по части 3 статьи 13.11 юридическому лицу грозит штраф от 30 до 60 тыс. рублей.
Для сайта нужно проверять доступность документа и соответствие его содержания реальной работе форм, аналитики и интеграций.
За непредоставление субъекту предусмотренной законом информации по части 4 штраф составляет от 40 до 80 тыс. рублей.
По общему правилу статьи 20 152-ФЗ ответ на запрос предоставляется в течение 10 рабочих дней. Срок можно продлить максимум на пять рабочих дней, направив мотивированное уведомление с причинами продления.
За несвоевременное исполнение требований об уточнении, блокировании или уничтожении ПДн при установленных законом условиях по части 5 предусмотрено от 50 до 90 тыс. рублей. При повторном нарушении по части 5.1 штраф составляет от 300 до 500 тыс. рублей.
На практике запрос может пройти через поддержку, юристов, ИТ и владельцев нескольких систем. Поэтому заранее нужны:
- единая точка регистрации обращений;
- проверка личности и полномочий заявителя;
- ответственный за координацию;
- перечень систем и владельцев данных;
- контроль сроков;
- порядок выполнения и подтверждения действий.
Особенно важно учитывать копии данных: выгрузки, архивы, резервные копии и сведения у подрядчиков. Возможность и сроки их изменения или уничтожения нужно оценивать с учетом применимых требований и оснований хранения.
Privacy Box помогает систематизировать процессы обработки и информационные системы. Такой реестр упрощает поиск ответственных и сведений, необходимых для работы с обращением.
Риск существует и вне информационных систем
Часть 6 статьи 13.11 касается несоблюдения условий сохранности ПДн при хранении материальных носителей в рамках неавтоматизированной обработки.
Для юридического лица штраф составляет от 50 до 100 тыс. рублей.
Для этого состава важны предусмотренные законом последствия: неправомерный или случайный доступ, уничтожение, изменение, копирование, распространение либо другие неправомерные действия с данными.
Поэтому инвентаризация должна охватывать бумажные кадровые документы, договоры, заявления, пропуска, распечатки и архивы.
Вместе с HR, административными подразделениями и ответственным за организацию обработки стоит проверить доступ к местам хранения, перемещение документов и передачу на уничтожение. Подтверждающие документы подрядчика нужно сопоставлять с фактическим порядком работы.
Локализация: проверять нужно весь маршрут сбора данных
За первое нарушение локализации по части 8 статьи 13.11 штраф для юридического лица составляет от 1 до 6 млн рублей.
За повторное нарушение по части 9 предусмотрено от 6 до 18 млн рублей.
Часть 5 статьи 18 152-ФЗ запрещает при сборе ПДн граждан России запись, систематизацию, накопление, хранение, уточнение и извлечение с использованием баз данных за пределами России. Закон предусматривает отдельные исключения.
Для проверки недостаточно установить местонахождение основной CRM. В маршрут сбора могут входить веб-формы, онлайн-чаты, аналитика, сервисы рассылок, облачные платформы и интеграции подрядчиков.
Нужно определить:
- Куда первоначально поступают данные.
- В каких базах выполняются операции при сборе.
- Какие копии создаются и где находятся.
- Какие системы и подрядчики получают сведения.
- Как изменился маршрут после подключения новых сервисов.
Локализацию и трансграничную передачу необходимо проверять отдельно. Страна регистрации поставщика сама по себе не описывает архитектуру обработки.
Если используются зарубежные сервисы или распределенные площадки, полезно проверить локализацию персональных данных по реальному движению сведений, включая интеграции и создаваемые копии.
Уведомление Роскомнадзора должно соответствовать изменениям обработки
За невыполнение или несвоевременное выполнение обязанности уведомить Роскомнадзор о намерении обрабатывать ПДн часть 10 статьи 13.11 предусматривает для юридического лица штраф от 100 до 300 тыс. рублей.
По общему правилу уведомление направляется до начала обработки. Исключения установлены частью 2 статьи 22 152-ФЗ.
Отдельно нужно контролировать актуальность сообщенных сведений. При изменении информации, указанной в части 3 статьи 22, оператор обязан уведомить Роскомнадзор не позднее 15-го числа месяца, следующего за месяцем изменений.
Неподача первоначального уведомления и нарушение обязанности актуализировать сведения требуют отдельной оценки. Их нельзя автоматически квалифицировать одинаково.
Для CISO практическая задача состоит в организации передачи информации об изменениях. Новая система, форма или интеграция должна попадать на оценку ответственного за организацию обработки до того, как сведения в реестре разойдутся с фактическими процессами.
При инциденте сроки уведомления идут параллельно
Часть 11 статьи 13.11 предусматривает для юридического лица штраф от 1 до 3 млн рублей за невыполнение или несвоевременное выполнение обязанности уведомить Роскомнадзор о предусмотренном законом инциденте.
Обязанность связана с установлением факта неправомерной или случайной передачи, предоставления, распространения либо доступа к ПДн, повлекших нарушение прав субъектов.
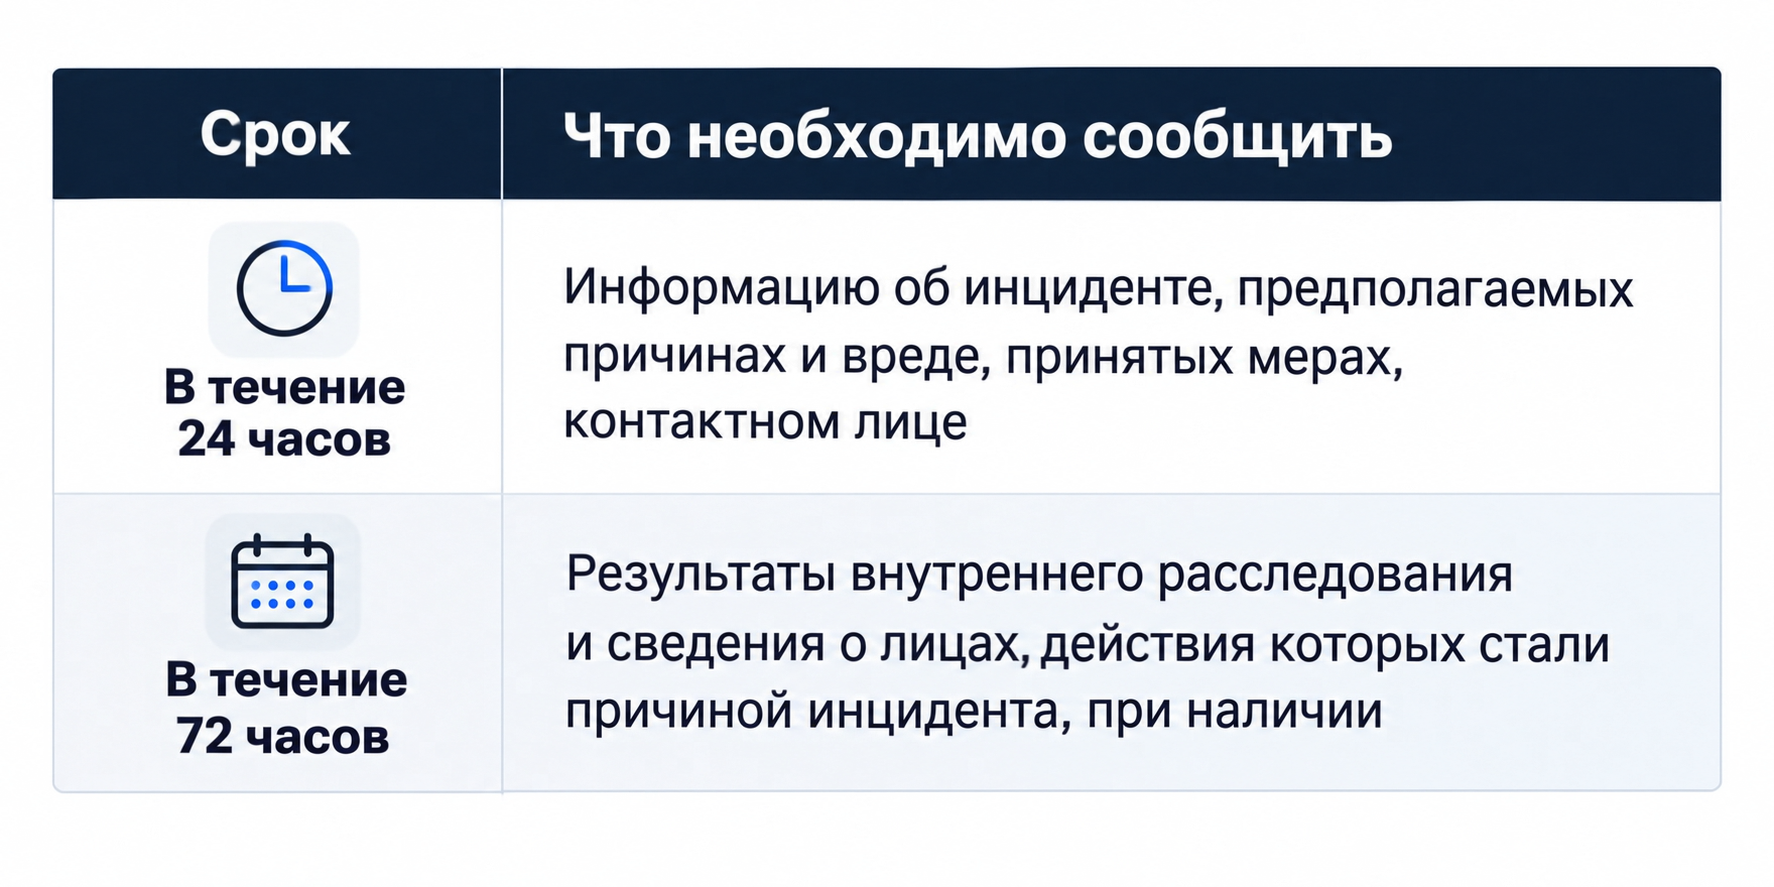
Часть 3.1 статьи 21 152-ФЗ устанавливает два срока:
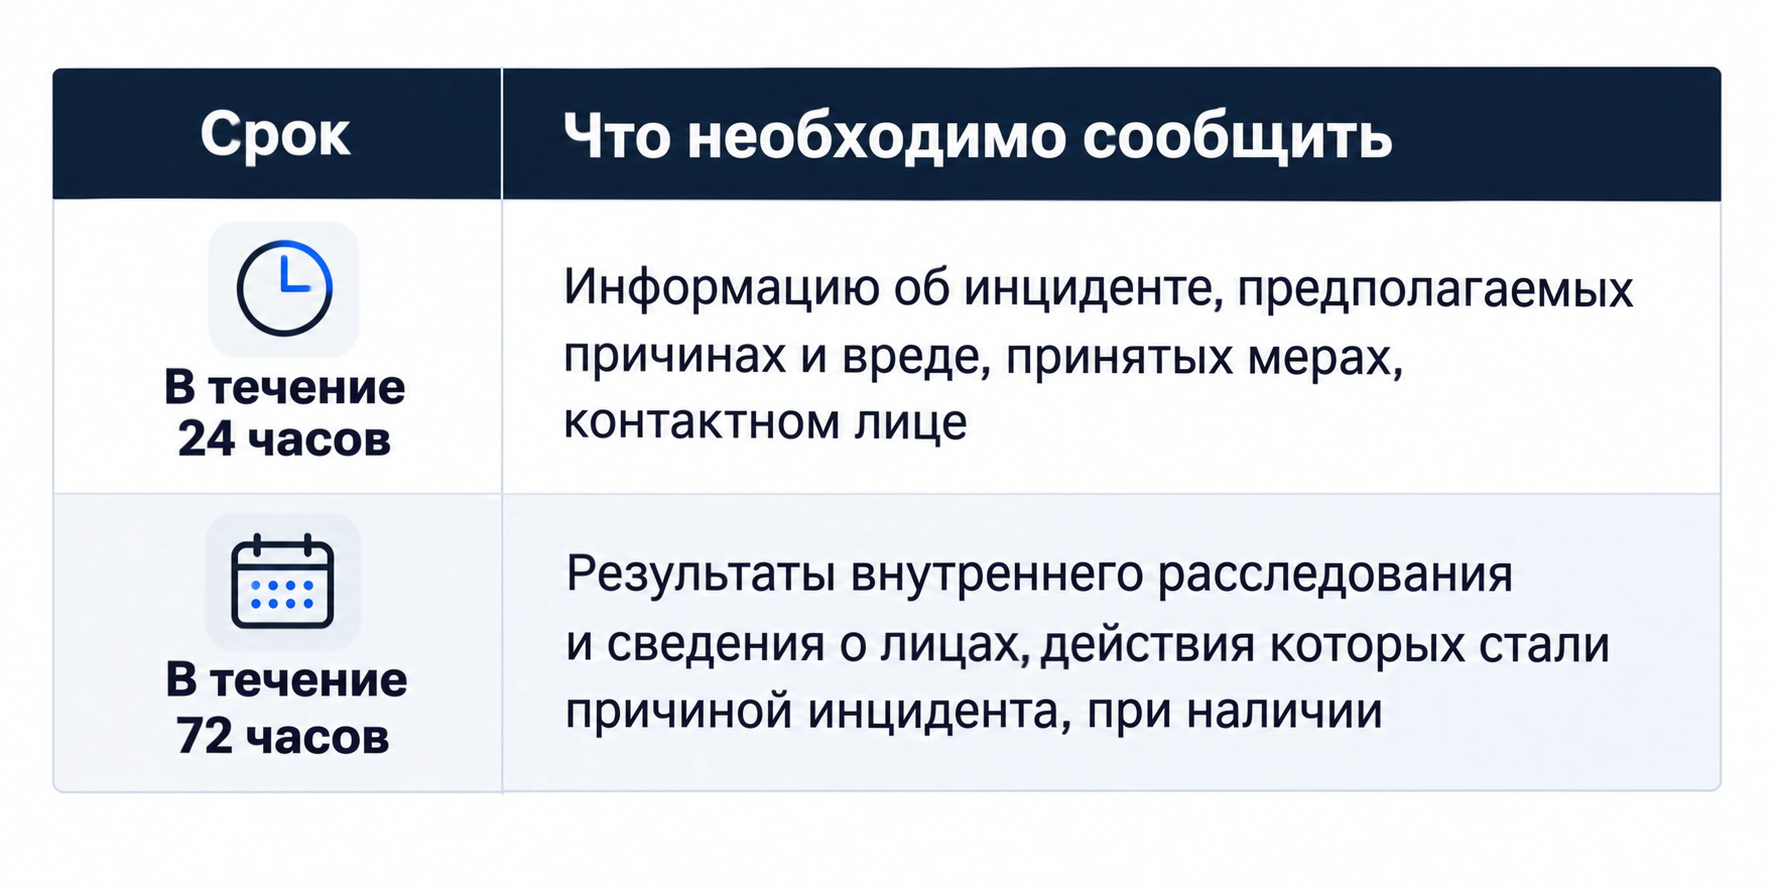
Оба срока отсчитываются от выявления инцидента. Дополнительные 72 часа после первого уведомления законом не предоставляются. Закон учитывает выявление инцидента оператором, Роскомнадзором или иным заинтересованным лицом.
Техническое расследование и подготовка уведомления должны идти параллельно. Первое уведомление предусматривает, в частности, предполагаемые причины и вред, поэтому ожидание завершения всей экспертизы может привести к пропуску срока.
До инцидента необходимо определить, кто:
- регистрирует событие и время его выявления;
- привлекает юристов и ответственного за организацию обработки;
- устанавливает затронутые системы и категории данных;
- взаимодействует с подрядчиками;
- готовит и направляет уведомления;
- сохраняет материалы расследования;
- контролирует корректирующие действия.
Проверить такой порядок можно на учениях с конкретным сценарием: утечка через подрядчика, компрометация учетной записи или публикация выгрузки.
За утечки ответственность зависит от масштаба
Части 12–14 статьи 13.11 предусматривают ответственность за действия или бездействие оператора, повлекшие неправомерную передачу, предоставление, распространение либо доступ к данным.
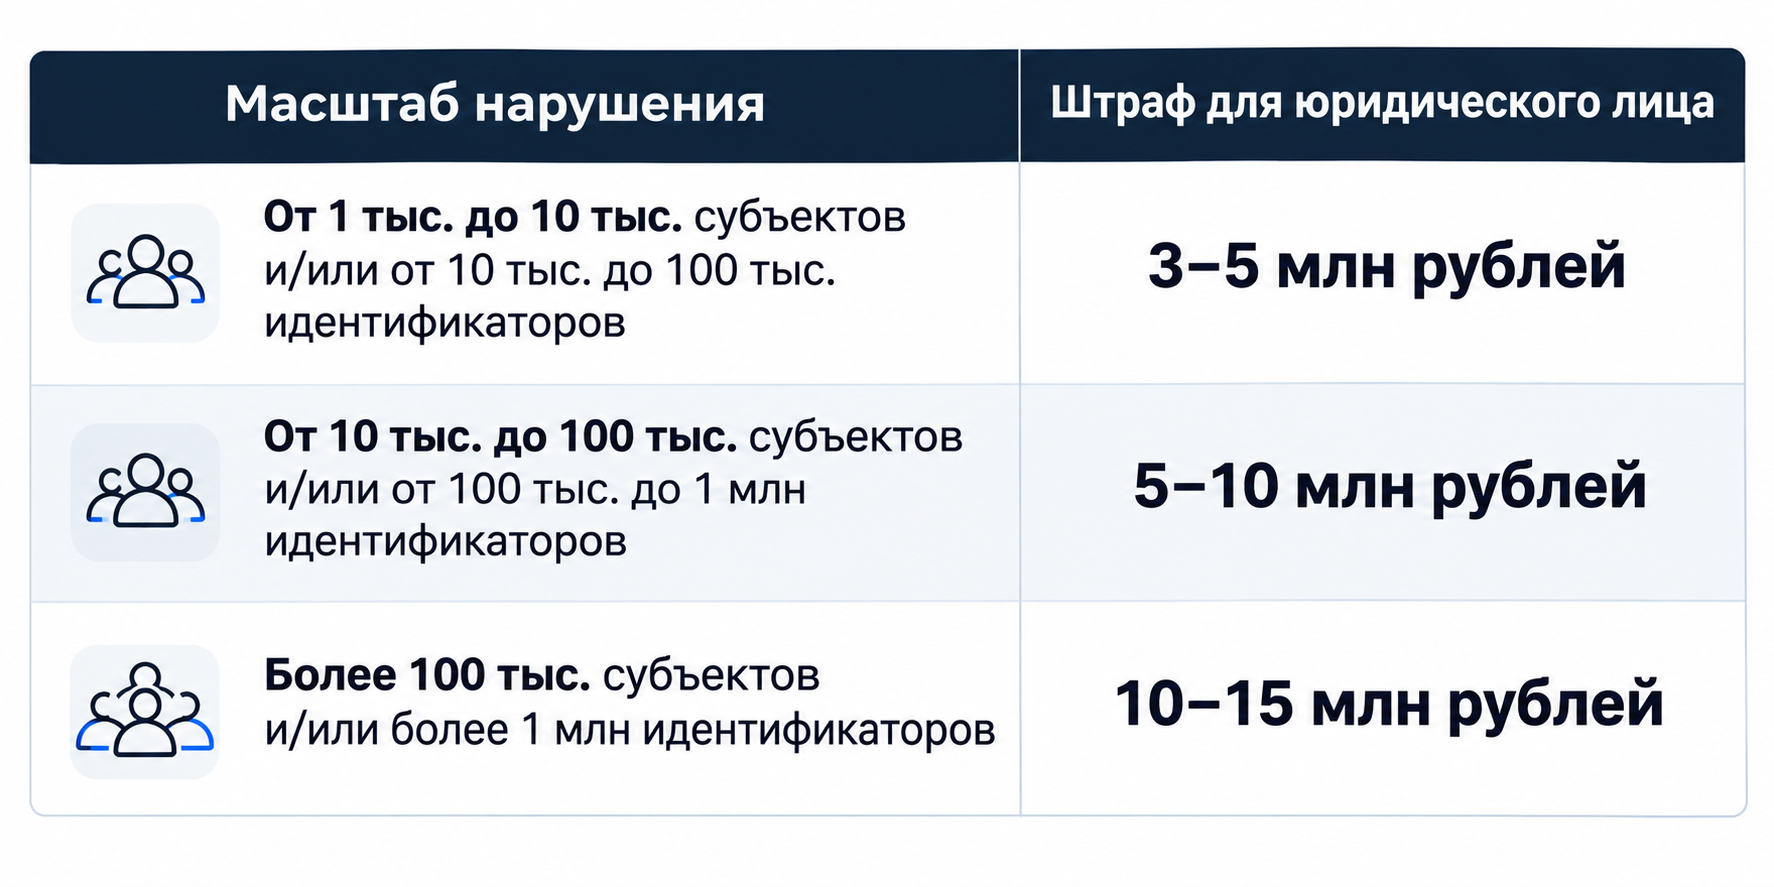
Диапазоны приведены в формулировках закона. Части 12–14 также предусматривают условие об отсутствии признаков уголовно наказуемого деяния.
Идентификатор определяется как уникальное обозначение сведений о физическом лице, содержащееся в ИСПДн оператора и относящееся к этому лицу.
Поэтому число строк выгрузки не дает готового ответа о масштабе нарушения. Нужно отдельно оценивать количество субъектов, дублирование записей и назначение идентификаторов.
Email, внутренние ID и клиентские номера нельзя заранее исключать из анализа. Но автоматически считать каждое поле базы отдельным идентификатором для расчета ответственности тоже неправильно.
Кибератака не исключает проверку действий оператора
В деле № А19-25808/2025 в отношении ООО «Орион Телеком» суд установил недостатки управления учетными записями, использования программного обеспечения и настройки защиты.
В материалах отмечались несвоевременная смена паролей, сохранение учетных записей уволенных сотрудников и критические уязвимости ПО.
Первая инстанция назначила предупреждение по части 13 статьи 13.11. Постановлением Четвертого арбитражного апелляционного суда от 14 августа 2026 года решение оставлено без изменения.
Однако апелляция признала предупреждение необоснованным. Изменить наказание в сторону ухудшения положения компании суд уже не мог из-за истечения срока давности. Этот случай нельзя рассматривать как подтверждение общего права заменить многомиллионный штраф предупреждением.
Для CISO дело показывает значение доказательств того, как компания управляла защитой до инцидента. Одной ссылки на внешнюю атаку недостаточно: оцениваются конкретные обстоятельства и вина оператора.
Повторная утечка может привести к оборотному штрафу
Часть 15 статьи 13.11 предусматривает для юридического лица штраф от 1 до 3% выручки, но не менее 20 млн и не более 500 млн рублей.
Состав применяется к новому нарушению по частям 12–14, если лицо ранее подвергалось административному наказанию за нарушение по частям 12–18.
Повторность не означает просто два обнаруженных инцидента. Необходимо учитывать предыдущее наказание и срок, в течение которого лицо считается ему подвергнутым.
По общему правилу статьи 4.6 КоАП РФ этот период начинается со вступления постановления в силу и заканчивается через год после окончания его исполнения.
Для оборотного штрафа учитывается выручка от реализации всех товаров, работ и услуг за год, предшествующий году выявления нарушения. Если в предыдущем году такой деятельности не было, закон предусматривает расчет за соответствующую часть текущего года. Для кредитных организаций предусмотрена альтернативная база в виде собственных средств, то есть капитала.
После инцидента важно проверить первопричину и связанные процессы: доступы, конфигурации, обновления, подрядчиков и порядок контроля. Для каждой меры нужны ответственный, срок и подтверждение результата.
Специальные категории и биометрия требуют отдельной классификации
По части 16 статьи 13.11 за неправомерную передачу, предоставление, распространение либо доступ к информации, включающей специальную категорию ПДн, штраф для юридического лица составляет от 10 до 15 млн рублей.
К специальным категориям относятся сведения о расовой и национальной принадлежности, политических взглядах, религиозных или философских убеждениях, состоянии здоровья и интимной жизни.
По части 17 за соответствующее нарушение с биометрическими ПДн предусмотрено от 15 до 20 млн рублей. Эта часть содержит исключение для случаев, предусмотренных статьей 13.11.3 КоАП РФ.
Не каждое изображение человека автоматически является биометрическими ПДн. Значение имеют характеристики данных и их использование оператором для установления личности.
Для частей 16–17 не установлены количественные пороги из частей 12–14. Поэтому небольшое число затронутых людей само по себе не исключает крупный штраф.
По части 18 новое нарушение по части 16 или 17 лицом, ранее подвергнутым наказанию по частям 12–18, может повлечь штраф от 1 до 3% выручки, но не менее 25 млн и не более 500 млн рублей.
Для CISO это означает необходимость заранее знать, где находятся такие данные, какие копии создаются, кто имеет доступ и через какие каналы возможна передача.
Размер ответственности зависит и от статуса оператора
Приведенные диапазоны нельзя без проверки переносить на любую организацию.
В частях 10–18 статьи 13.11 действуют специальные определения должностных и юридических лиц. Они разграничивают коммерческих операторов, государственные и муниципальные органы, а также НКО.
За нарушения по части 1.1 и частям 8–18 ИП отвечают как юридические лица.
При оценке бюджета риска и возможных последствий инцидента эти особенности нужно учитывать совместно с юристами.
Статья 272.1 УК РФ: важна законность получения информации
Статья 272.1 УК РФ касается незаконных действий с компьютерной информацией, содержащей ПДн, полученной путем неправомерного доступа, вмешательства в работу средств обработки или хранения либо иным незаконным путем.
Этот признак принципиален. Не любое нарушение 152-ФЗ автоматически образует преступление по статье 272.1.
Уголовную ответственность несет физическое лицо. Для корпоративных процессов это особенно важно при использовании внешних баз, Telegram-ботов и сервисов проверки людей.
Компьютерная информация может находиться в выгрузках, скриншотах, фотографиях документов, облачных папках и переписке. Сам формат файла или выбор мессенджера не устанавливает состав преступления: необходимы все его признаки.
Часть 6 отдельно касается создания или обеспечения работы ресурса, заведомо предназначенного для незаконного хранения или передачи компьютерной информации с ПДн, полученной незаконным путем.
Какие наказания предусмотрены
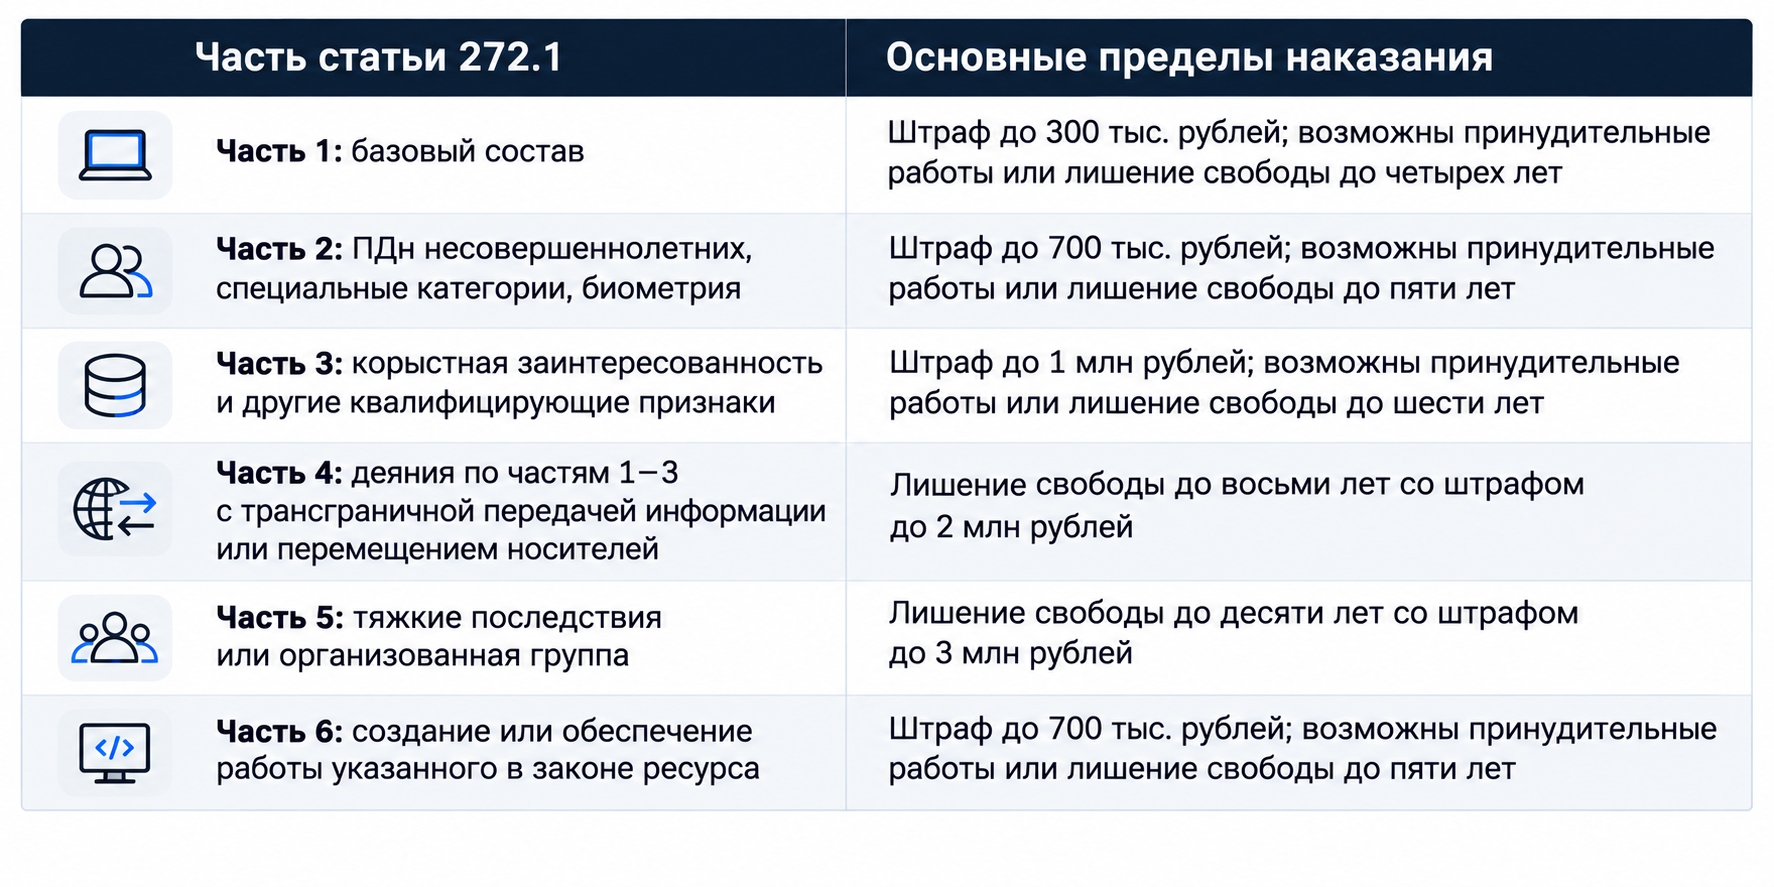
Таблица показывает основные пределы отдельных наказаний. Статья также предусматривает штрафы в размере заработной платы или иного дохода за установленный период, сочетания наказаний и запрет занимать определенные должности или заниматься определенной деятельностью. По частям 4–5 штраф предусмотрен вместе с лишением свободы.
Квалифицирующие признаки части 3 включают корыстную заинтересованность, крупный ущерб, предварительный сговор группы лиц и использование служебного положения. Крупным признается ущерб, превышающий 1 млн рублей.
Законная трансграничная передача сама по себе не образует преступления по части 4. Эта часть относится к деяниям, предусмотренным частями 1–3 статьи.
Что показывает дело частного детектива
Приговором Тракторозаводского районного суда Волгограда от 26 марта 2026 года по делу № 1-100/2026 частный детектив признан виновным, в том числе, по пункту «а» части 3 статьи 272.1 УК РФ.
Он за вознаграждение получил через Telegram-бот сведения о человеке и передал их заказчику.
По статье 272.1 назначены 300 тыс. рублей и запрет на детективную деятельность на два года. После сложения наказаний по нескольким преступлениям и смягчения с учетом содержания под стражей итоговый штраф составил 200 тыс. рублей.
Для службы безопасности это основание проверить используемые источники информации. Деловая цель проверки не делает любой способ получения сведений законным.
Какие доказательства контроля нужны CISO
Наличие регламента подтверждает установленный порядок. Исполнение этого порядка нужно показывать отдельно.
Практический набор подтверждений зависит от инфраструктуры и процесса.
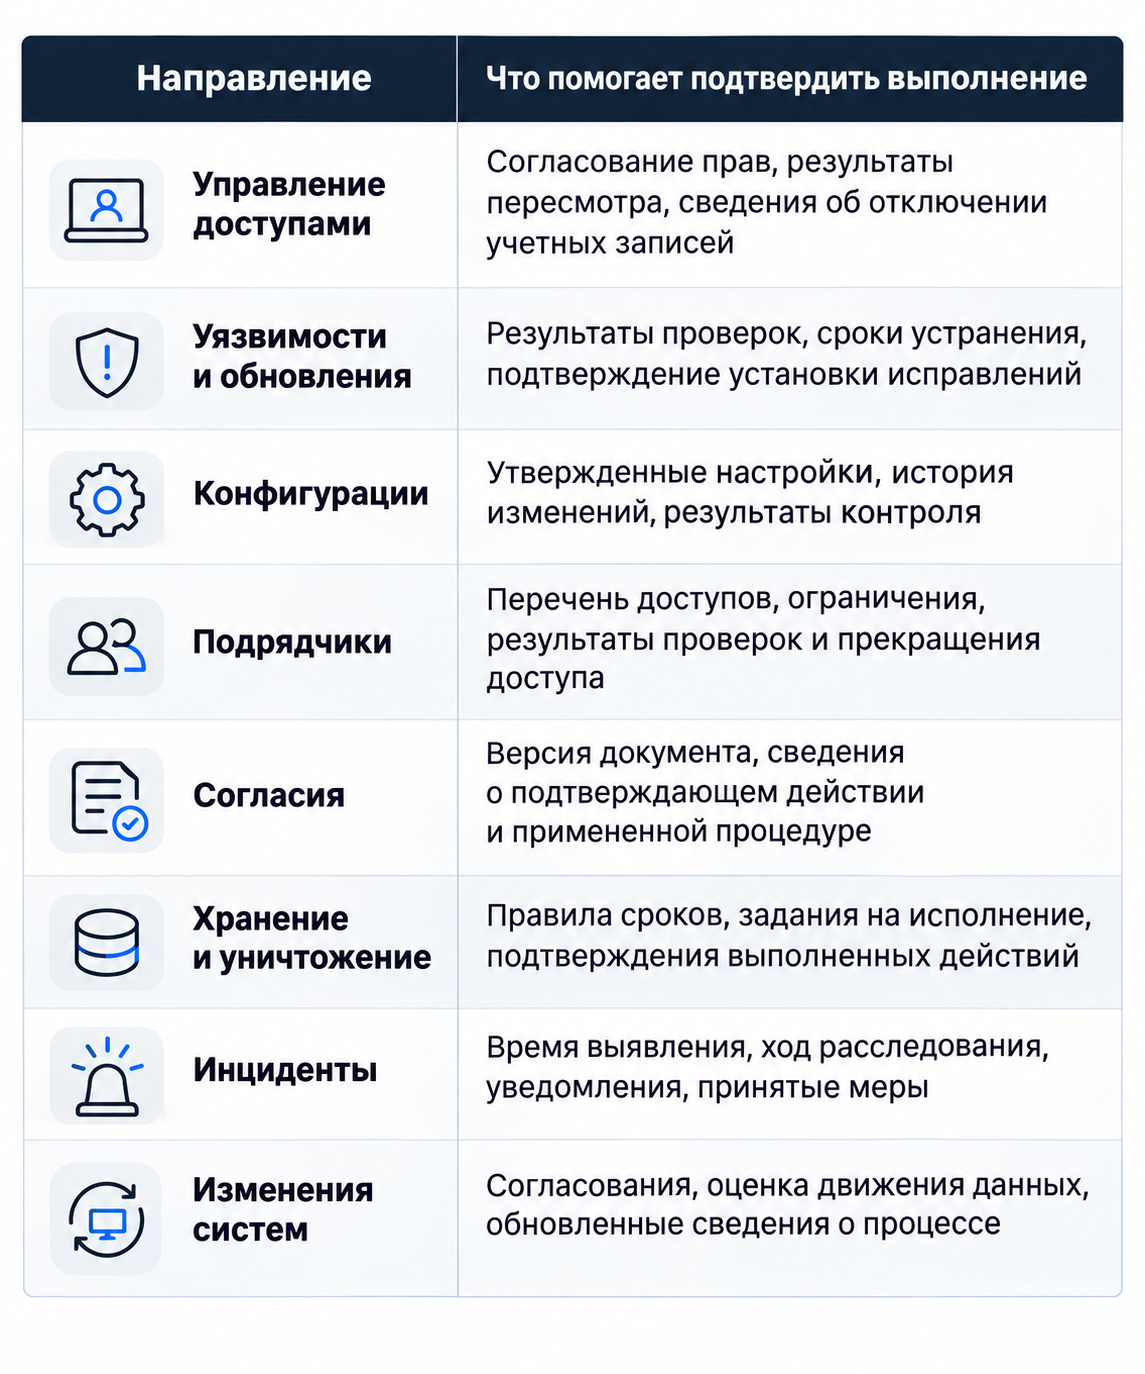
Состав доказательств следует определить заранее. После инцидента часть журналов может быть недоступна, а восстановление истории изменений потребует времени.
Если анализ проводится впервые или инфраструктура существенно изменилась, аудит соответствия обработки персональных данных требованиям 152-ФЗ помогает сопоставить правовые основания, документы, уведомления и фактически работающие процессы.
Как организовать совместный контроль
Распределение задач зависит от структуры компании. Важно закрепить его так, чтобы каждый участник понимал свою роль.
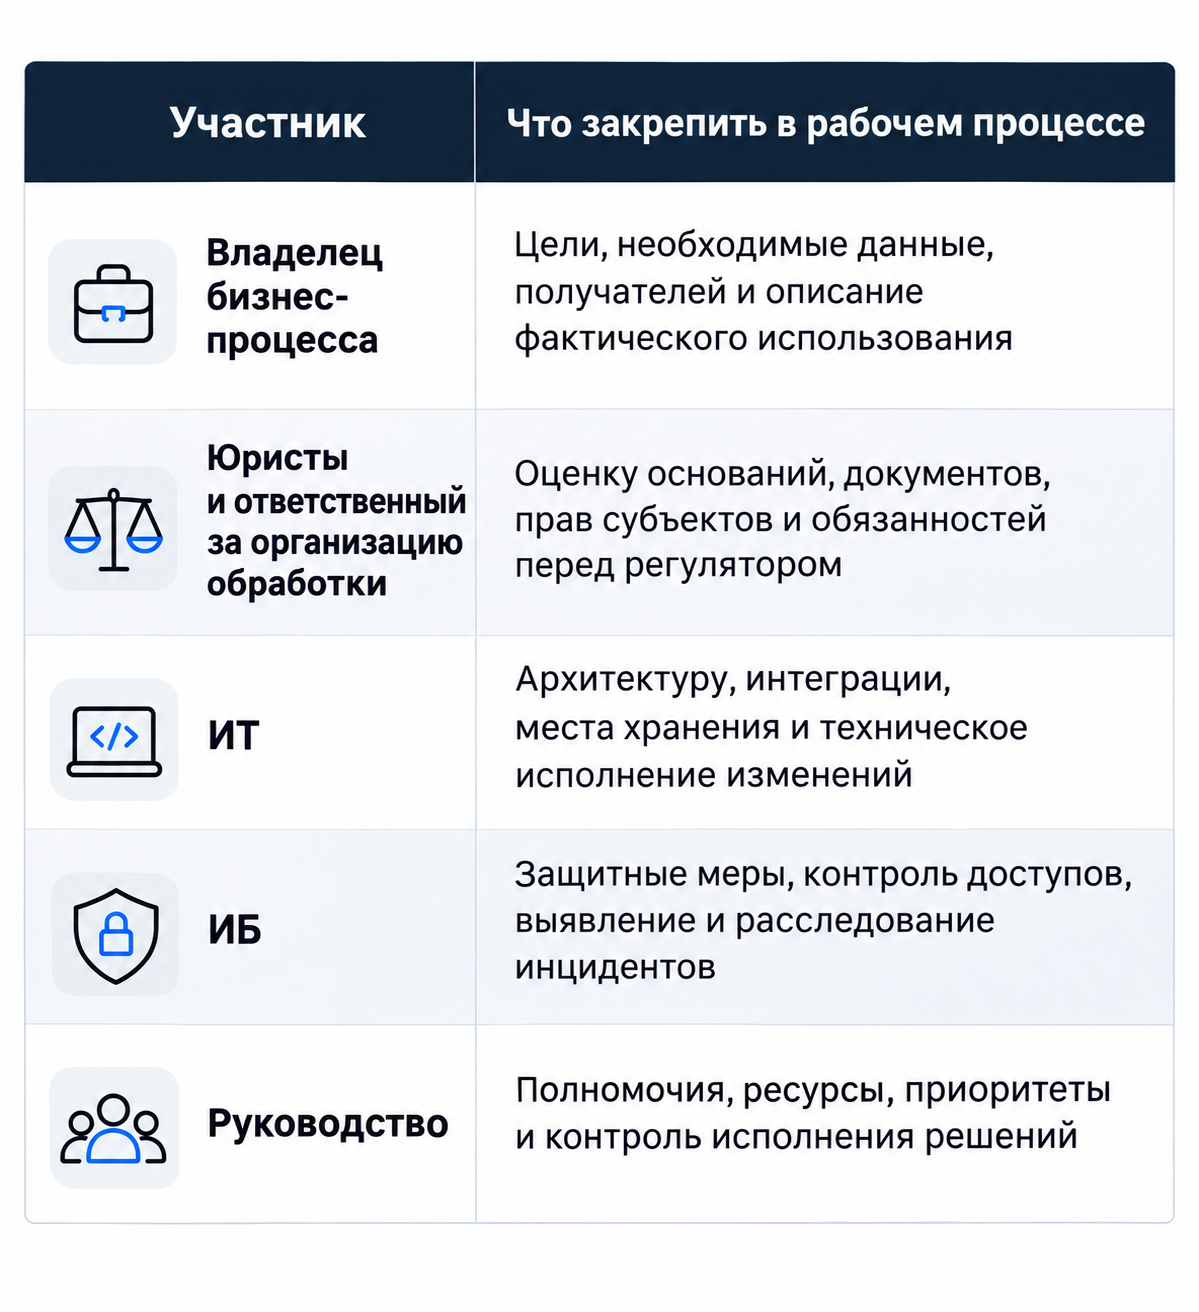
Такое распределение необходимо связать с управлением изменениями. Новая форма, SaaS, подрядчик или интеграция должны проходить оценку до запуска.
После оценки нужно обновить сведения о процессе и назначить конкретные действия: изменить права, пересмотреть документы, настроить сроки хранения или подготовить уведомление.
С чего начать проверку
Для первой проверки можно выбрать несколько значимых процессов: клиентскую CRM, кадровую систему, сайт и передачу данных ключевому подрядчику.
По каждому процессу нужно установить:
- Какие ПДн обрабатываются и для каких целей.
- На каком основании выполняются операции.
- Где находятся базы и копии данных.
- Кто имеет доступ и как он прекращается.
- Как исполняются требования субъектов.
- Что происходит при изменении системы.
- Кто действует при инциденте и какие доказательства сохраняются.
Затем стоит провести учение по сценарию утечки. Оно покажет, способна ли команда установить затронутые данные, привлечь нужных сотрудников и подготовить информацию в пределах 24 и 72 часов.
По итогам проверки нужен перечень изменений с ответственными, сроками и критериями завершения. Формулировка «усилить контроль подрядчиков» не позволяет проверить результат. Конкретные ограничения доступа и процедура их пересмотра позволяют.
Что это значит для CISO
Финансовые последствия нарушения зависят от состава данных, масштаба, обстоятельств и предыдущих наказаний. На эти последствия влияют решения, которые принимаются ежедневно: выдача прав, подключение интеграций, обновление ПО, хранение выгрузок и работа с подрядчиками.
CISO необходима актуальная информация о процессах обработки и подтверждение того, что защитные меры выполняются. Юристам и ответственному за организацию обработки нужна достоверная информация о фактической инфраструктуре.
Связь между этими функциями помогает выявлять расхождения до того, как они приведут к жалобе, проверке или инциденту.
Если нужно определить наиболее существенные риски и проверить соответствие документов реальным процессам, задачу можно обсудить со специалистами компании Б‑152.
Частые вопросы
Какой максимальный административный штраф может получить компания за нарушения с ПДн?
По частям 15 и 18 статьи 13.11 предусмотрены оборотные штрафы от 1 до 3% расчетной базы с максимальным пределом 500 млн рублей.
Минимальная граница составляет 20 млн рублей по части 15 и 25 млн рублей по части 18.
Какой штраф предусмотрен за неподачу уведомления Роскомнадзору?
По части 10 статьи 13.11 для юридического лица предусмотрено от 100 до 300 тыс. рублей, если обязанность направить уведомление существовала.
Какой штраф предусмотрен за нарушение локализации?
За первое нарушение для юридического лица предусмотрено от 1 до 6 млн рублей. За повторное предусмотрено от 6 до 18 млн рублей.
Какие штрафы предусмотрены за утечку ПДн?
По частям 12–14 для юридических лиц предусмотрено от 3 до 15 млн рублей в зависимости от количества субъектов и идентификаторов.
Для специальных категорий, биометрии и отдельных повторных нарушений действуют другие составы.
Когда нужно уведомить Роскомнадзор об инциденте?
При наличии условий, установленных частью 3.1 статьи 21 152-ФЗ, первое уведомление направляется в течение 24 часов, информация о результатах внутреннего расследования в течение 72 часов. Оба срока отсчитываются от выявления инцидента.
Может ли компания отвечать за утечку после кибератаки?
Да. Внешняя атака сама по себе не исключает ответственность. Оцениваются обстоятельства нарушения, действия оператора и наличие его вины.
Два инцидента автоматически означают оборотный штраф?
Нет. Необходимо учитывать состав нового нарушения, предыдущее наказание и срок, в течение которого лицо считается подвергнутым этому наказанию.
Любая пересылка ПДн через мессенджер подпадает под статью 272.1 УК РФ?
Нет. Необходимы все признаки соответствующего состава, включая признаки незаконного получения информации. Сам способ передачи не устанавливает уголовную ответственность.
Почему CISO участвует в управлении этими рисками?
Потому что выполнение требований зависит от фактической архитектуры, доступа к данным, работы подрядчиков, реагирования на инциденты и сохранения доказательств. При этом правовые основания и другие вопросы обработки решаются совместно с профильными функциями и владельцами процессов.