

Уязвимости 2025 года: итоги по данным БДУ ФСТЭК — 16357 новых записей
За 2025 год в банк данных угроз безопасности информации (БДУ) ФСТЭК России внесено 16357 новых уязвимостей. Из них 1423 уязвимости (8%) имеют критический уровень опасности, ещё 6006 (37%) — высокий. CISOCLUB ежегодно готовит статистику по собственной базе, синхронизированной с БДУ.
Как минимум для каждой пятой уязвимости года уже известен эксплойт.
Распределение по уровню опасности
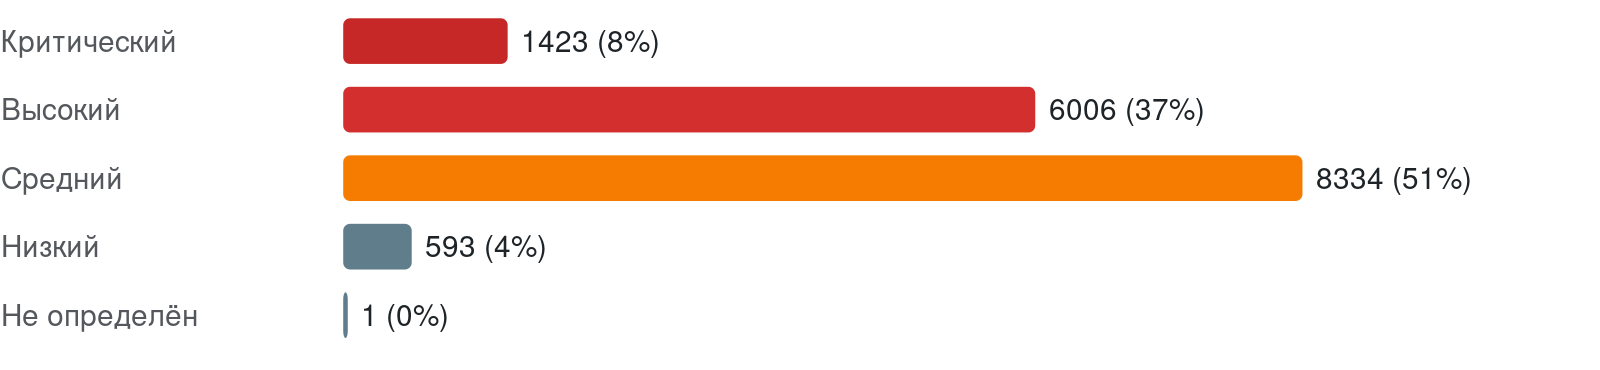
Средний балл CVSS за год 6,7, медианный 6,5 (оценка указана для 16356 из 16357 записей). Для 3672 уязвимостей (22%) известен эксплойт, в том числе для 2643 он опубликован в открытом доступе. Критический или высокий уровень опасности у 2445 из них. По 249 уязвимостям зафиксированы случаи эксплуатации, у 1891 (12%) на дату среза нет информации об устранении.
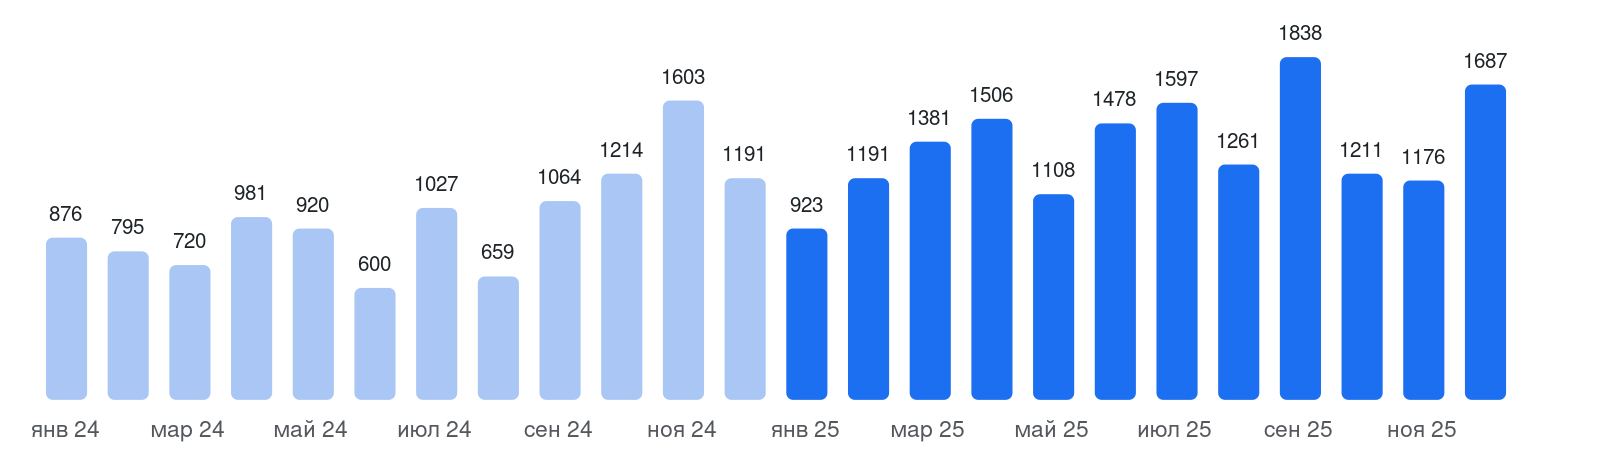
Динамика по месяцам
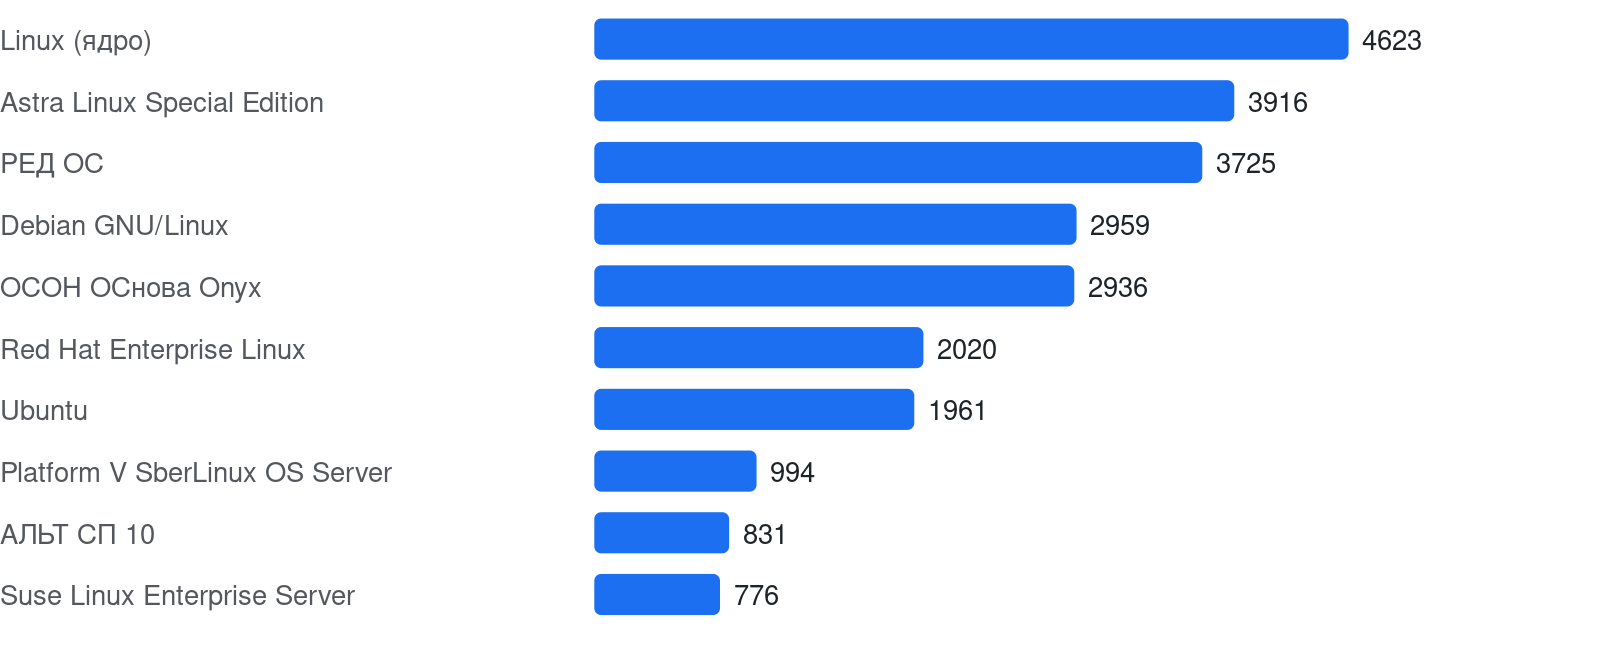
Какое ПО чаще всего фигурирует в записях года
Самые опасные уязвимости года
Записи года с максимальной оценкой CVSS, по одной на продукт. При равной оценке выше стоят уязвимости с публичным эксплойтом и с зафиксированными случаями эксплуатации.
- BDU:2025-00546 — Aviatrix Controller, CVSS 10,0, эксплойт в открытом доступе, зафиксированы случаи эксплуатации
- BDU:2025-04706 — Erlang/OTP, CVSS 10,0, эксплойт в открытом доступе, зафиксированы случаи эксплуатации
- BDU:2025-04927 — SAP NetWeaver, CVSS 10,0, эксплойт в открытом доступе, зафиксированы случаи эксплуатации
- BDU:2025-05297 — Cisco IOS XE, CVSS 10,0, эксплойт в открытом доступе, зафиксированы случаи эксплуатации
- BDU:2025-05617 — CommVault, CVSS 10,0, эксплойт в открытом доступе, зафиксированы случаи эксплуатации
Что показывают цифры
За 2025 год критическими и высокими признаны 45% новых уязвимостей. Для 2445 уязвимостей этих уровней существует эксплойт: это 67% уязвимостей с эксплойтом. Такое сочетание опасности и доступности эксплойта выделяет конкретную группу для первоочередной оценки применимости обновлений; отдельно в приоритете — 249 уязвимостей с зафиксированными инцидентами.
Для 1891 уязвимости нет информации об устранении — это 12% новых записей. Их следует отдельно проверять по статусу исправления, не трактуя отсутствие информации как отсутствие обновления. Наибольшее число уязвимостей в перечне связано с Linux (4623), Astra Linux Special Edition (3916) и РЕД ОС (3725), поэтому при планировании проверки применимости обновлений полезно начать с инвентаризации этих продуктов.
Методология
Источник данных — официальная выгрузка БДУ ФСТЭК России, срез на 01.11.2026. Одна запись БДУ соответствует одной уязвимости. Учитываются записи, опубликованные ФСТЭК в отчётном периоде. У части записей регулятор дату публикации не приводит, для них периодом считается месяц выявления уязвимости. Отклонённые регулятором записи не учитываются. БДУ пополняется в том числе задним числом, поэтому итоговые цифры периода могут уточняться — уточнения мы показываем в следующем выпуске. Карточки всех уязвимостей доступны в разделе «Уязвимости».

