





Статистика уязвимостей за июнь 2026 года по данным БДУ ФСТЭК: 1395 новых записей
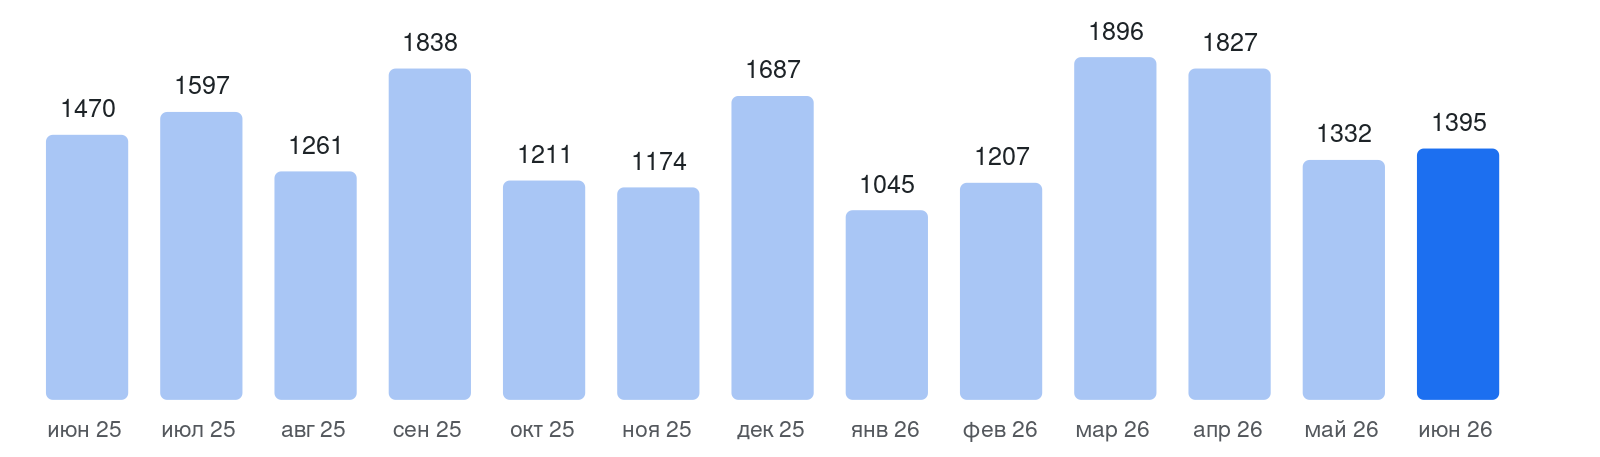
За июнь 2026 года в банк данных угроз безопасности информации (БДУ) ФСТЭК России внесено 1395 новых уязвимостей. Из них 207 уязвимостей (15%) имеют критический уровень опасности, ещё 670 (48%) — высокий. CISOCLUB ежемесячно готовит статистику по собственной базе, синхронизированной с БДУ.
Как минимум для каждой четвёртой уязвимости месяца уже известен эксплойт.
Распределение по уровню опасности
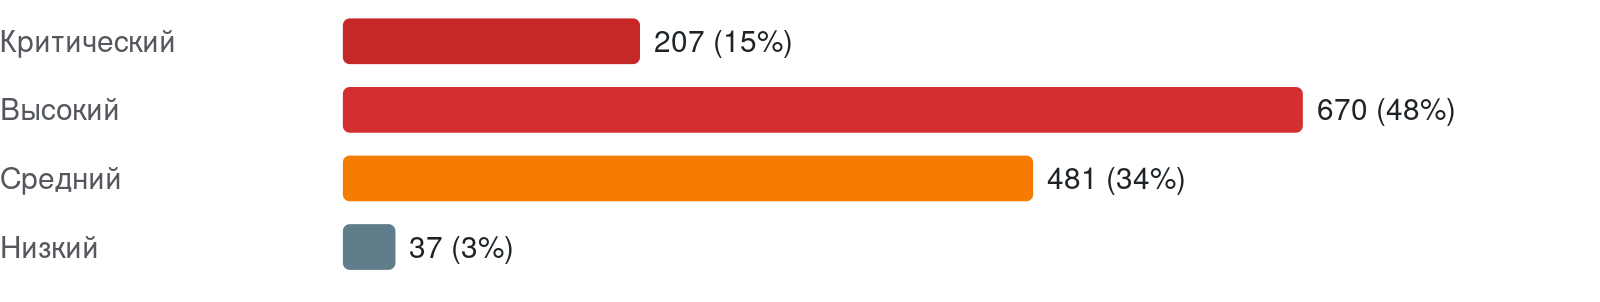
Средний балл CVSS за месяц 7,2, медианный 7,5 (оценка указана для всех записей). Для 401 уязвимости (29%) известен эксплойт, в том числе для 325 он опубликован в открытом доступе. По 26 уязвимостям зафиксированы случаи эксплуатации, у 144 (10%) на дату среза нет информации об устранении.
Динамика по месяцам
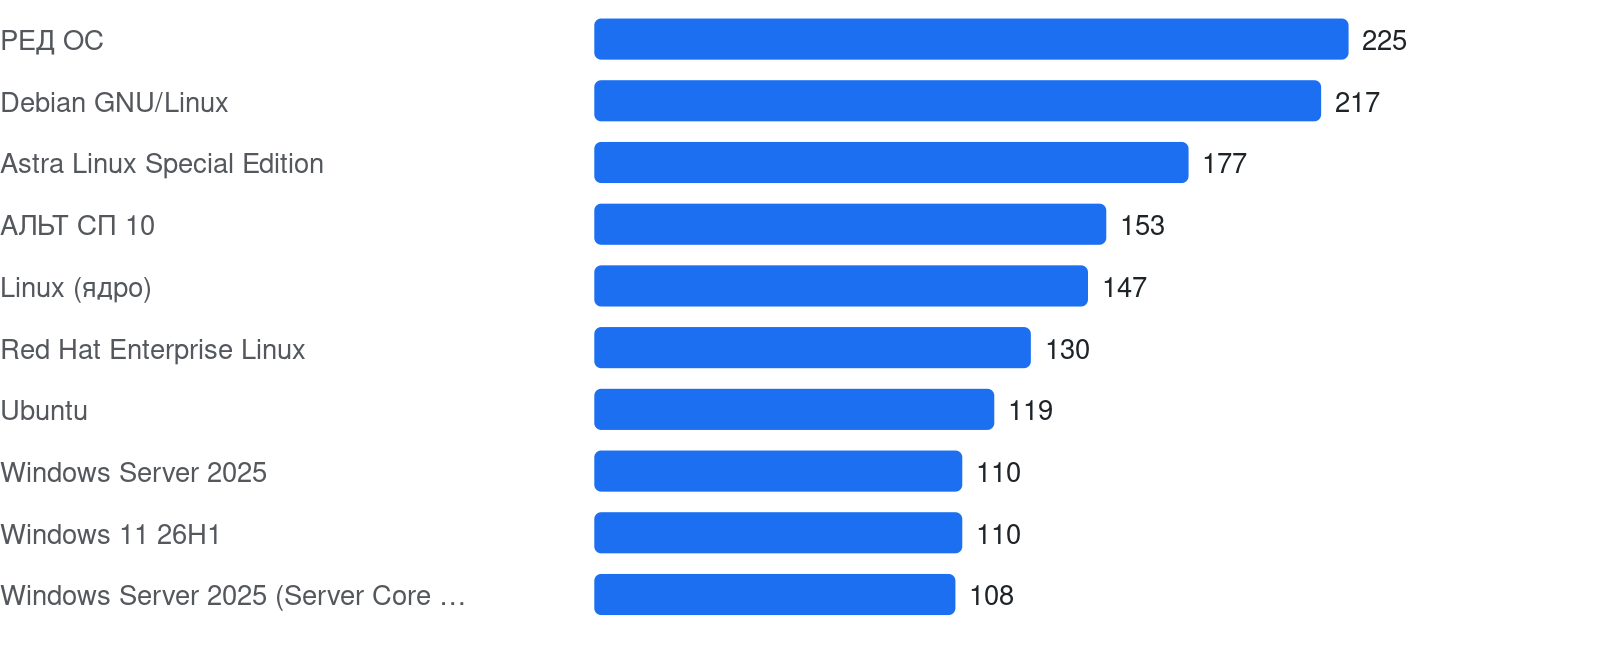
Какое ПО чаще всего фигурирует в записях месяца
Самые опасные уязвимости месяца
Пять записей месяца с максимальной оценкой CVSS; при равной оценке выше стоят уязвимости с публичным эксплойтом.
- BDU:2026-07798 — UniFi OS Server (CVSS 10, эксплойт в открытом доступе)
- BDU:2026-07799 — UniFi OS Server (CVSS 10, эксплойт в открытом доступе)
- BDU:2026-07800 — UniFi OS Server (CVSS 10, эксплойт в открытом доступе)
- BDU:2026-07969 — uds-identity-config (CVSS 10, эксплойт в открытом доступе)
- BDU:2026-07977 — Debian GNU/Linux (CVSS 10, эксплойт в открытом доступе)
Что показывают цифры
В июне 2026 года критические и высокие уязвимости составили 63% новых записей БДУ. Такая концентрация задаёт основу для очередности обновлений: сначала следует проверять затронутые системы по этим уровням, не сводя приоритет только к оценке CVSS. Дополнительный критерий — наличие подтверждённых инцидентов: для 26 уязвимостей они зафиксированы, поэтому их нужно выделять при планировании устранения.
Всего с эксплойтом — 401 уязвимость, или 29%; публичный эксплойт существует для 325. Эти сведения позволяют повышать приоритет соответствующих обновлений, а при их недоступности оценивать необходимость компенсирующих мер. По 144 уязвимостям нет информации об устранении; это не подтверждает отсутствие патча, но требует отдельной проверки статуса и не позволяет считать такие записи закрытыми без уточнения.
Методология
Источник данных — официальная выгрузка БДУ ФСТЭК России, срез на 29.09.2026. Одна запись БДУ соответствует одной уязвимости. Учитываются записи, опубликованные ФСТЭК в отчётном периоде. У части записей регулятор дату публикации не приводит, для них периодом считается месяц выявления уязвимости. Отклонённые регулятором записи не учитываются. БДУ пополняется в том числе задним числом, поэтому итоговые цифры периода могут уточняться — уточнения мы показываем в следующем выпуске. Карточки всех уязвимостей доступны в разделе «Уязвимости».

