


Статистика уязвимостей за июль 2026 года по данным БДУ ФСТЭК: 1869 новых записей
За июль 2026 года в банк данных угроз безопасности информации (БДУ) ФСТЭК России внесено 1869 новых уязвимостей. Из них 200 уязвимостей (11%) имеют критический уровень опасности, ещё 898 (48%) — высокий. CISOCLUB ежемесячно готовит статистику по собственной базе, синхронизированной с БДУ.
Как минимум для каждой пятой уязвимости месяца уже известен эксплойт.
К прошлому выпуску число новых записей выросло на 34%.
Распределение по уровню опасности
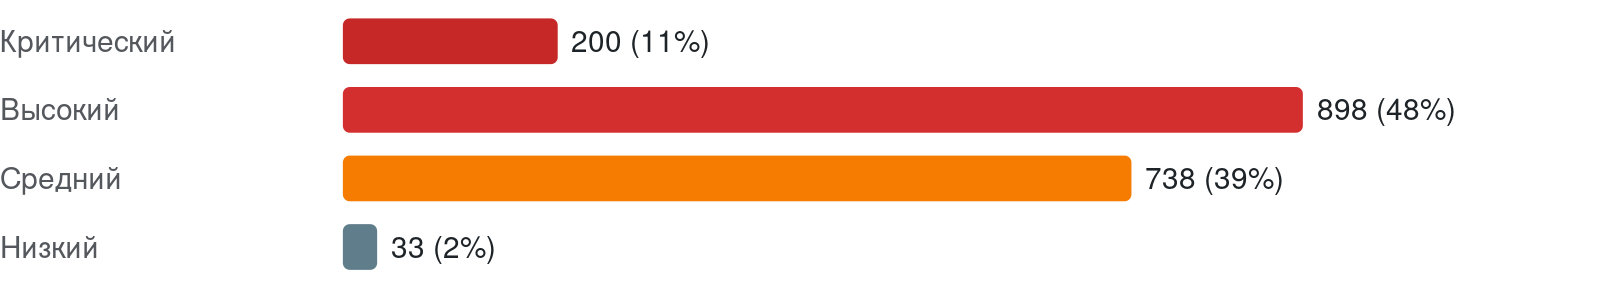
Средний балл CVSS за месяц 7,0, медианный 7,2 (оценка указана для всех записей). Для 449 уязвимостей (24%) известен эксплойт, в том числе для 393 он опубликован в открытом доступе. Критический или высокий уровень опасности у 284 из них. По 26 уязвимостям зафиксированы случаи эксплуатации, у 88 (5%) на дату среза нет информации об устранении.
Динамика по месяцам
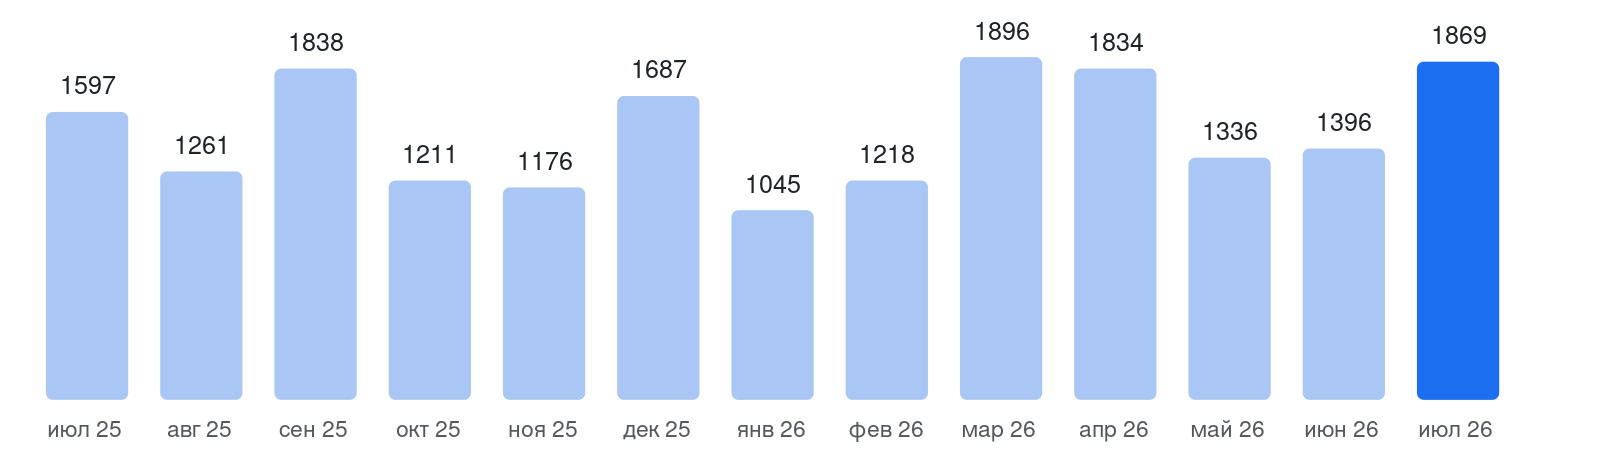
Уточнение прошлого выпуска: за июнь 2026 года ФСТЭК дополнительно внесла задним числом 1 запись — на момент прошлого среза их насчитывалось 1395.
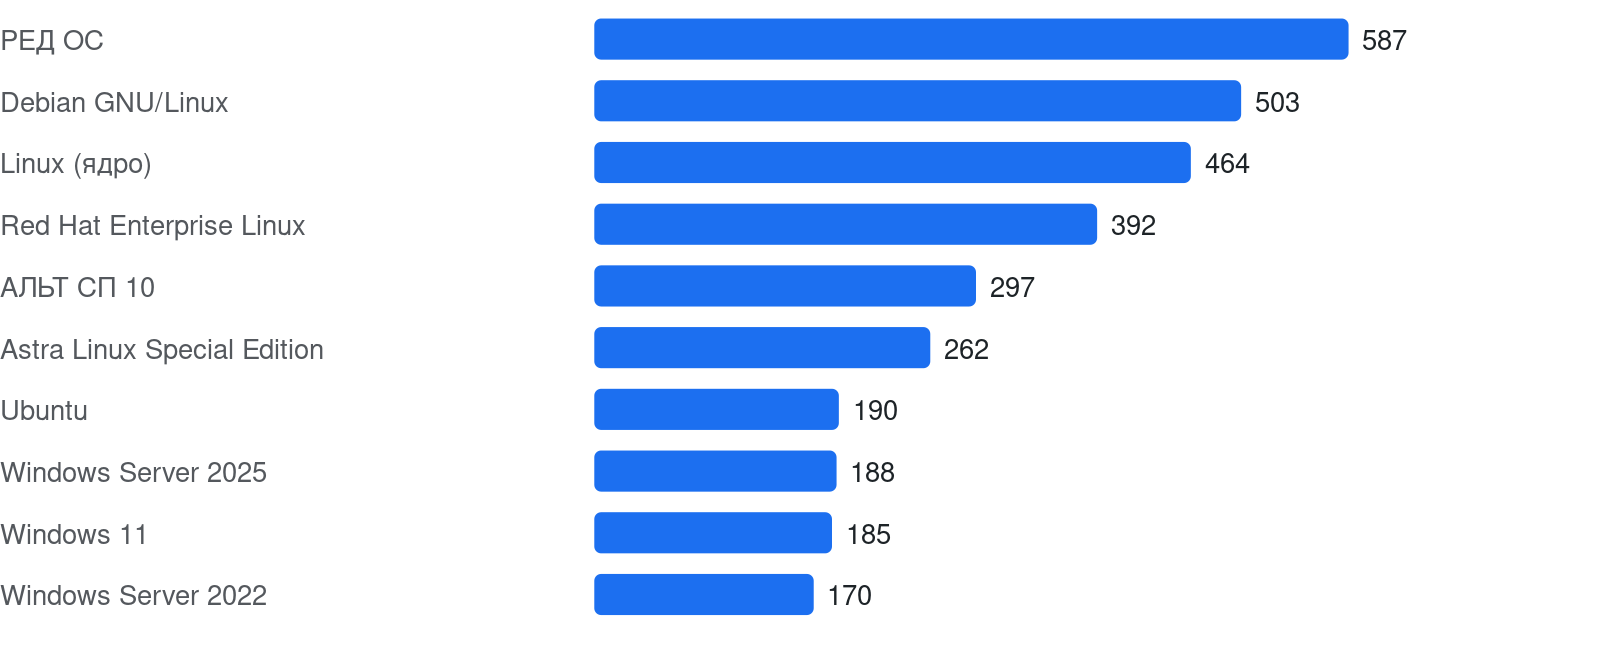
Какое ПО чаще всего фигурирует в записях месяца
Самые опасные уязвимости месяца
Записи месяца с максимальной оценкой CVSS, по одной на продукт. При равной оценке выше стоят уязвимости с публичным эксплойтом и с зафиксированными случаями эксплуатации.
- BDU:2026-09259 — ColdFusion (Adobe Systems), CVSS 10,0, эксплойт в открытом доступе, зафиксированы случаи эксплуатации
- BDU:2026-09466 — PageBuilder CK (Cedric Keiflin), CVSS 10,0, эксплойт в открытом доступе, зафиксированы случаи эксплуатации
- BDU:2026-10713 — Ruby on Rails, CVSS 10,0, эксплойт в открытом доступе, зафиксированы случаи эксплуатации
- BDU:2026-09273 — SandboxJS (nyariv), CVSS 10,0, эксплойт в открытом доступе
- BDU:2026-09828 — Wazuh, CVSS 10,0, эксплойт в открытом доступе
Что показывают цифры
В июле 2026 года критический и высокий уровни охватывают 59% новых уязвимостей; для 284 уязвимостей этих уровней известен эксплойт. В первую очередь следует проверять возможность обновления именно для этой группы, а затем — для остальных критических и высоких уязвимостей: так объём записей с подтверждённым эксплойтом не затеряется в общей очереди.
Доля уязвимостей, для которых существует эксплойт, снизилась с 29% в июне 2026 года до 24% в июле 2026 года. Этот признак охватывает меньшую долю нового потока, поэтому его разумно использовать для выделения приоритетной подгруппы, а не как единственный фильтр. Доля уязвимостей без информации об устранении также снизилась: с 10% в июне 2026 года до 5% в июле 2026 года. Для 88 таких уязвимостей статус устранения следует отдельно учитывать при планировании обновлений.
Методология
Источник данных — официальная выгрузка БДУ ФСТЭК России, срез на 01.11.2026. Одна запись БДУ соответствует одной уязвимости. Учитываются записи, опубликованные ФСТЭК в отчётном периоде. У части записей регулятор дату публикации не приводит, для них периодом считается месяц выявления уязвимости. Отклонённые регулятором записи не учитываются. БДУ пополняется в том числе задним числом, поэтому итоговые цифры периода могут уточняться — уточнения мы показываем в следующем выпуске. Карточки всех уязвимостей доступны в разделе «Уязвимости».

