


Статистика уязвимостей за август 2026 года по данным БДУ ФСТЭК: 2289 новых записей
За август 2026 года в банк данных угроз безопасности информации (БДУ) ФСТЭК России внесено 2289 новых уязвимостей. Из них 265 уязвимостей (11%) имеют критический уровень опасности, ещё 1026 (45%) — высокий. CISOCLUB ежемесячно готовит статистику по собственной базе, синхронизированной с БДУ.
Это максимум за последние 12 месяцев наблюдений.
Почти для каждой седьмой уязвимости месяца уже известен эксплойт.
К прошлому выпуску число новых записей выросло на 23%.
Распределение по уровню опасности
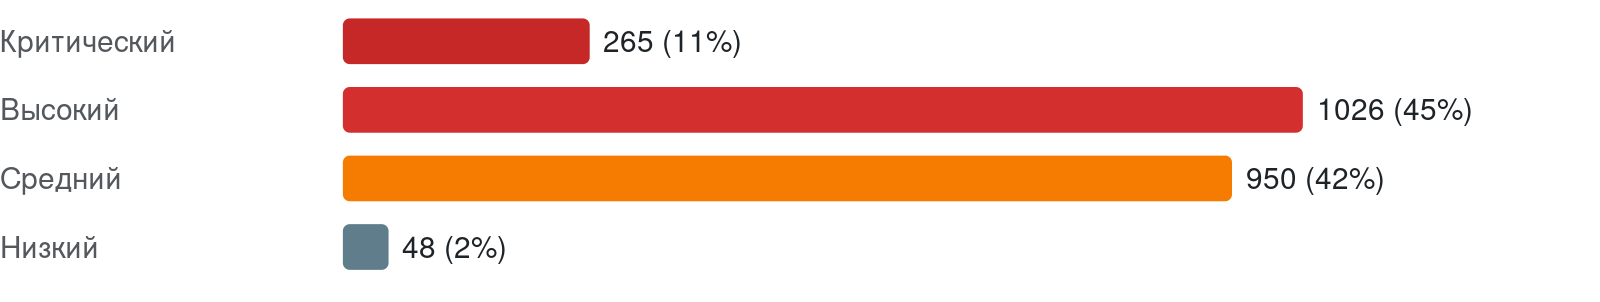
Средний балл CVSS за месяц 7,1, медианный 7,5 (оценка указана для всех записей). Для 326 уязвимостей (14%) известен эксплойт, в том числе для 264 он опубликован в открытом доступе. Критический или высокий уровень опасности у 243 из них. По 31 уязвимости зафиксированы случаи эксплуатации, у 25 (1%) на дату среза нет информации об устранении.
Динамика по месяцам
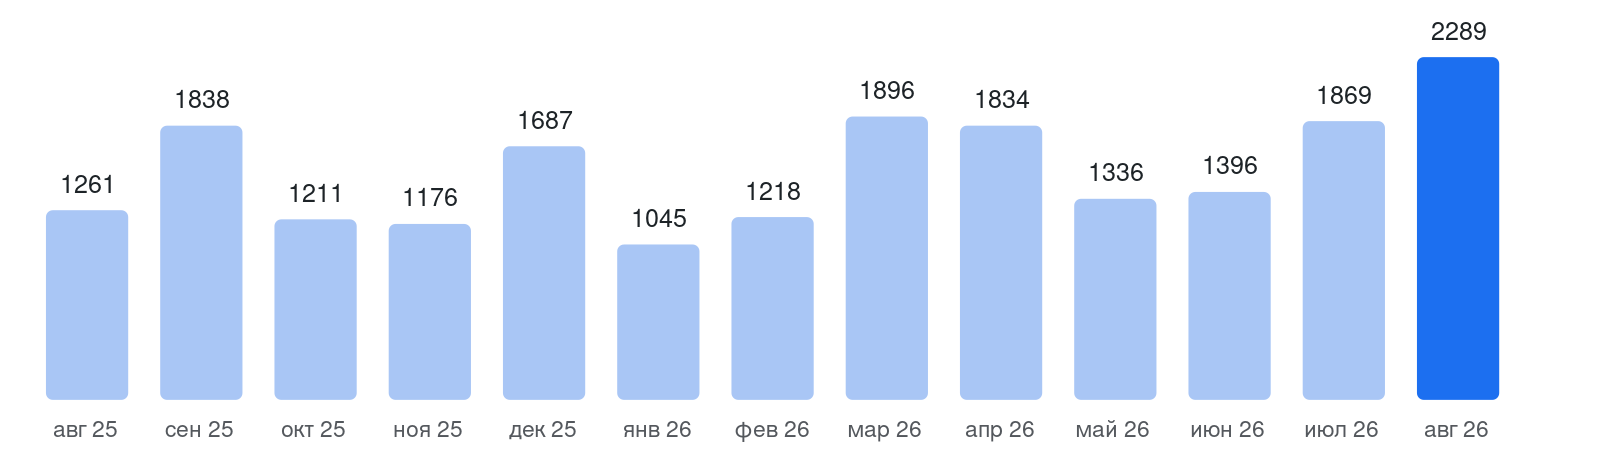
Уточнение прошлого выпуска: за июль 2026 года ФСТЭК дополнительно внесла задним числом 5 записей — на момент прошлого среза их насчитывалось 1864.
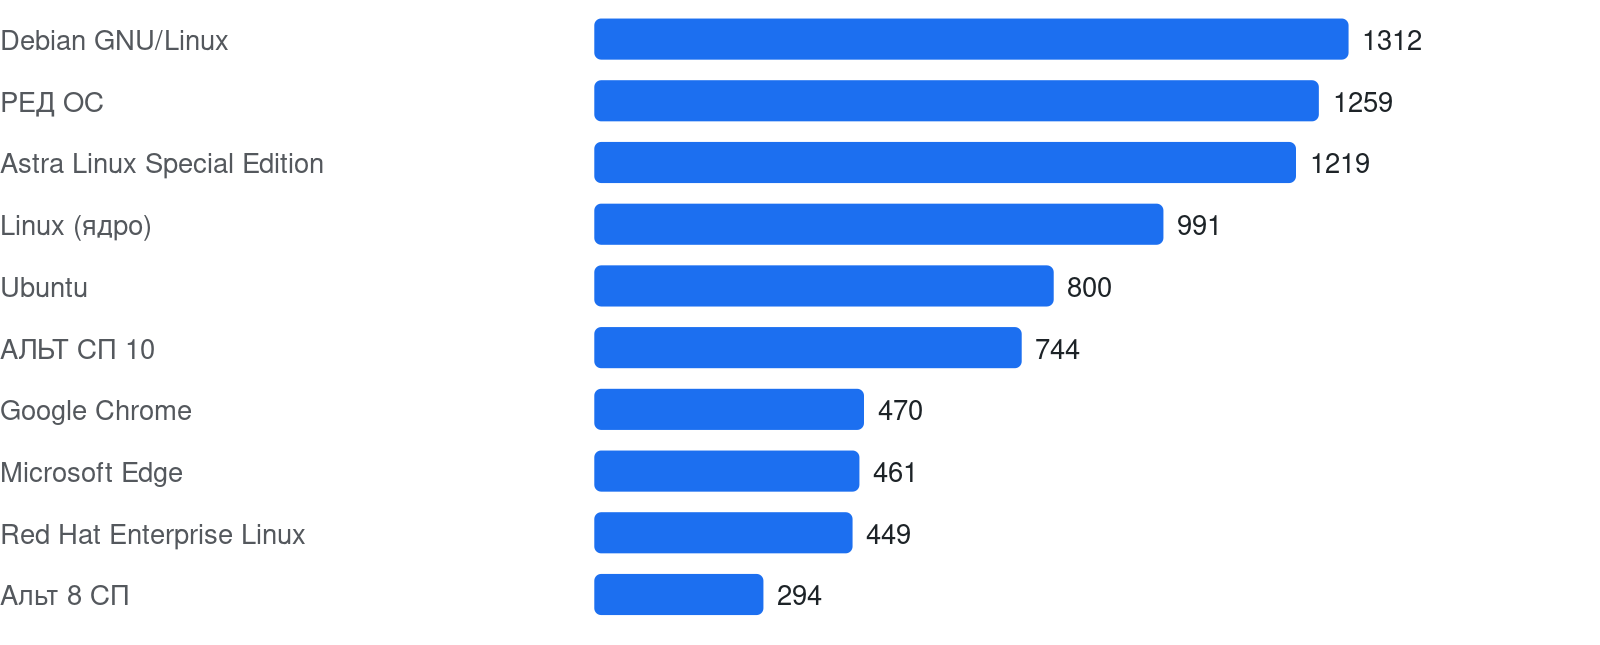
Какое ПО чаще всего фигурирует в записях месяца
Самые опасные уязвимости месяца
Записи месяца с максимальной оценкой CVSS, по одной на продукт. При равной оценке выше стоят уязвимости с публичным эксплойтом и с зафиксированными случаями эксплуатации.
- BDU:2026-10981 — DbGate, CVSS 10,0, эксплойт в открытом доступе, зафиксированы случаи эксплуатации
- BDU:2026-12003 — Metabase, CVSS 10,0, эксплойт в открытом доступе, зафиксированы случаи эксплуатации
- BDU:2026-11136 — SeaweedFS, CVSS 10,0, эксплойт в открытом доступе
- BDU:2026-12004 — Oracle Internet Directory, CVSS 10,0, эксплойт в открытом доступе
- BDU:2026-12790 — N600R (TOTOLink), CVSS 10,0, эксплойт в открытом доступе
Что показывают цифры
В августе 2026 года критическими и высокими признаны 56% новых уязвимостей — это основание направить основную часть усилий на их оценку и обновление затронутых систем. Для 243 критических и высоких уязвимостей известен эксплойт; они составляют 75% уязвимостей с эксплойтом. Поэтому записи с сочетанием высокого уровня опасности и известного эксплойта следует выносить в первую очередь обновлений. Зафиксированные инциденты относятся к 31 уязвимости, что также выделяет их для проверки текущего статуса исправлений.
Доля уязвимостей, для которых существует эксплойт, была 24% в июле 2026 года, стала 14% в августе 2026 года. Снижение означает, что наличие эксплойта реже охватывает новые записи в целом, поэтому приоритизацию не следует строить только на этом признаке: данные периода выделяют прежде всего критические и высокие уязвимости с известным эксплойтом. Для 25 уязвимостей нет информации об устранении; при планировании обновлений по ним потребуется отдельно уточнить статус исправления.
Методология
Источник данных — официальная выгрузка БДУ ФСТЭК России, срез на 01.11.2026. Одна запись БДУ соответствует одной уязвимости. Учитываются записи, опубликованные ФСТЭК в отчётном периоде. У части записей регулятор дату публикации не приводит, для них периодом считается месяц выявления уязвимости. Отклонённые регулятором записи не учитываются. БДУ пополняется в том числе задним числом, поэтому итоговые цифры периода могут уточняться — уточнения мы показываем в следующем выпуске. Карточки всех уязвимостей доступны в разделе «Уязвимости».

