


Статистика уязвимостей за сентябрь 2026 года по данным БДУ ФСТЭК: 2310 новых записей
За сентябрь 2026 года в банк данных угроз безопасности информации (БДУ) ФСТЭК России внесено 2310 новых уязвимостей. Из них 406 уязвимостей (18%) имеют критический уровень опасности, ещё 1027 (44%) — высокий. CISOCLUB ежемесячно готовит статистику по собственной базе, синхронизированной с БДУ.
Это максимум за последние 12 месяцев наблюдений.
Как минимум для каждой пятой уязвимости месяца уже известен эксплойт.
Распределение по уровню опасности
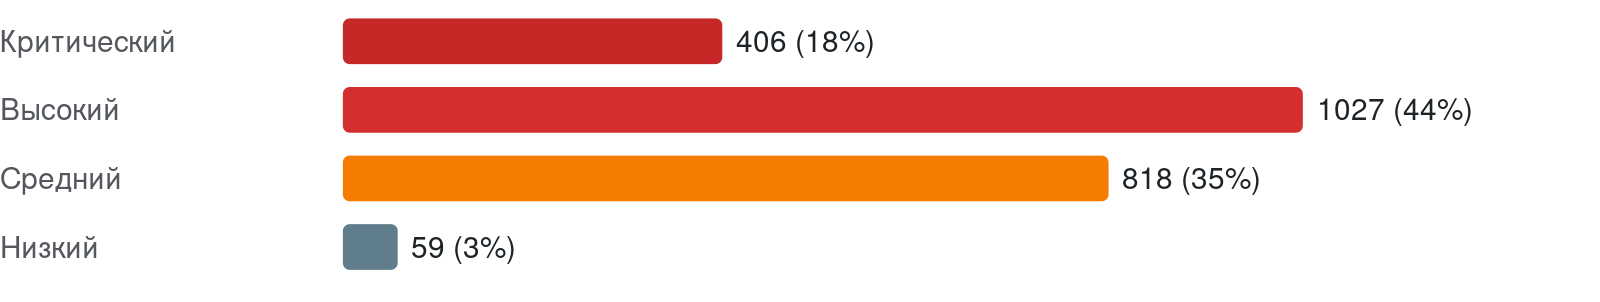
Средний балл CVSS за месяц 7,3, медианный 7,5 (оценка указана для всех записей). Для 465 уязвимостей (20%) известен эксплойт, в том числе для 426 он опубликован в открытом доступе. Критический или высокий уровень опасности у 339 из них. По 33 уязвимостям зафиксированы случаи эксплуатации, у 139 (6%) на дату среза нет информации об устранении.
Динамика по месяцам
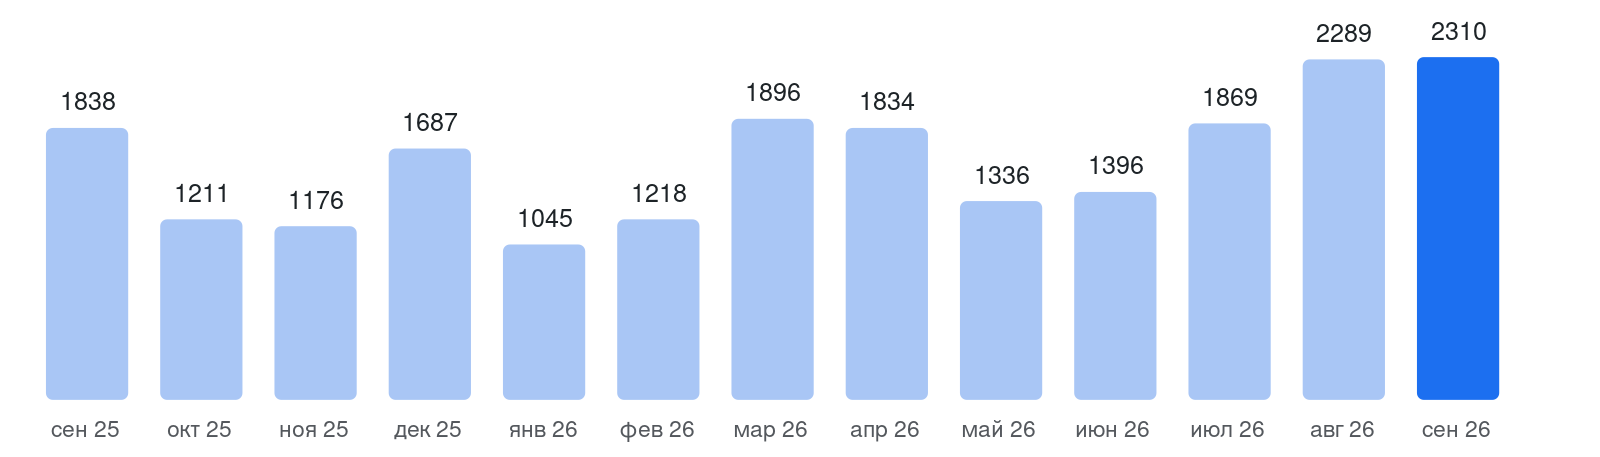
Уточнение прошлого выпуска: за август 2026 года ФСТЭК дополнительно внесла задним числом 14 записей — на момент прошлого среза их насчитывалось 2275.
Какое ПО чаще всего фигурирует в записях месяца
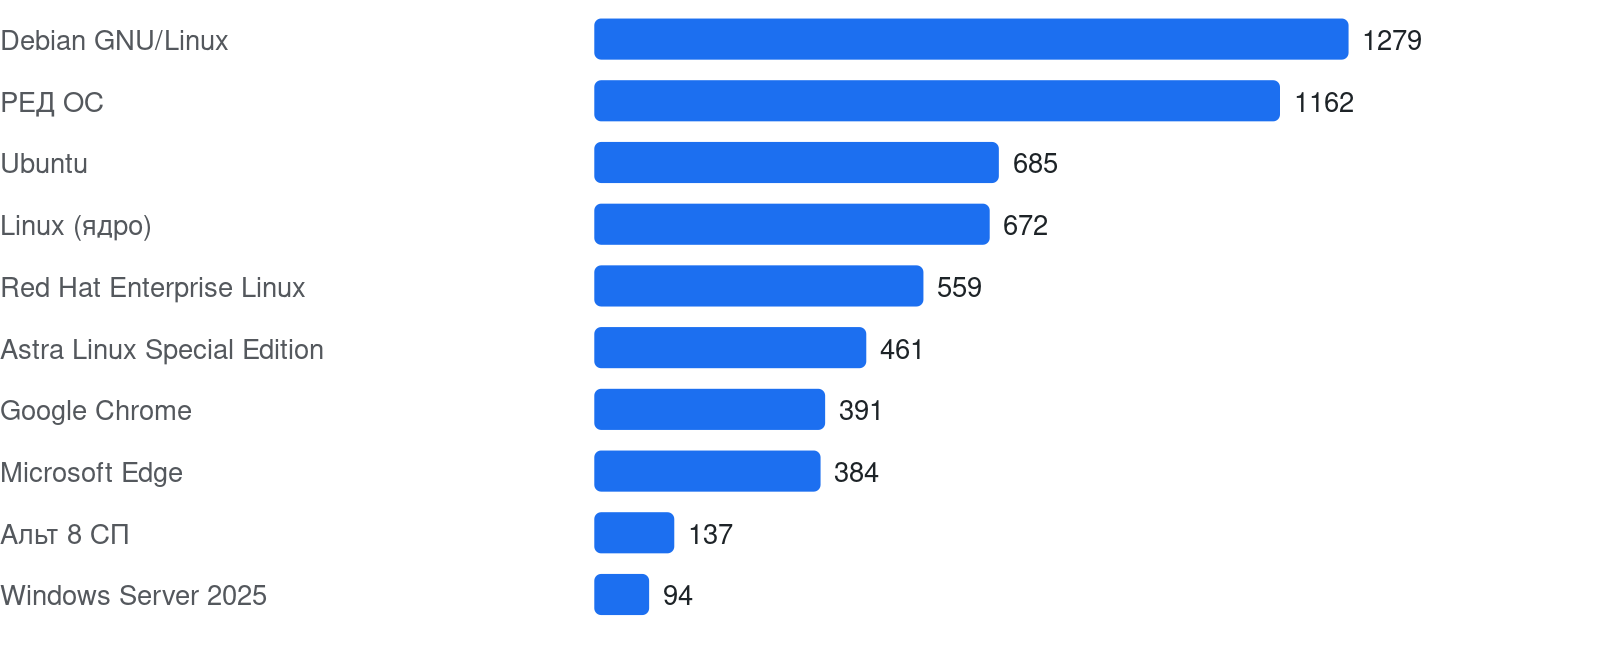
Самые опасные уязвимости месяца
Записи месяца с максимальной оценкой CVSS, по одной на продукт. При равной оценке выше стоят уязвимости с публичным эксплойтом и с зафиксированными случаями эксплуатации.
- BDU:2026-14208 — NetScaler ADC (Citrix Systems), CVSS 10,0, эксплойт в открытом доступе, зафиксированы случаи эксплуатации
- BDU:2026-14538 — Gitlab, CVSS 10,0, эксплойт в открытом доступе, зафиксированы случаи эксплуатации
- BDU:2026-14689 — SmarterMail (SmarterTools), CVSS 10,0, эксплойт в открытом доступе, зафиксированы случаи эксплуатации
- BDU:2026-14799 — Cisco Identity Services Engine, CVSS 10,0, эксплойт в открытом доступе, зафиксированы случаи эксплуатации
- BDU:2026-13266 — free5GC, CVSS 10,0, эксплойт в открытом доступе
Что показывают цифры
Доля критических уязвимостей выросла с 11% в августе 2026 года до 18% в сентябре 2026 года. Для распределения работ это означает, что критические записи следует поднимать в очереди обновлений: их доля в новом выпуске стала выше.
Доля уязвимостей, для которых существует эксплойт, выросла с 14% в августе 2026 года до 20% в сентябре 2026 года. При этом для 339 критических и высоких уязвимостей существует эксплойт — это 73% уязвимостей с эксплойтом, что усиливает приоритет их устранения. Для 139 уязвимостей нет информации об устранении; доля таких записей выросла с 1% в августе 2026 года до 6% в сентябре 2026 года. По ним обновления следует планировать с учётом проверки статуса устранения и оценки компенсирующих мер.
Методология
Источник данных — официальная выгрузка БДУ ФСТЭК России, срез на 01.11.2026. Одна запись БДУ соответствует одной уязвимости. Учитываются записи, опубликованные ФСТЭК в отчётном периоде. У части записей регулятор дату публикации не приводит, для них периодом считается месяц выявления уязвимости. Отклонённые регулятором записи не учитываются. БДУ пополняется в том числе задним числом, поэтому итоговые цифры периода могут уточняться — уточнения мы показываем в следующем выпуске. Карточки всех уязвимостей доступны в разделе «Уязвимости».

