


















Статистика уязвимостей за октябрь 2026 года по данным БДУ ФСТЭК: 2011 новых записей
За октябрь 2026 года в банк данных угроз безопасности информации (БДУ) ФСТЭК России внесено 2011 новых уязвимостей. Из них 294 уязвимости (15%) имеют критический уровень опасности, ещё 886 (44%) — высокий. CISOCLUB ежемесячно готовит статистику по собственной базе, синхронизированной с БДУ.
Как минимум для каждой шестой уязвимости месяца уже известен эксплойт.
Распределение по уровню опасности
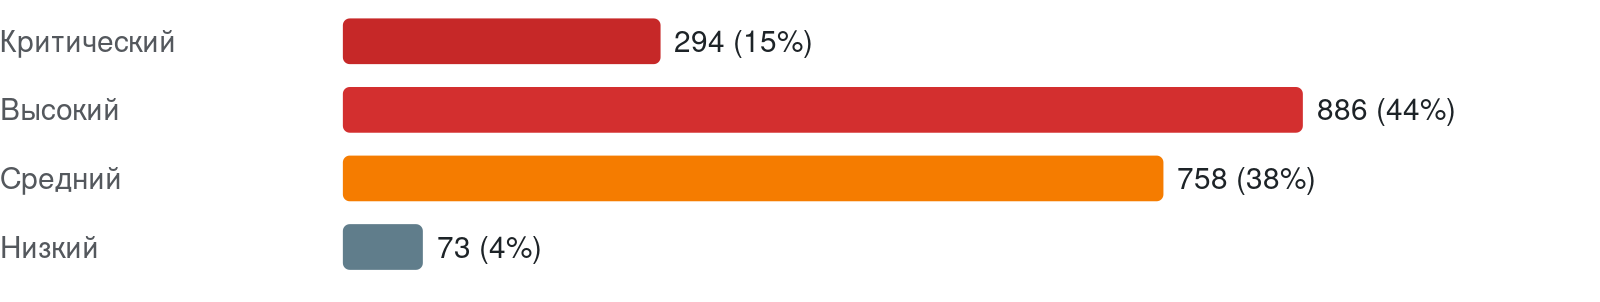
Средний балл CVSS за месяц 7,1, медианный 7,5 (оценка указана для всех записей). Для 397 уязвимостей (20%) известен эксплойт, в том числе для 371 он опубликован в открытом доступе. По 23 уязвимостям зафиксированы случаи эксплуатации, у 16 (1%) на дату среза нет информации об устранении.
Динамика по месяцам
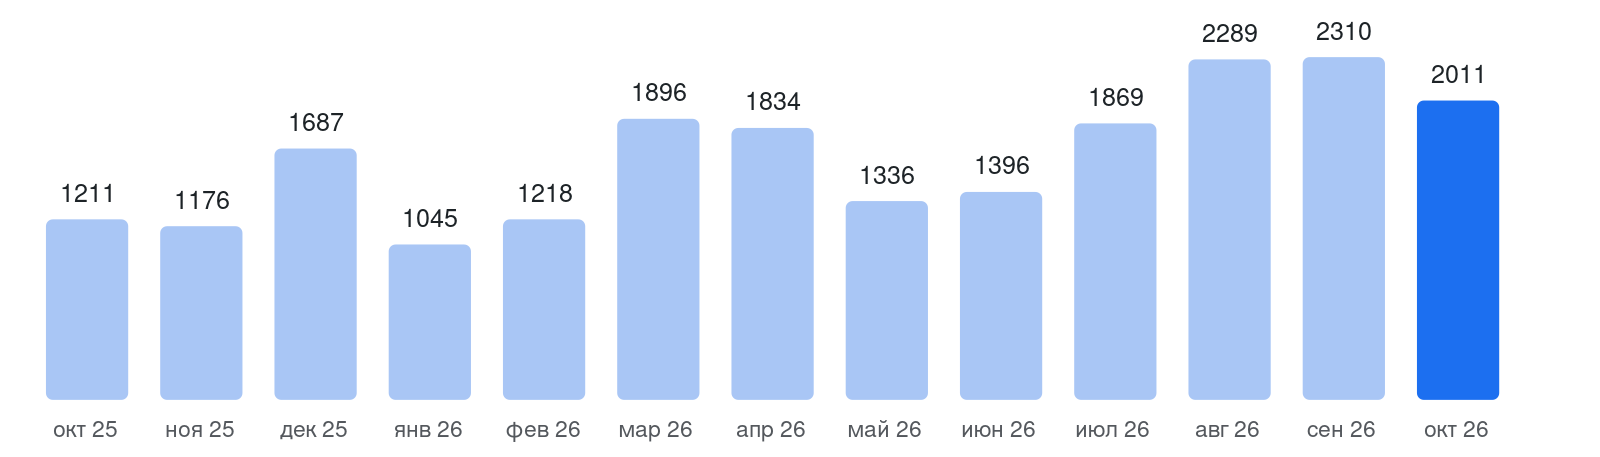
Уточнение прошлого выпуска: за сентябрь 2026 года ФСТЭК дополнительно внесла задним числом 5 записей — на момент прошлого среза их насчитывалось 2305.
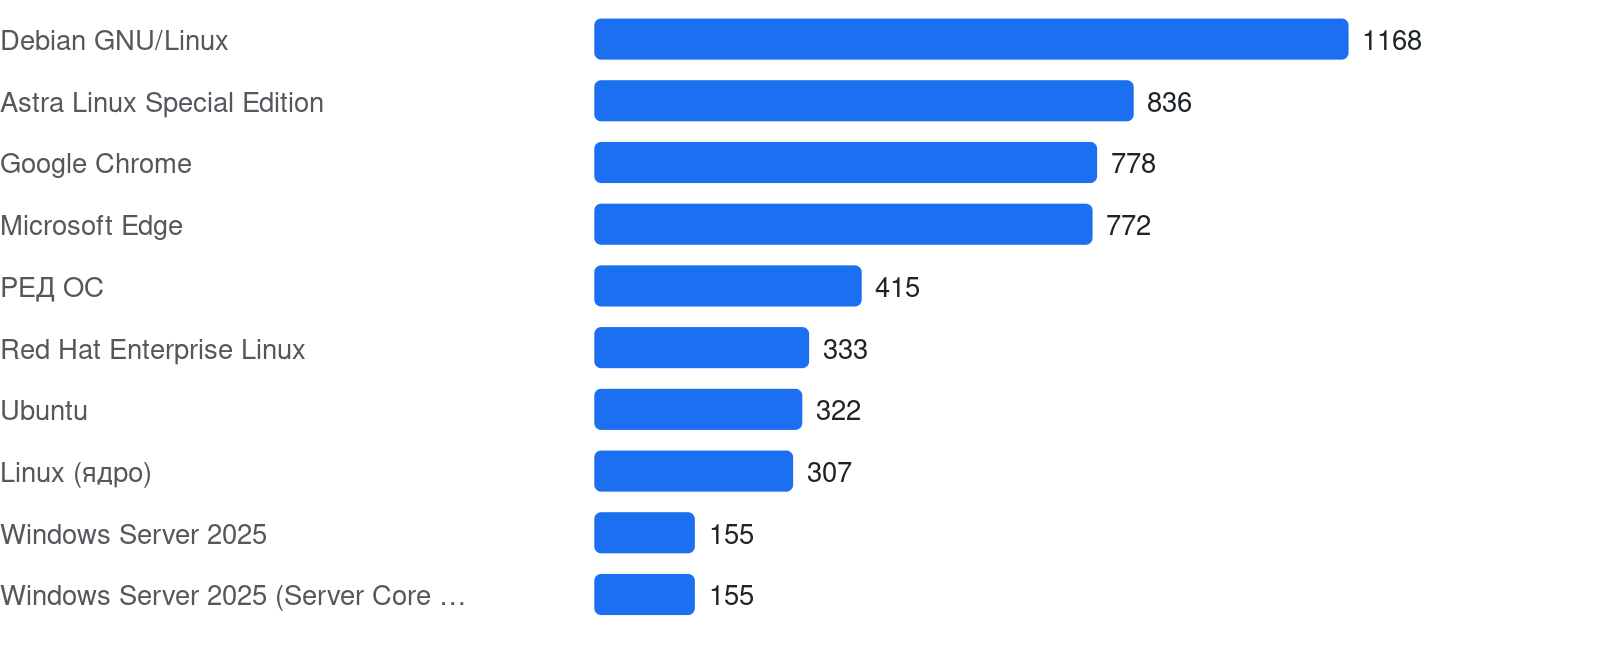
Какое ПО чаще всего фигурирует в записях месяца
Самые опасные уязвимости месяца
Пять записей месяца с максимальной оценкой CVSS; при равной оценке выше стоят уязвимости с публичным эксплойтом.
- BDU:2026-16180 — SMA 1000 (CVSS 10, эксплойт в открытом доступе)
- BDU:2026-16522 — Netcore NR268 (CVSS 10, эксплойт в открытом доступе)
- BDU:2026-16567 — Gitlab (CVSS 10, эксплойт в открытом доступе)
- BDU:2026-16615 — E1700 (CVSS 10, эксплойт в открытом доступе)
- BDU:2026-16620 — DIR-868L (CVSS 10, эксплойт в открытом доступе)
Что показывают цифры
В октябре 2026 года критические и высокие уязвимости составили 59% новых записей, поэтому приоритет обновлениям следует задавать прежде всего по уровню опасности. Для 397 уязвимостей существует эксплойт — это 20% новых записей; наличие эксплойта нужно учитывать как отдельный критерий, не складывая группы с критическими и высокими: данные не показывают их пересечение. Для 23 уязвимостей зафиксированы инциденты — такие записи также следует проверять в первую очередь.
Доля уязвимостей, для которых нет информации об устранении, снизилась с 6% в сентябре 2026 года до 1% в октябре 2026 года; таких уязвимостей 16. Этот признак теперь реже выделяет запись сам по себе и не должен вытеснять из очереди уязвимости высокого уровня или с существующим эксплойтом. Отсутствие информации об устранении — основание уточнить статус обновления, но не вывод о том, что обновления нет.
Методология
Источник данных — официальная выгрузка БДУ ФСТЭК России, срез на 01.11.2026. Одна запись БДУ соответствует одной уязвимости. Учитываются записи, опубликованные ФСТЭК в отчётном периоде. У части записей регулятор дату публикации не приводит, для них периодом считается месяц выявления уязвимости. Отклонённые регулятором записи не учитываются. БДУ пополняется в том числе задним числом, поэтому итоговые цифры периода могут уточняться — уточнения мы показываем в следующем выпуске. Карточки всех уязвимостей доступны в разделе «Уязвимости».

