





Статистика уязвимостей за первое полугодие 2026 года по данным БДУ ФСТЭК: 8702 новые записи
За первое полугодие 2026 года в банк данных угроз безопасности информации (БДУ) ФСТЭК России внесены 8702 новые уязвимости. Из них 777 уязвимостей (9%) имеют критический уровень опасности, ещё 3656 (42%) — высокий. CISOCLUB каждое полугодие готовит статистику по собственной базе, синхронизированной с БДУ.
Как минимум для каждой пятой уязвимости полугодия уже известен эксплойт.
Распределение по уровню опасности
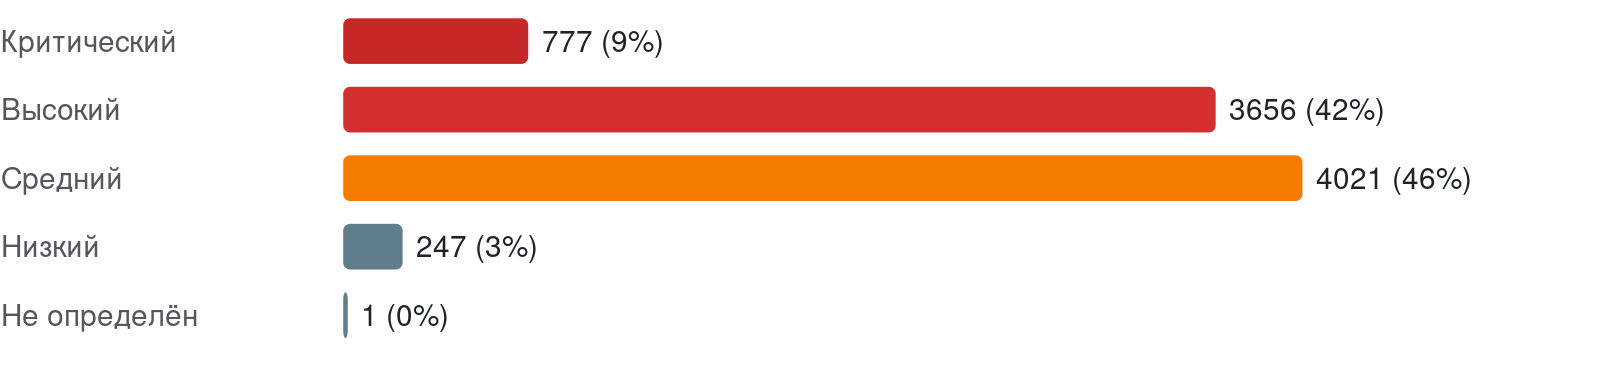
Средний балл CVSS за полугодие 6,8, медианный 7 (оценка указана для 8701 из 8702 записей). Для 1940 уязвимостей (22%) известен эксплойт, в том числе для 1559 он опубликован в открытом доступе. По 122 уязвимостям зафиксированы случаи эксплуатации, у 720 (8%) на дату среза нет информации об устранении.
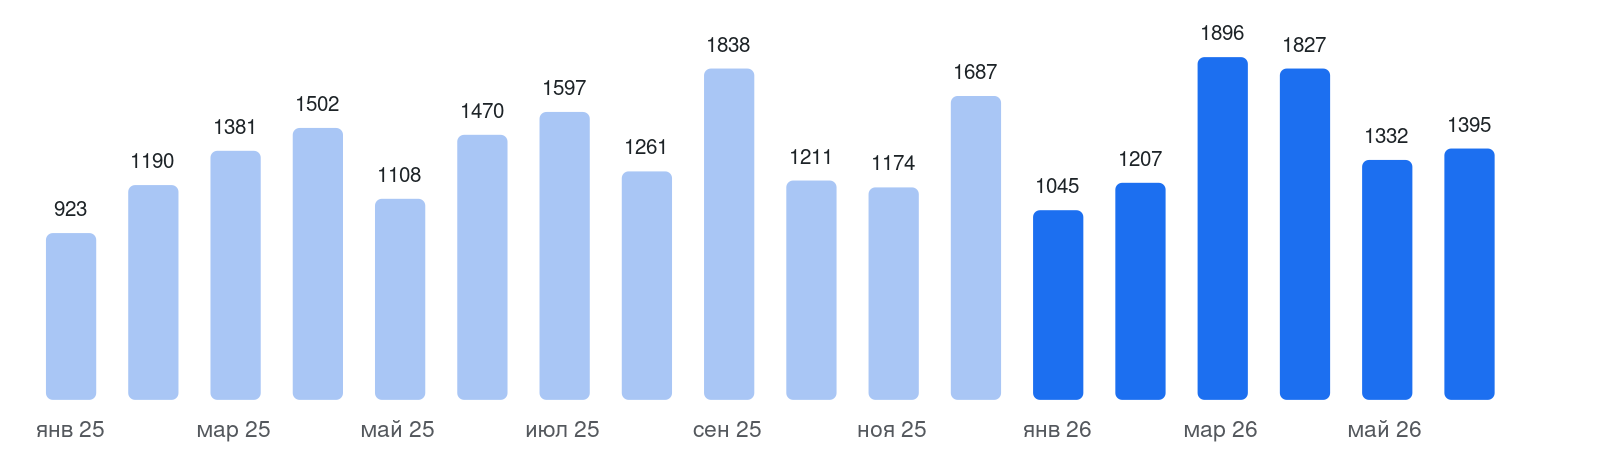
Динамика по месяцам
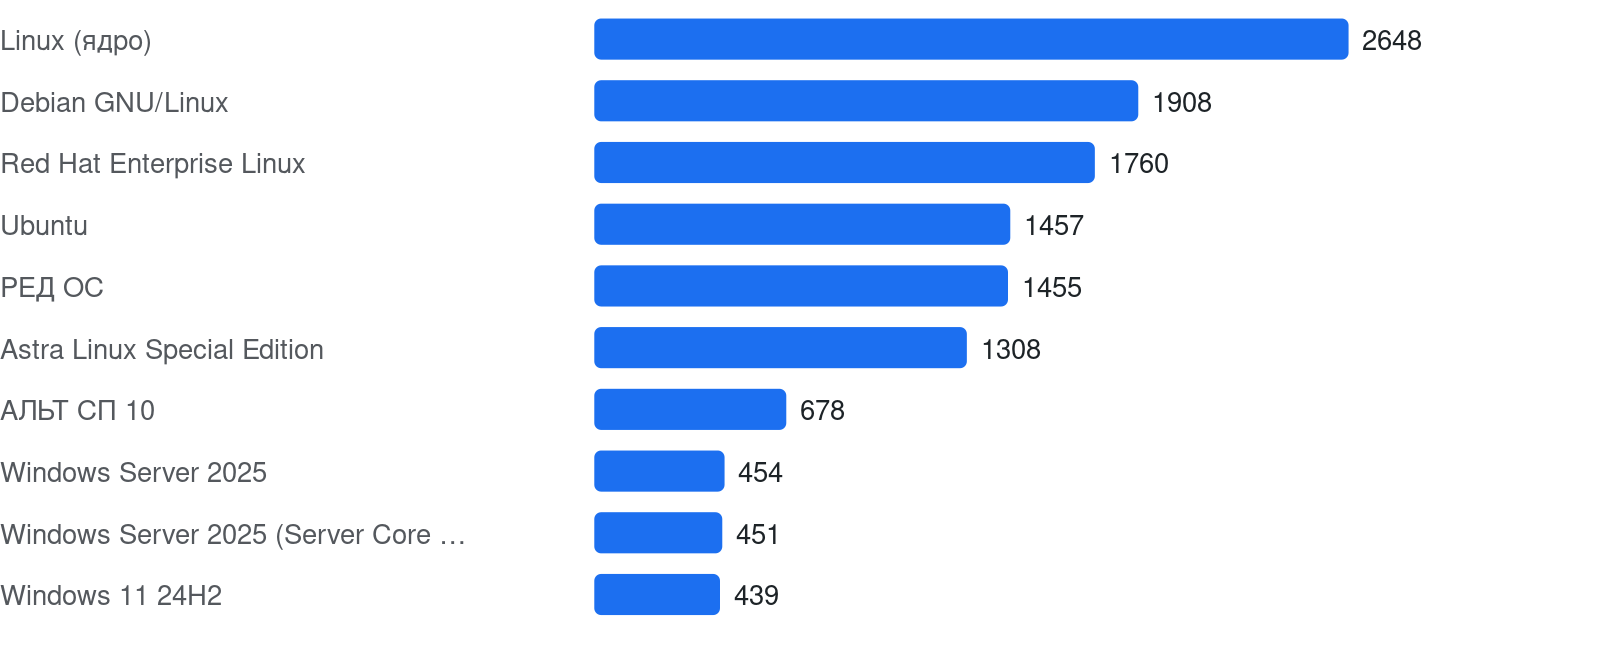
Какое ПО чаще всего фигурирует в записях полугодия
Самые опасные уязвимости полугодия
Пять записей полугодия с максимальной оценкой CVSS; при равной оценке выше стоят уязвимости с публичным эксплойтом.
- BDU:2026-00004 — Caldera Graphics (CVSS 10, эксплойт в открытом доступе)
- BDU:2026-00126 — N8n (CVSS 10, эксплойт в открытом доступе)
- BDU:2026-00253 — UniFi Access (CVSS 10, эксплойт в открытом доступе)
- BDU:2026-00290 — IPS Community Suite (CVSS 10, эксплойт в открытом доступе)
- BDU:2026-00664 — HTTP Server (CVSS 10, эксплойт в открытом доступе)
Что показывают цифры
За первое полугодие 2026 года в БДУ внесено 8702 новые уязвимости; критические и высокие составляют 51%. Для приоритизации этот показатель нужно рассматривать вместе с данными об эксплуатации: публичный эксплойт существует для 1559 уязвимостей, всего с эксплойтом — 1940 (22%). Эти признаки задают основания для первоочередной проверки по реестру используемых систем, но агрегированные данные не показывают, какие уязвимости одновременно относятся к нескольким категориям.
Зафиксированные инциденты связаны со 122 уязвимостями, а по 720 нет информации об устранении: их статус следует проверять отдельно, не трактуя отсутствие сведений как отсутствие патча. В перечне ПО по числу уязвимостей лидирует Linux (2648), далее идут Debian GNU/Linux (1908) и Red Hat Enterprise Linux (1760). Сверка этих записей с установленным ПО поможет определить, какие системы проверять в первую очередь; затем приоритет обновлений следует уточнять по наличию эксплойта и инцидентов.
Методология
Источник данных — официальная выгрузка БДУ ФСТЭК России, срез на 29.09.2026. Одна запись БДУ соответствует одной уязвимости. Учитываются записи, опубликованные ФСТЭК в отчётном периоде. У части записей регулятор дату публикации не приводит, для них периодом считается месяц выявления уязвимости. Отклонённые регулятором записи не учитываются. БДУ пополняется в том числе задним числом, поэтому итоговые цифры периода могут уточняться — уточнения мы показываем в следующем выпуске. Карточки всех уязвимостей доступны в разделе «Уязвимости».

