VoidZero выпустила Vite+ 1.0 — первую стабильную версию открытого набора инструментов для разработки на JavaScript с поддержкой GitLab CI/CD.
Docker исправила уязвимость Docker Hub, позволявшую злоумышленникам публиковать и удалять чужие образы из-за ошибки при переносе токенов доступа.
Docker показала, как Claude из обычного контейнера нашёл секрет на хосте, и представила облачные песочницы Cloud Sandboxes для ИИ-агентов.
Эксплойт для CVE-2026-80521 даёт из контейнера права root на хосте, а Ubuntu ещё не выпустила исправленное ядро.
Российские компании переносят артефактории после урезания лимитов, чтобы зарубежные сбои не срывали релизы.
Хакеры взломали облако Еврокомиссии и похитили данные 29 организаций ЕС.
Эксперты Trend Micro раскрыли атаки на Docker API через Tor для скрытого развертывания криптомайнеров.
Обзор уязвимостей (24-30 июля): еженедельный дайджест CISOCLUB.
Обзор сканера уязвимостей Trivy для Docker-контейнеров — обнаружение уязвимостей пакетов ОС и зависимостей приложений.
Поиск уязвимостей в Docker-образах с помощью Snyk: сканирование контейнеров и автоматическое исправление.
С 2017 года количество вредоносных программ, написанных на Go, увеличилось на 2000%: подробности в материале CISOCLUB.
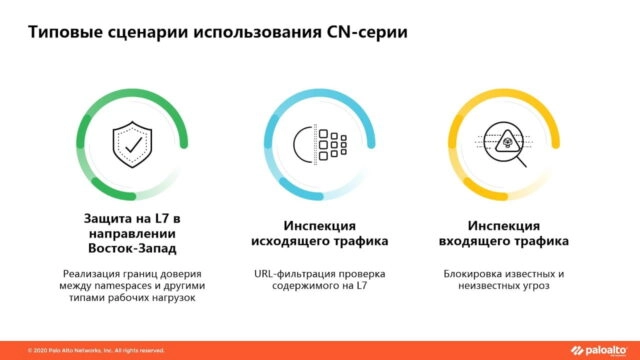
Вебинар о защите контейнерных сред с помощью Palo Alto NGFW CN-серии и Prisma Cloud Compute.
NGFW CN-серии для защиты контейнеров Kubernetes и Docker — первый в индустрии
Хакеры пользуются легальным инструментом для получения доступа к платформам Docker и Kubernetes: подробности в материале CISOCLUB.
Создание среды пентестинга на Docker: WPScan, SQLMap, Metasploit и другие инструменты в контейнерах.