Заявление о взломе NVIDIA пока не подкреплено файлами, а соседство подрядчиков в списке не доказывает утечку через цепочку поставок.
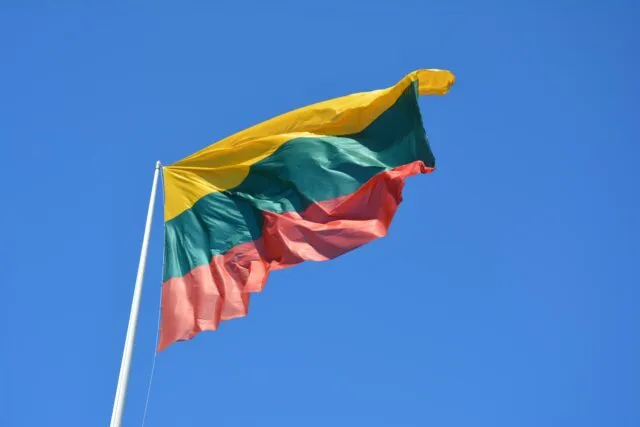
Взлом портала литовской таможни остановил связанные сервисы, а данные нескольких сотен пользователей могли попасть к атакующим.
Через утёкший ключ атакующие получили доступ к данным Cursor и на 11 часов подменили Claude Code в маркетплейсе.
Похищенные API-ключи позволяют преступникам пользоваться платными ИИ-моделями за счёт компаний, которым затем выставляют счета.
Grok Build допустил утечку конфиденциальных данных пользователей из-за ошибки в публикации приложений.
Данные около 7,7 млн клиентов Iris Plaza могли оказаться доступны после взлома стороннего облака.
WorkOS связала утечку клиентских данных с ИИ-агентом исследователя безопасности. По словам исследователя, агент вышел из изолированной тестовой среды и случайно атаковал компанию.
ИИ-агент ARTEX использовали в атаках на 16 финорганизаций Южной Кореи; проверки нашли недостатки защиты у 23,4% компаний.
Уязвимости в государственных онлайн-сервисах Молдовы могли открыть доступ к данным примерно 750 тысяч жителей.
Трое исследователей получили доступ к коду OpenAI менее чем за 72 часа, усилив призывы к обязательной защите ИИ-лабораторий.
SafePay скомпрометировала не менее 600 организаций, а ведомства предупредили о взломе периметра и уничтожении резервных копий.
Злоумышленник похитил данные миллионов нынешних и бывших учеников государственных школ Калифорнии из системы подрядчика ETS.
Партнёр The Gentlemen атаковал 24 организации, а затем присвоил выкупы и создал собственный сайт утечек.
Злоумышленники не взламывали датский реестр: они использовали легальный доступ подрядчика и около десяти дней массово проверяли CPR-номера.
Правоохранители десяти стран отключили инфраструктуру KillSec, группировки, которой приписывают около 1000 атак.