





Танкер с американским СПГ из-за предполагаемой хакерской атаки не довёз груз до Италии и развернулся
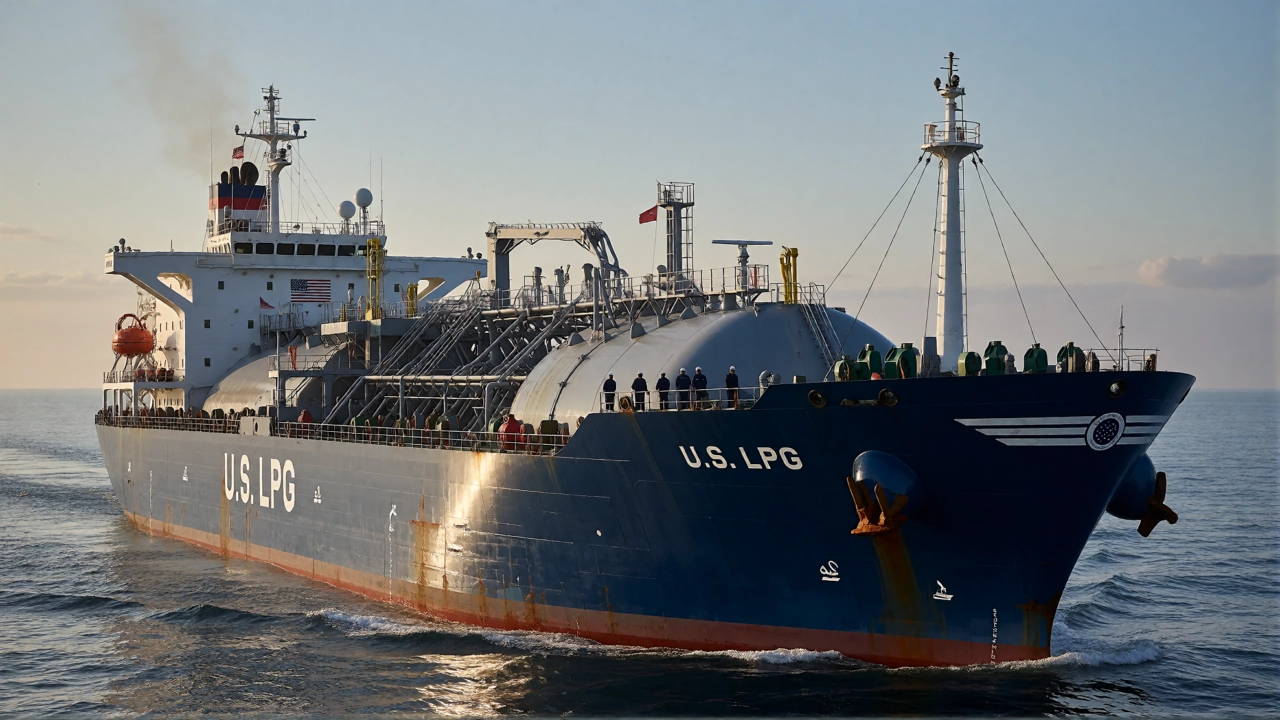
Танкер Vivit Africa LNG с грузом американского сжиженного газа не довёз топливо до Италии. Экипаж потерял доступ к части бортовых систем на подходе к Адриатике и заподозрил кибератаку, хотя официального подтверждения пока нет. Судно постояло у итальянского побережья без разгрузки и развернулось на запад вместе со всем грузом.
Груз объёмом 174 000 куб. м СПГ танкер забрал на терминале Cameron LNG в Луизиане и повёз через Атлантику. В начале сентября, уже на подступах к Адриатике, у судна начались проблемы с внутренними системами управления. Разгрузку на терминале Adriatic LNG под Ровиго пришлось отменить.
Бортовой сети танкера поплохело в районе систем, отвечающих за контроль параметров груза. Причину сбоя на месте установить не смогли.
На помощь судну одновременно подключились сразу несколько сторон:
- итальянская береговая охрана помогла с навигацией и предупредила другие суда держаться в стороне;
- капитан практически сразу доложил о неисправности бортовых систем;
- восстановлением занялись специалисты компании-оператора, а не экипаж;
- о случившемся сообщили в Korean Register, который выступает техническим консультантом судна.
Экипаж поспешил связать потерю доступа к системам с возможной кибератакой, но расследование продолжается, а данных о проникновении в сеть пока не появилось.
Интересно, что осторожность проявил и производитель части оборудования на борту. Vivit Africa LNG использует навигационные системы Kongsberg Maritime, а представитель компании заявил, что делать выводы о кибератаке пока рано.
Для российских импортёров СПГ и логистических компаний это тоже показательный кейс. Схожие уязвимости в судовых IT-системах встречаются на флотах вне зависимости от страны эксплуатации, поставщика оборудования или маршрута.
После сбоя Vivit Africa LNG какое-то время оставался у итальянского берега, не разгружаясь. Позже танкер развернулся в сторону западной части Средиземного моря, а груз остался на борту. Судоходные сервисы сначала фиксировали курс на испанский Альхесирас, а затем данные показали смену маршрута в сторону Гибралтара. Для рынка СПГ это ощутимая деталь. Даже банальная поломка систем управления грузом означает задержку поставки, смену маршрута и лишние расходы на перевозку.
Случай с Vivit Africa LNG оказался не единичным, а 3-м за месяц среди энергетических судов. В августе американская береговая охрана и ФБР поднялись на борт 2 танкеров, шедших к побережью США, после сообщений о возможной компрометации бортовых сетей.
2 эпизода касались разных судов:
- нефтяной танкер VL Prosperity, чью бортовую сеть, по данным американских властей, могли скомпрометировать иностранные злоумышленники, а Иран распространял свою версию о доступе к навигации и грузовым системам;
- газовоз Kohaku, чьи IT и операционные системы проверяли береговая охрана и ФБР, не найдя угроз для экипажа, потери устойчивости судна или экологического ущерба;
- ни один из 2 случаев не подтвердили как полноценный захват управления судном.
Американские ведомства сейчас следят почти за 20 судами по всему миру из-за потенциальных киберугроз. Береговая охрана, ФБР и Министерство внутренней безопасности координируют эту работу совместно. Обнаруженная активность не всегда означает полный захват контроля над судном, иногда фиксируют лишь признаки компрометации сети.
Уточняется, что рост зависимости флота от спутниковой связи и подключённых цифровых систем давно беспокоит отраслевых специалистов, а не только чиновников.
Растущую зависимость флота от цифровых систем подтверждают цифры:
- доля морских кибератак через подключённые к спутниковым каналам устройства выросла с 3% в 2024 году до 22% в 2025 году, по данным Cydome;
- США отслеживают почти 20 судов по всему миру из-за потенциальных киберугроз;
- к расследованию подключились сразу 3 ведомства, в том числе береговая охрана, ФБР и Министерство внутренней безопасности.
Чем больше оборудования на борту завязано в общую цифровую сеть, тем сложнее отличить обычную поломку от вмешательства извне. Цифровые системы теперь участвуют в навигации, работе двигателей, связи и операциях с грузом одновременно, поэтому любой сбой сразу вызывает вопросы у экипажа. Кибербезопасники давно предупреждали, что судовые IT-контуры проектировали для надёжности в открытом море, а не для отражения хакерских атак, и теперь эта разница даёт о себе знать на живых примерах, а не в теории.
Причину сбоя на Vivit Africa LNG пока не подтвердили. Итальянская береговая охрана не нашла источник неисправности, а Kongsberg Maritime не обнаружила оснований связывать её с атакой.
Пока открытыми остаются сразу несколько вопросов:
- была ли атака вообще, или всё дело в обычной поломке оборудования;
- сколько продлится техническое расследование Korean Register;
- куда в итоге доставят груз СПГ после смены маршрута;
- повлияет ли инцидент на доверие к цифровым системам управления на других танкерах.
Эксперты CISOCLUB заявили, что ситуация вокруг Vivit Africa LNG показательна для всей морской отрасли. По их мнению, цифровизация судов давно обогнала стандарты киберзащиты, из-за чего любой сбой чувствуют сразу и экипаж, и владельцы груза. Специалисты отметили, что спутниковые каналы связи остаются самым слабым звеном, поскольку патчи и обновления доходят туда с задержкой. Они обратили внимание на то, что совпадение 3 инцидентов за месяц само по себе настораживает даже без прямых доказательств атаки.
Для российских операторов и логистических компаний, работающих с СПГ и другими энергоресурсами, это повод пересмотреть протоколы киберзащиты на собственных судах уже сейчас, не дожидаясь итогов расследования. Специалисты в итоге спрогнозировали, что подобные случаи будут происходить чаще, пока производители судового оборудования не начнут закладывать защиту от кибератак на этапе проектирования, а не постфактум.
Ранее сообщалось, что ISACA представила отчёт «2026 State of Cyber», согласно которому 71% организаций ни разу не проводили учения на случай инцидентов с участием ИИ, а формальный playbook для таких ситуаций есть только у 3% компаний. Ещё 30% организаций пока даже не приступили к разработке подобных процедур. При этом компании уже активно внедряют алгоритмы, но не успевают подготовить инструкции на случай, если сами ИИ-инструменты станут источником проблем.

