Трансграничная передача персональных данных в 2026 году: что изменилось

Изображение: recraft
26 июля 2026 года вступили в силу изменения в статью 12 Федерального закона № 152-ФЗ. Они скорректировали порядок определения государств, обеспечивающих адекватную защиту прав субъектов персональных данных.
Изменение выглядит точечным, но влияет на практическую работу операторов. Теперь при подготовке трансграничной передачи нельзя исходить из того, что государство автоматически считается обеспечивающим адекватную защиту только потому, что оно является участником Конвенции Совета Европы о защите физических лиц при автоматизированной обработке персональных данных.
Основополагающим для определения порядка трансграничной передачи, предусмотренного статьей 12, становится включение государства в перечень, утверждаемый Роскомнадзором.
Компаниям, которые передают персональные данные иностранным контрагентам, используют зарубежные облачные сервисы или предоставляют доступ иностранным компаниям, специалистам и подрядчикам, необходимо пересмотреть прежнюю квалификацию таких операций.
Что считается трансграничной передачей
Трансграничная передача персональных данных — это передача персональных данных на территорию иностранного государства органу власти иностранного государства, иностранному физическому лицу или иностранному юридическому лицу.
На практике такая передача возникает не только при отправке отдельного файла иностранному контрагенту. Она может быть встроена в обычные цифровые процессы компании.
Например, признаки трансграничной передачи могут возникнуть, если:
- данные передаются иностранному облачному провайдеру или иному иностранному получателю в рамках использования зарубежного сервиса;
- иностранная компания получает доступ к сведениям в российской информационной системе;
- техническая поддержка иностранного поставщика получает возможность просматривать пользовательские данные;
- сведения передаются иностранному юридическому лицу группы компаний, партнеру или подрядчику;
- иностранному специалисту или сотруднику иностранной организации предоставляется доступ к корпоративной базе с персональными данными;
- сайт использует иностранные сервисы аналитики, обратной связи, рассылок или клиентской поддержки, которым фактически передаются персональные данные.
При этом само нахождение инфраструктуры за пределами России еще не является достаточным основанием для вывода о трансграничной передаче без анализа получателя и фактической схемы обработки.
Так же и нахождение сервера в России не всегда исключает трансграничную передачу. Если иностранное юридическое или физическое лицо получает персональные данные либо доступ к ним, необходимо анализировать фактическую модель взаимодействия, а не только физическое расположение базы.
Отдельно стоит оценивать удаленную работу сотрудников. Сам по себе факт нахождения работника российского юридического лица за границей не означает автоматически, что данные передаются иностранному получателю в смысле п. 11 ст. 3 152-ФЗ. Необходимо установить, кому именно предоставляются данные и в рамках какой организационной модели осуществляется доступ.
Обратная ситуация также требует проверки. Сам по себе иностранный разработчик программного обеспечения еще не означает, что ему передаются персональные данные. Важно установить, получает ли иностранное лицо доступ к информации и может ли фактически ее обрабатывать.
Что изменил Закон № 265-ФЗ
Поправки внесены Федеральным законом от 26 июля 2026 года № 265-ФЗ. Изменения статьи 12 Закона № 152-ФЗ вступили в силу со дня официального опубликования — 26 июля 2026 года.
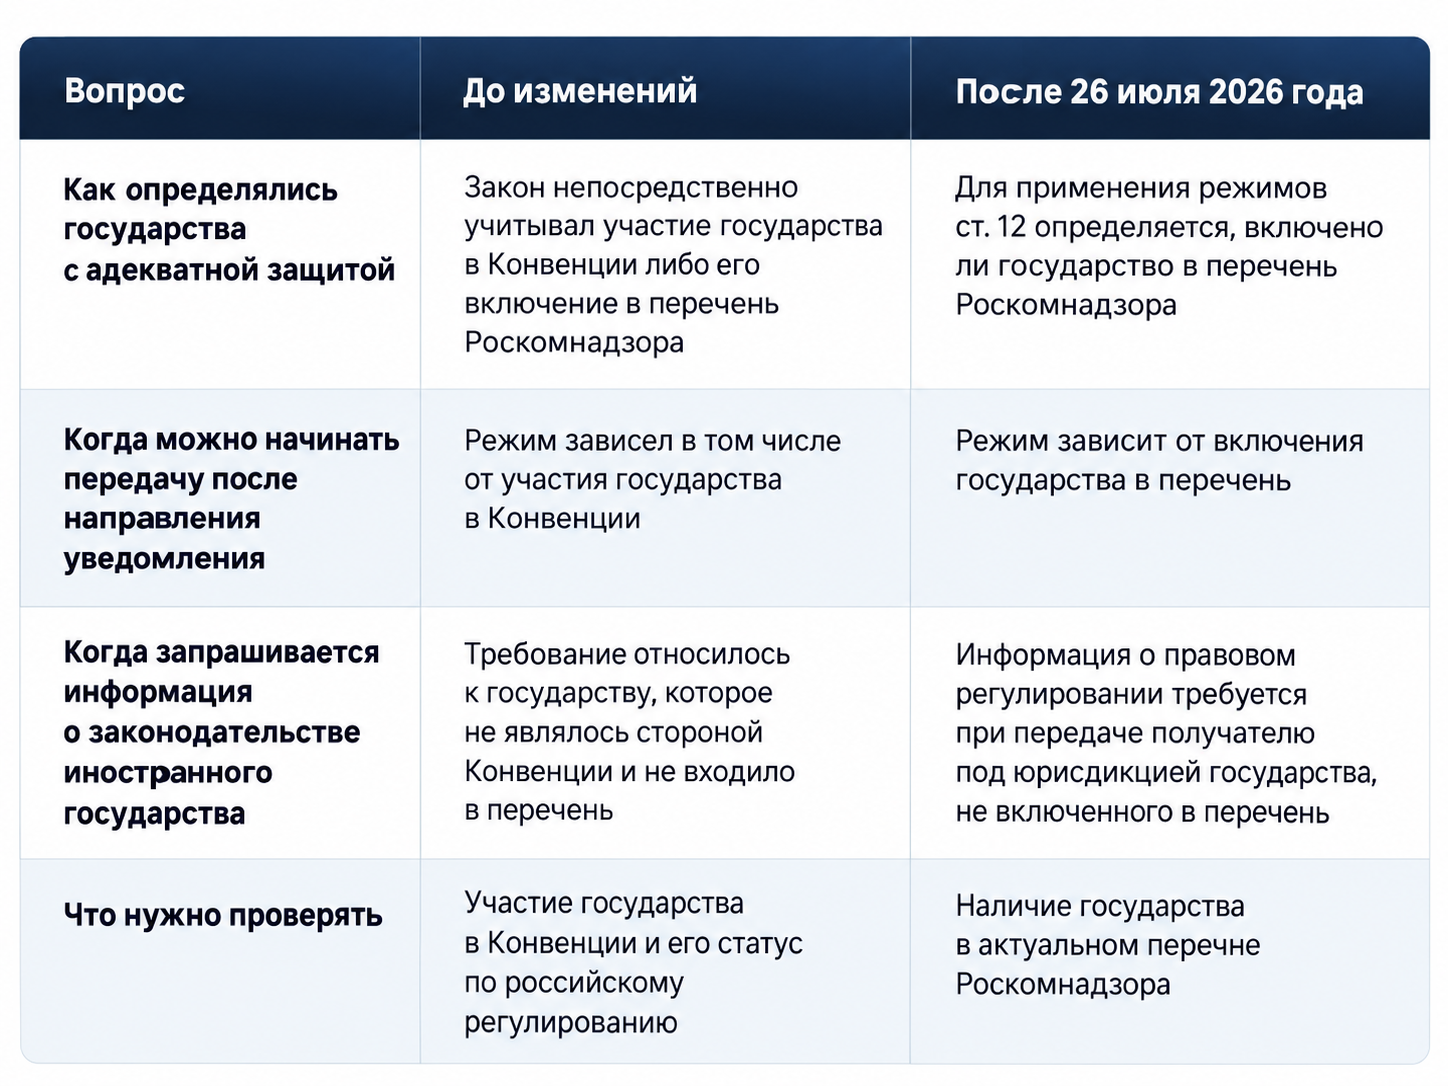
Ранее статья 12 отдельно учитывала государства — стороны Конвенции Совета Европы и другие государства, включенные Роскомнадзором в перечень стран, обеспечивающих адекватную защиту.
После принятия поправок участие государства в Конвенции больше не выступает самостоятельным основанием для применения соответствующего режима. Закон устанавливает единый критерий: в перечень включаются государства, в которых правовое регулирование в области персональных данных и применяемые меры по соблюдению принципов защиты, обеспечению конфиденциальности и безопасности ПДн соответствуют положениям Конвенции.
Изменения не отменили предварительное уведомление Роскомнадзора и не сделали передачу ПДн в государства из перечня безусловной. Оператору по-прежнему необходимо выполнить остальные требования статьи 12.
При этом включение государства в перечень Роскомнадзора напрямую влияет на порядок начала трансграничной передачи. В соответствии с частями 10 и 11 статьи 12 после направления уведомления оператор вправе начать трансграничную передачу на территорию государства, включенного в перечень, не дожидаясь истечения десяти рабочих дней. Передача может осуществляться до возможного принятия Роскомнадзором решения о ее запрещении или ограничении.
Какой перечень действует сейчас
Здесь есть важный переходный момент.
По состоянию на 29 сентября 2026 года действующим остается перечень, утвержденный приказом Роскомнадзора от 5 августа 2022 года № 128.
После принятия 265-ФЗ Роскомнадзор подготовил проект нового приказа, который должен утвердить новый перечень и признать приказ № 128 утратившим силу. Проект опубликован 31 июля 2026 года, но на дату подготовки материала еще не подписан и не вступил в силу.
Фактически содержательно в новом проекте почти ничего не изменилось. Единственное изменение — из перечня стран, обеспечивающих адекватный уровень защиты ПДн, убрали Украину.
Поэтому до вступления в силу нового приказа оператору необходимо ориентироваться на действующий перечень № 128. Одновременно важно отслеживать принятие нового перечня: после его вступления в силу квалификацию уже действующих передач потребуется сопоставить с новым составом государств.
Почему старую карту трансграничных передач нужно пересмотреть
Компания могла ранее определять режим передачи, ориентируясь в том числе на участие государства в Конвенции Совета Европы. После вступления поправок в силу такой оценки недостаточно.
Это не означает, что все ранее используемые иностранные сервисы автоматически стали запрещенными или что статус каждой страны уже изменился.
Если после изменения перечня государство, в которое уже осуществляется передача, перестанет входить в него, само по себе это не означает обязанности заново направлять уведомление только по этой причине.
Однако в соответствии с пунктом 2 части 5 статьи 12 оператору потребуется получить информацию о правовом регулировании в области персональных данных иностранного государства, под юрисдикцией которого находится получатель. Эти сведения необходимо иметь в распоряжении оператора, чтобы по запросу Роскомнадзора, предусмотренному частью 6 статьи 12, предоставить информацию, указанную в пунктах 1–3 части 5, в установленный срок.
Какие действия необходимо выполнить до передачи
Уведомление о намерении осуществлять трансграничную передачу направляется отдельно от общего уведомления об обработке персональных данных.
Но подача формы — не первый этап процедуры. До нее оператор должен определить фактическую схему передачи и получить предусмотренные законом сведения от иностранного получателя.
В общем виде работа выглядит так.
1. Выявить передачу
Необходимо определить:
- какие персональные данные передаются;
- кому они становятся доступны;
- на территорию какого государства осуществляется передача;
- для какой цели проводится дальнейшая обработка.
На этом этапе важно отделить трансграничную передачу от ситуаций, в которых иностранный сервис формально присутствует в технологической цепочке, но иностранное лицо не получает персональные данные.
2. Установить получателя
Получателем может быть орган власти иностранного государства, иностранное юридическое или иностранное физическое лицо.
Оператору потребуется получить предусмотренные законом сведения о соответствующем получателе: его наименование либо ФИО, номера контактных телефонов, почтовый адрес и адрес электронной почты.
Если фактическую обработку получают несколько иностранных лиц, в том числе последующие поставщики или субподрядчики, необходимо определить всю релевантную цепочку получателей и установить, кому именно становятся доступны передаваемые данные.
3. Проверить государство
Нужно установить, включено ли соответствующее государство в действующий перечень стран, обеспечивающих адекватную защиту прав субъектов персональных данных.
После изменений 2026 года нельзя заменять такую проверку только ссылкой на участие государства в международной конвенции.
До вступления в силу нового перечня Роскомнадзора проверка проводится по действующему приказу № 128.
4. Получить сведения от иностранного получателя
До подачи уведомления оператор обязан получить:
- сведения о мерах по защите передаваемых персональных данных;
- сведения об условиях прекращения их обработки;
- предусмотренные законом сведения о самом иностранном получателе.
Если получатель находится под юрисдикцией государства, не включенного в перечень Роскомнадзора, дополнительно необходимо получить информацию о правовом регулировании в области персональных данных этого государства.
Полученные сведения целесообразно закреплять не только в переписке, но и в договоре, приложении по защите данных, анкете иностранного получателя или другом документе, позволяющем подтвердить проведенную проверку.
5. Провести оценку
В уведомлении указывается дата проведения оператором оценки соблюдения иностранным получателем конфиденциальности персональных данных и обеспечения их безопасности при обработке.
Следовательно, получение сведений от иностранного контрагента и их оценка должны предшествовать уведомлению.
Закон не устанавливает отдельную обязательную форму документа с результатом такой оценки. Однако на практике выводы анализа целесообразно фиксировать: это позволяет подтвердить, какие сведения были рассмотрены и на каком основании оператор пришел к выводу о возможности передачи.
6. Направить уведомление
В уведомлении указываются:
- сведения об операторе;
- дата и номер ранее поданного уведомления о намерении осуществлять обработку ПДн
- сведения об ответственном за организацию обработки ПДн;
- правовое основание и цель трансграничной передачи и дальнейшей обработки;
- категории и перечень передаваемых ПДн;
- категории субъектов ПДн;
- перечень иностранных государств;
- дата проведения оценки иностранного получателя.
Уведомление направляется отдельно от уведомления об обработке персональных данных по статье 22.
Если меняются сведения, которые должны содержаться именно в трансграничном уведомлении, оператору необходимо проверить необходимость направления актуализированного уведомления до начала измененного процесса передачи. Правила рассмотрения таких уведомлений прямо предусматривают ситуацию, когда оператор направляет уведомление взамен ранее поданного: вновь поступившее уведомление рассматривается в установленном порядке, а прежнее — нет.
Если одновременно изменились сведения, содержащиеся в общем уведомлении об обработке ПДн по статье 22, их необходимо актуализировать отдельно в порядке, предусмотренном этой статьей.
Если нужно независимо проверить маршрут трансграничной передачи, состав иностранных получателей и комплект сведений до направления уведомления, задачу можно обсудить со специалистами Б-152.
Когда передачу можно начинать
После направления уведомления дальнейший порядок зависит от статуса государства.
Если государство включено в перечень стран, обеспечивающих адекватную защиту, оператор вправе начать трансграничную передачу после направления уведомления — до возможного принятия Роскомнадзором решения о ее запрещении или ограничении.
Если государство не входит в перечень, оператор до истечения установленного законом срока рассмотрения уведомления не вправе начинать передачу.
Решение Роскомнадзора, предусмотренное частью 8 статьи 12, принимается в течение десяти рабочих дней с даты поступления уведомления.
Если Роскомнадзор запросит предусмотренные частью 5 статьи 12 дополнительные сведения, рассмотрение уведомления приостанавливается до их предоставления оператором.
Исключение предусмотрено для случая, когда трансграничная передача необходима для защиты жизни, здоровья или иных жизненно важных интересов субъекта персональных данных или других лиц.
Именно поэтому государство назначения и фактического получателя необходимо определить до запуска нового трансграничного процесса.
Актуальный порядок закреплен в статье 12 Закона № 152-ФЗ.
Уведомление не легализует передачу автоматически
Направление уведомления в Роскомнадзор не является самостоятельным правовым основанием обработки и передачи персональных данных.
Оператору необходимо отдельно проверить:
- имеется ли основание для первоначальной обработки данных;
- вправе ли он передавать сведения конкретному получателю;
- соответствует ли передача заявленной цели;
- выполнены ли применимые требования к информированию субъекта;
- требуется ли согласие и, если требуется, отвечает ли оно требованиям закона;
- правильно ли оформлено поручение на обработку, если оно используется;
- соблюдаются ли требования локализации.
Например, если данные передаются иностранному подрядчику для обработки по поручению российского оператора, условия поручения должны соответствовать требованиям части 3 статьи 6 152-ФЗ.
Само уведомление Роскомнадзора отсутствие обязательных условий поручения не компенсирует.
Поэтому рассматривать трансграничную передачу только как отдельную форму для регулятора — методологическая ошибка. Она является частью общего процесса обработки персональных данных.
Локализация и трансграничная передача — разные требования
Требования локализации и правила трансграничной передачи регулируют разные аспекты обработки.
С 1 июля 2025 года при сборе персональных данных граждан Российской Федерации, в том числе через интернет, запись, систематизация, накопление, хранение, уточнение и извлечение таких данных с использованием баз данных, находящихся за пределами России, не допускаются, кроме исключений, прямо предусмотренных частью 5 статьи 18 152-ФЗ.
При этом данная норма сама по себе не устанавливает общего запрета на последующую трансграничную передачу персональных данных, которые были предварительно собраны с использованием базы данных на территории России. Минцифры прямо обращало на это внимание в разъяснениях 2025 года.
Поэтому компания может одновременно столкнуться с двумя блоками требований:
- обеспечить соблюдение правил локализации при сборе ПДн граждан РФ;
- выполнить процедуру статьи 12 при последующей передаче иностранному получателю.
Нельзя считать, что наличие российской базы автоматически решает вопрос трансграничной передачи.
И наоборот, наличие уведомления по статье 12 не отменяет требований локализации.
Что делать с уже поданными уведомлениями
После изменений 2026 года оператору следует сопоставить ранее поданные сведения с фактическими процессами.
Если государство получателя перестало входить в перечень Роскомнадзора, повторно направлять уведомление только в связи с изменением статуса государства не требуется. При этом у оператора возникает обязанность получить информацию о правовом регулировании в области персональных данных соответствующего иностранного государства согласно пункту 2 части 5 статьи 12.
Эти сведения необходимо получить заранее, поскольку в соответствии с частью 6 статьи 12 Роскомнадзор вправе запросить информацию, указанную в пунктах 1–3 части 5, а оператор обязан предоставить ее в течение десяти рабочих дней с даты получения запроса.
Что произойдет, если Роскомнадзор запретит или ограничит передачу
Роскомнадзор может запретить или ограничить трансграничную передачу по основаниям, предусмотренным статьей 12 Закона № 152-ФЗ.
С даты принятия решения оператор обязан соблюдать установленный запрет или ограничение.
Кроме того, часть 14 статьи 12 предусматривает, что при принятии решения, указанного в части 8 или 12 статьи, оператор обязан обеспечить уничтожение иностранным получателем ранее переданных ему персональных данных.
Практически выполнить это требование сложно, если договор с иностранной компанией не предусматривает:
- прекращение обработки по указанию оператора;
- уничтожение переданных данных;
- подтверждение выполненного уничтожения;
- выполнение соответствующих действий привлеченными получателем лицами, если они также получили данные;
- предоставление информации о выполненных действиях.
Поэтому сведения об условиях прекращения иностранным получателем обработки передаваемых персональных данных необходимо получить до запуска передачи. Это не рекомендация, а обязанность оператора, прямо предусмотренная пунктом 1 части 5 статьи 12. На практике соответствующие условия целесообразно также закрепить в договоре или ином документе с иностранным получателем, чтобы оператор мог обеспечить прекращение обработки и уничтожение данных при возникновении такой обязанности.
После принятия решения Роскомнадзора оператор может столкнуться с ситуацией, когда используемый сервис технически не позволяет удалить необходимый массив либо не предоставляет достаточного подтверждения выполненных действий.
Типичные ошибки после изменений 2026 года
- Продолжать определять статус государства только по его участию в Конвенции Совета Европы. После 26 июля 2026 года для применения частей 5, 10 и 11 статьи 12 необходимо проверять наличие государства в перечне Роскомнадзора.
- Считать местонахождение основной базы единственным критерием трансграничной передачи. Необходимо анализировать иностранного получателя, предоставляемый ему доступ и фактический маршрут данных.
- Подавать уведомление до получения предусмотренной законом информации от иностранного получателя. Закон устанавливает обратную последовательность: сначала получение сведений и проведение оценки, затем уведомление.
- Считать уведомление самостоятельным правовым основанием. Оно выполняет регуляторную функцию, но не заменяет основание обработки, договорное поручение или согласие в тех случаях, когда оно требуется.
- Проверять процесс только при заключении договора. География обработки, иностранные получатели и состав задействованных поставщиков могут измениться уже во время использования сервиса.
- Считать опубликованный летом 2026 года проект нового перечня уже действующим документом. Пока новый приказ не вступил в силу, необходимо руководствоваться действующим перечнем.
Что компаниям стоит сделать сейчас
Первый шаг — провести инвентаризацию зарубежных сервисов, иностранных получателей и предоставляемых им доступов. Проверять следует не только договоры с иностранными компаниями, но и реальные информационные потоки.
После этого необходимо сверить каждое государство назначения с действующим перечнем Роскомнадзора.
Одновременно следует отслеживать принятие нового перечня, подготовленного после 265-ФЗ. После его вступления в силу действующие процессы придется повторно сопоставить уже с новым составом государств.
Для действующих передач нужно проверить:
- иностранного получателя;
- сведения, полученные от него до передачи;
- проведенную оценку;
- договорные условия;
- содержание поданного уведомления;
- выполнение требований локализации;
- актуальность внутренних документов.
Наконец, следует установить контроль изменений. Закупка нового облачного сервиса, подключение иностранной поддержки, смена зарубежного получателя или изменение инфраструктуры поставщика не должны происходить без повторной privacy-проверки.
Главное изменение 2026 года состоит в том, что закон изменил критерий, по которому государство включается в перечень и определяется режим начала трансграничной передачи.
При этом на дату подготовки материала новый перечень Роскомнадзора еще не вступил в силу. Поэтому сейчас задача оператора состоит из двух частей: проверить действующие процессы по актуальному перечню и быть готовым повторно оценить их после утверждения нового.
Если требуется сверить действующие трансграничные процессы после изменений 2026 года и определить, какие из них потребуют пересмотра после утверждения нового перечня Роскомнадзора, можно обратиться в Б-152.