В F6 назвали 10 самых распространенных мошеннических схем в Казахстане

изображение: grok
Компания F6, разработчик технологий для борьбы с киберпреступностью, проанализировала мошеннические схемы, нацеленные на жителей Республики Казахстан. Согласно исследованию аналитиков департамента защиты от цифровых рисков (Digital Risk Protection) компании F6, за год — с мая 2024 по май 2025 года — две команды злоумышленников заработали на схеме «Мамонт» с фейковой доставкой несуществующих товаров или оплатой аренды 679 млн тенге, совершив 15 650 денежных списаний. Также с начала 2024 года было выявлено как минимум 2783 мошеннических сайта по инвестициям. В большинстве схем для привлечения жертв активно эксплуатируются бренды известных компаний, что повышает доверие пользователей.
«Мамонт» наступает
Как и в России, в Казахстане одной из самых масштабных и давно используемых схем является «Мамонт». Она активно действует с 2019 года и распространяется на страны СНГ. Суть схемы в том, что злоумышленники размещают объявления о продаже товаров по заниженным ценам на досках объявлений, далее уводят жертву в мессенджер, где присылают ссылку на фишинговую страницу, сгенерированную в Telegram-боте. Мошенники выступают как в роли продавцов, так и в роли покупателей, утверждая, что оплата уже произведена, и заставляя жертву ввести данные карты для «получения средств». Помимо досок объявлений, схема используется также под видом сервисов доставки, банковских переводов и аренды недвижимости.
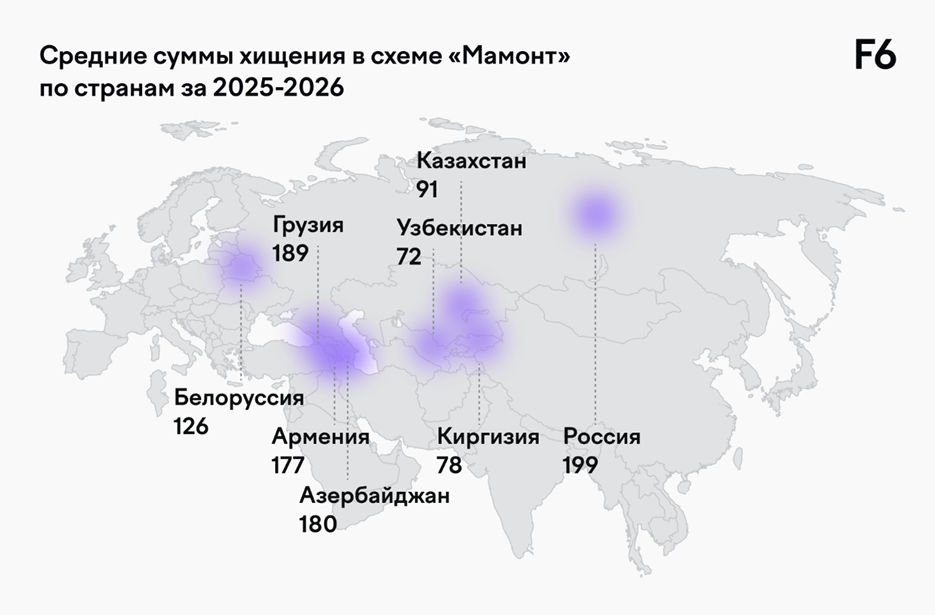
На сегодняшний день злоумышленники создали фишинговые ресурсы под 15 различных популярных площадок Казахстана. С мая 2024 по май 2025 года только две команды (всего насчитывается как минимум четыре), которые работают по данному направлению на Казахстан, заработали 679 млн тенге, совершив 15650 денежных списаний. За июнь-август 2026 года три команды украли 56 млн тенге.
FakeDate: свидание вслепую
Мошенники знакомятся с жертвами на дейтинг-сайтах, часто под женскими именами, и после короткого диалога предлагают сходить в кино, театр или на стендап. Чтобы жертва не успела ничего заподозрить, «девушка» говорит, что себе билет она уже взяла, а место рядом вот-вот купят. Ссылку на фишинговый сайт для покупки билетов злоумышленники генерируют в Telegram-боте, самостоятельно задавая город, адрес, цены и занятые места.
Инвестскам и красивые графики
Злоумышленники создают поддельные сайты, аккаунты в соцсетях и приложения, имитируя инвестиционные проекты и биржи. Первое время жертве показывают красивые графики роста капитала, а затем доходность активов начинает искусственно уменьшаться — и мошенники требуют нового пополнения. За привлечение жертвы, которая внесет депозит, партнерам платят в среднем $300.
Опросы и розыгрыши от имени банков
В мессенджерах и соцсетях распространяются сайты с предложением пройти опрос или поучаствовать в розыгрыше от имени банка и получить 10 000 000 тенге. После прохождения опроса жертве предлагают авторизоваться в личном кабинете банка, далее деньги со счета пропадают.
Угоны аккаунтов в Telegram и WhatsApp (мессенджер, принадлежит запрещённой в России и признанной экстремистской американской корпорации Meta)
Фишинг на мессенджеры бывает двух типов. В первом случае жертву привлекают розыгрышами от известных брендов внутри Telegram: бот запрашивает номер телефона и код подтверждения, после чего мошенники получают доступ к аккаунту.
Во втором — чаще всего со взломанного аккаунта человека распространяются отдельные фишинговые сайты, например, под видом голосования за дочь знакомого, где для участия предлагается авторизоваться в WhatsApp. Угнанные аккаунты используют для кражи денег у друзей и родственников, спама или перепродажи.
Скам-розыгрыши и лотереи
Жертве предлагают участвовать в розыгрыше призов от популярных брендов — выбрать 3 из 9 подарочных коробок или крутить рулетку. При попытке вывести выигрыш происходит «ошибка», и мошенники просят оплатить комиссию за перевод. После каждой оплаты появляется новая ошибка и требуется новое пополнение. В другом варианте жертве предлагают сразу получить денежный приз, но для этого нужно ввести банковские данные, включая CVV и код из СМС.
Фейковые компенсации
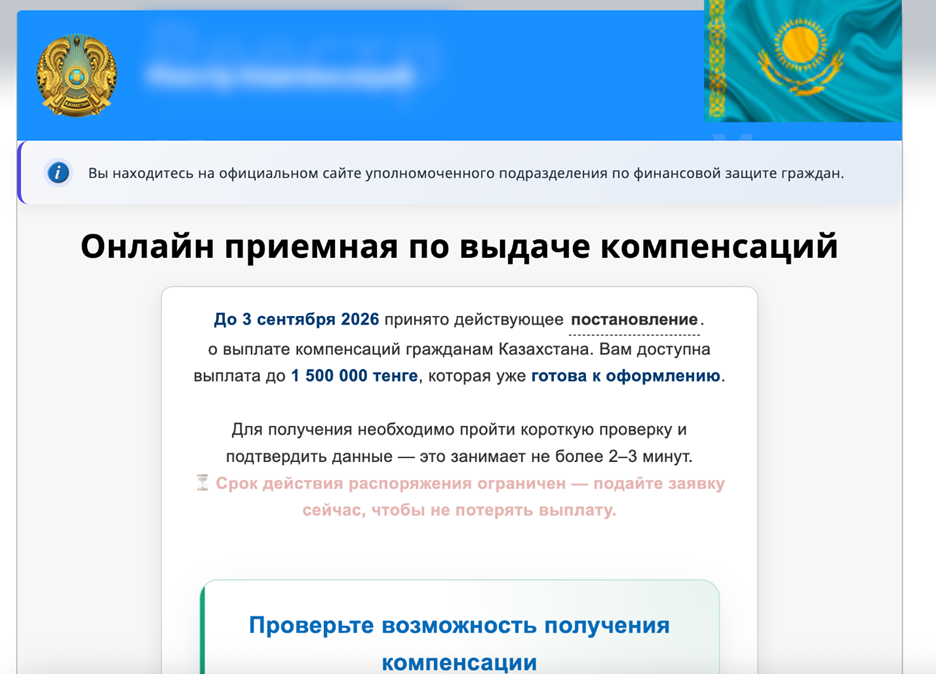
Схема похожа на фейковые розыгрыши. Жертв привлекают информацией о возможности получить социальную выплату от государства, но для ее получения предлагают заплатить комиссию. Ранее специалисты F6 обнаружили более 360 мошеннических доменов, работающих по подобной схеме в Узбекистане, Беларуси и Таджикистане.
Фишинг на почтовые компании
Жертва получает СМС или письмо о том, что на ее номер пришла посылка, но доставить ее не могут — например, из-за отсутствия адреса доставки. Далее жертву перенаправляют на мошеннический сайт, где предлагают ввести данные, после чего сообщают, что доставка не оплачена и посылка скоро уедет обратно. От жертвы требуют срочно оплатить доставку картой, в то время как самой посылки не существует.
Схема с iCloud
Мошенники блокируют iPhone жертвы, чтобы получить выкуп. Один из сценариев является ответвлением от FakeDate, где «девушка» просит зайти в ее iCloud, чтобы «выгрузить фотографии из iCloud». В других случаях мошенники от имени HR ищут сотрудников на удаленную работу, в случае заинтересованности жертве необходимо скачать приложение и войти с бизнес-аккаунта. Еще один вариант — покупка игровых аккаунтов или попытка скачать платные приложения бесплатно. Во всех случаях жертву просят зайти в чужой iCloud, после чего устройство блокируется. Сумма выкупа рассчитывается как цена б/у устройства на данный момент минус20–30%.
Криптодрейнеры
Криптодрейнер — вредоносное ПО, вшитое в мошеннический сайт для кражи криптовалюты. Злоумышленники предлагают подключить криптокошелек к такому сайту через официальное приложение или расширение, после чего снимают все или почти все со счетов. Популярные вариации: фейковый airdrop, «проверка криптокошелька» и «получение криптовалюты» от покупателя. Только одна из команд за июль 2026 года похитила более 129,5 млн тенге (240 000 долларов), средняя сумма хищения составила 6,88 млн тенге (12 744 доллара).
«Мы наблюдаем переход к более персонализированным и технически сложным атакам. Мошенники активно адаптируют свои схемы под местную аудиторию, используя доверие к государственным программам, банкам и известным брендам. Единственный способ защититься — внимательность к деталям: проверки доменов, отказ от перехода по сомнительным ссылкам и неразглашение личных данных», — Евгений Егоров, ведущий аналитик департамента защиты от цифровых рисков (Digital Risk Protection) компании F6.
Рекомендации специалистов F6 по защите от интернет-мошенничества
Обеспечение безопасности компаний и их клиентов в современной цифровой реальности требует согласованной работы государственных институтов и активного участия частного сектора, владеющего необходимыми данными и технологическими возможностями для раннего выявления и предупреждения угроз.
Для компаний такая работа может включать мониторинг внешнего цифрового периметра, выявление поддельных сайтов, аккаунтов, приложений и рекламных объявлений, а также принятие мер по оперативному реагированию на выявленные нарушения. Эти меры способствуют снижению рисков причинения ущерба пользователям и деловой репутации компаний.
- Проверяйте информацию об официальных сайтах организаций из финансового сектора на сайте Агентства Республики Казахстан по регулированию и развитию финансового рынка.
- На сайте нац.банка (НБРК) также есть реестр поставщиков платежных услуг.
- Не переходите по ссылкам из сомнительных сообщений в социальных сетях и мессенджерах.
- Если даже вам написал знакомый пользователь с просьбой проголосовать или поучаствовать в конкурсе — перепроверьте эту информацию по другому каналу связи.
- Никогда ни под каким предлогом не переводите деньги незнакомцам.
- Храните свою финансовую тайну: не сообщайте никому свои персональные данные, данные своей банковской карты, коды и пароли из смс.
- Не верьте обещаниям высокого гарантированного дохода за короткий срок. Помните, что инвестирование — всегда деятельность с повышенным риском, а реальная ожидаемая доходность будет значительно ниже той, которую обещают на сомнительных сайтах.
- Не переносите общение из чатов сервисов в мессенджеры.
- Включите все инструменты безопасности в мессенджерах, в том числе двухфакторную идентификацию и дополнительный пароль.
- Регулярно обновляйте браузеры до последних версий и устанавливайте обновления безопасности.
- Если вы понимаете, что ваша банковская карта скомпрометирована, сразу же заблокируйте ее, позвонив на горячую линию банка, или с использованием банковского приложения.
- Злоумышленники часто используют для создания фейковых сайтов созвучные известным брендам домены. Обращайте внимание на написание домена, а также дату его регистрации, используя Whois-сервисы.
- Если столкнулись с мошенничеством — рекомендуем обратиться с заявлением в правоохранительные органы.
Если вы обнаружили подозрительный сайт, отправьте ссылку или сообщение на платформу «Антифишинг». Специалисты F6 проверят информацию и передадут ее регуляторам для блокировки.