Веб-формы и маркетинговый стек: где CISO может потерять контроль над персональными данными
Форма обратной связи на сайте редко остается изолированным элементом. После отправки данные могут попасть в CRM, систему аналитики, сервис рассылок, облачную платформу или к внешнему подрядчику. В результате одна маркетинговая форма превращается в цепочку обработки, которую необходимо согласовать одновременно на уровне права, архитектуры и доступа.
Для CISO риск здесь возникает не только из-за неверно оформленного согласия. Проблема начинается, когда политика описывает одну схему обработки, маркетинг подключает другой сервис, данные фактически уходят третьему получателю, а ИБ узнает об изменении уже после запуска.
Поэтому контроль веб-форм с 2026 года имеет смысл строить вокруг полного маршрута данных: что собирается, на каком основании, куда передается, кто получает доступ и где заканчивается обработка.
Веб-форма — только точка входа в процесс обработки
Для маркетинговых задач компании собирают через сайты контакты, сведения о поведении пользователей, истории покупок, геолокацию и другие данные.
С точки зрения CISO первым объектом анализа должна быть не сама HTML-форма, а вся последующая цепочка:
веб-форма → сервер → CRM → аналитика → рассылка → подрядчики → хранение и удаление.
Уже на первом этапе нужно определить:
- какие сведения собираются;
- для какой цели;
- на каком основании;
- какие системы получают данные;
- кто имеет доступ;
- каким внешним сервисам данные передаются;
- где фактически расположена инфраструктура.
Если такой схемы нет, ИБ контролирует только видимую часть процесса.
Основание обработки должно быть связано с конкретной целью
Для сбора персональных данных требуется законное основание.
Если используется согласие, пользователь должен предоставлять его добровольно. Автоматически проставленная галочка не позволяет надежно подтвердить такое волеизъявление.
С 1 сентября 2025 года действует дополнительное требование: согласие на обработку ПДн должно оформляться отдельно от иной информации и документов, которые пользователь подтверждает или подписывает. Поэтому его нельзя включать в текст оферты или пользовательского соглашения как неотделимую часть подтверждаемого документа.
За нарушение требований к обработке ПДн по ч. 1 ст. 13.11 КоАП РФ для юридических лиц может применяться штраф до 300 000 рублей.
Для CISO существенна не только корректность интерфейса. Нужно понимать, какой процесс запускает каждое действие пользователя.
Регистрация личного кабинета, заказ товара, запрос расчета стоимости и подписка на рекламную рассылку могут иметь разные цели и основания. Нельзя считать, что одно действие автоматически легализует все последующие операции с данными.
Для распространения рекламы по сетям электросвязи необходимо предварительное согласие абонента или адресата в соответствии со ст. 18 Федерального закона № 38-ФЗ «О рекламе». При этом согласие на обработку ПДн, если оно используется как правовое основание, должно соответствовать требованиям ст. 9 152-ФЗ.
На практике согласие на получение рекламы целесообразно отделять от действия по отправке основной заявки, например с помощью отдельного непредустановленного чекбокса.
Поэтому при согласовании новой формы полезно задавать маркетингу не вопрос «есть ли чекбокс», а три других:
- Какая операция запускается после отправки формы?
- На каком основании выполняется каждая последующая обработка?
- Какие системы и получатели подключены к этой цепочке?
Так ИБ контролирует процесс, а не только внешний интерфейс.
Избыточный сбор данных — еще один источник расхождений
Количество полей в форме должно соответствовать цели обработки.
Если для подписки на новости достаточно адреса электронной почты, запрос дополнительных сведений требует отдельного обоснования цели.
Избыточный сбор данных также может квалифицироваться как нарушение ч. 1 ст. 13.11 КоАП РФ со штрафом для юридических лиц до 300 000 рублей.
Для CISO это означает, что change management маркетинговых форм должен учитывать не только технические изменения. Добавление нового поля меняет состав обрабатываемых ПДн и может потребовать пересмотра документации и связанных процессов.
Политика должна описывать фактическую архитектуру обработки
Политика обработки ПДн не должна существовать отдельно от реальной инфраструктуры.
В ней необходимо отразить цели обработки, категории и состав данных, категории субъектов, способы обработки, сроки обработки и хранения, а также порядок уничтожения.
Требования к содержанию политики закреплены в п. 2 ч. 1 ст. 18.1 152-ФЗ.
Практическая проблема возникает, когда документ создавался под одну архитектуру, а затем компания подключила новую CRM, внешний сервис аналитики, платформу рассылок или подрядчика.
Документ при этом формально существует, но реальный процесс уже изменился.
Для CISO хороший контрольный вопрос звучит так:
Можно ли по политике и связанным документам восстановить ту же схему обработки, которую покажет техническое обследование сайта и интеграций?
Если ответ отрицательный, проблема уже не только юридическая.
Когда нужно системно сопоставить документы, фактические процессы и используемые сервисы, такую задачу можно закрыть через аудит соответствия обработки персональных данных требованиям 152-ФЗ. Для CISO ценность здесь именно в сверке заявленной модели с тем, что реально работает в инфраструктуре.
Cookies и аналитика тоже должны находиться в контролируемом контуре
Cookies могут содержать уникальные идентификаторы и использоваться для отслеживания поведения пользователя. Если получаемые с их помощью сведения позволяют прямо или косвенно определить человека, соответствующий процесс необходимо учитывать при оценке обработки ПДн.
Российское законодательство не устанавливает универсальной обязательной формы cookie-баннера или требования во всех случаях предоставлять пользователю выбор между принятием и отклонением файлов cookie.
Однако обработка ПДн, в том числе получаемых с использованием cookie и веб-аналитики, должна иметь законное основание. Если таким основанием выступает согласие, оператору необходимо обеспечить его корректное получение и возможность подтвердить факт предоставления.
Поэтому важно проверить соответствие интерфейса фактической работе сайта. Например, если пользователю предлагается выбор относительно аналитических или рекламных инструментов, но соответствующая обработка начинается до получения необходимого согласия, заявленная и реальная модели расходятся.
Для ИБ практический вопрос шире самого баннера.
Нужно определить:
- какие скрипты выполняются на странице;
- какие идентификаторы создаются;
- какие данные получают аналитические сервисы;
- куда они передаются;
- какие сторонние платформы загружаются вместе со страницей.
Маркетинговый стек может меняться значительно быстрее корпоративной инфраструктуры. Новый счетчик, виджет или сервис A/B-тестирования часто подключается как небольшое изменение сайта, хотя фактически создает новый маршрут данных.
Поэтому добавление внешних скриптов желательно включать в тот же процесс согласования изменений, что и другие компоненты, влияющие на обработку ПДн.
Карта потоков должна включать маркетинговые и внешние сервисы
Отдельный блок контроля — локализация.
Для этого полезно составлять карту потоков данных: какие сведения, через какие сервисы и на какие зарубежные серверы передаются.
Для CISO такая карта нужна не только для privacy-комплаенса. Она позволяет понять, где маркетинговые процессы пересекают границы собственного технологического контура.
На практике нужно проследить путь от момента ввода информации пользователем до систем дальнейшей обработки:
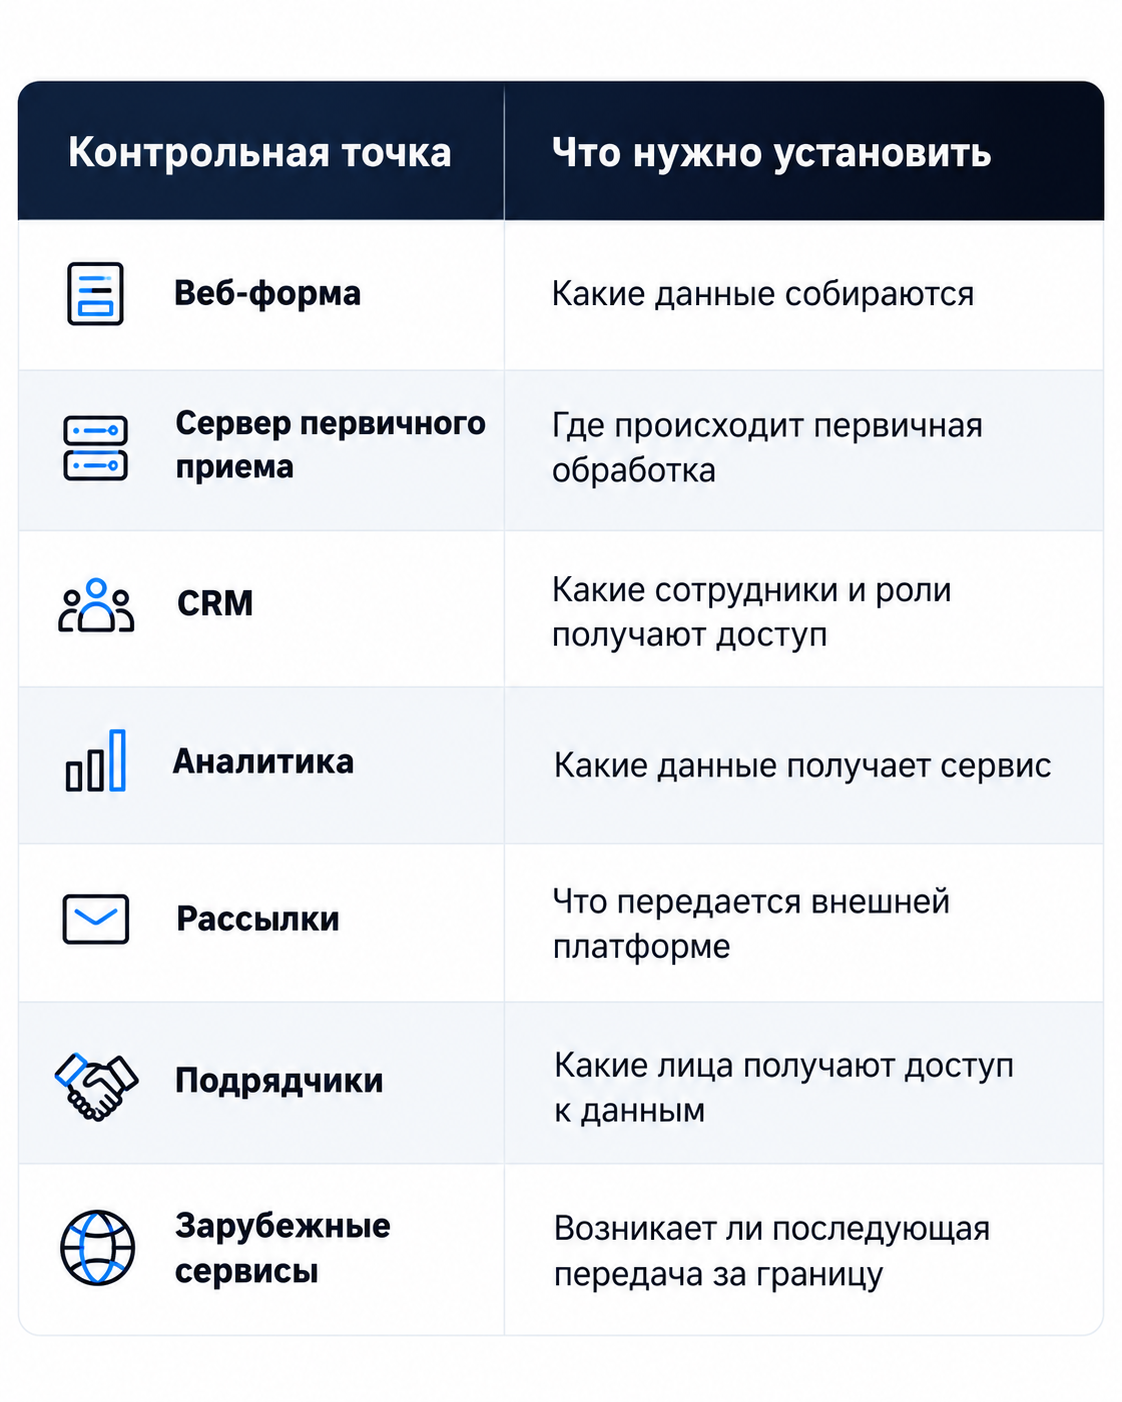
При сборе персональных данных граждан РФ запись, систематизация, накопление, хранение, уточнение и извлечение таких данных с использованием баз данных, расположенных за пределами России, не допускаются, кроме предусмотренных законом исключений. Это требование установлено ч. 5 ст. 18 152-ФЗ.
Сбор аналитических данных с использованием зарубежных веб-сервисов может создавать риск нарушения локализации, если в соответствующем процессе обрабатываются персональные данные граждан РФ и выполняются операции, подпадающие под установленное ограничение.
За первичное нарушение требований локализации для юридических лиц предусмотрен штраф от 1 до 6 млн рублей по ч. 8 ст. 13.11 КоАП РФ.
Поэтому важно установить, где именно выполняются операции с данными, какие базы задействованы и соответствует ли архитектура требованиям локализации.
Отдельно оценивается трансграничная передача. Если персональные данные передаются иностранному получателю на территорию иностранного государства, необходимо проверить правовые основания такой передачи и соблюдение порядка, установленного ст. 12 152-ФЗ, включая уведомление Роскомнадзора.
Если в маркетинговом стеке используются зарубежные платформы или распределенная инфраструктура, отдельно имеет смысл проверить локализацию персональных данных в России, чтобы сопоставить реальный маршрут данных с принятой архитектурой обработки.
Подрядчик должен быть виден не только в договоре, но и в архитектуре
Маркетинговые процессы редко полностью находятся внутри компании.
Это могут быть CRM-интеграторы, сервисы рассылок, рекламные платформы, системы аналитики или внешние команды поддержки сайта.
При проверке процесса нужно сопоставлять договорную модель и технический доступ.
Договоры с внешними платформами должны учитывать условия обработки данных, включая поручение обработки, если оно применимо.
При этом для CISO существенны вопросы, которые в договоре могут быть вообще не видны:
- какие учетные записи есть у подрядчика;
- к каким данным он имеет доступ;
- может ли выгружать информацию;
- журналируются ли его действия;
- отзывается ли доступ после завершения работ.
Если юридическая модель говорит об ограниченном доступе, а технически подрядчик имеет административные полномочия в CRM, это уже самостоятельный разрыв.
Ответственность между маркетингом, Legal и ИБ нужно определить до запуска формы
Маркетинговая форма обычно находится на стыке нескольких функций.
Маркетинг определяет цель и пользовательский сценарий.
Legal или privacy-функция оценивает основание обработки и содержание документов.
ИТ обеспечивает техническую реализацию.
ИБ контролирует доступы, интеграции, журналирование и защитные меры.
Проблема возникает, когда каждая команда считает веб-форму зоной ответственности другой функции.
Для CISO рабочая модель должна предусматривать хотя бы следующие контрольные точки:
- изменение состава собираемых данных;
- подключение нового внешнего сервиса;
- изменение получателя данных;
- появление новой интеграции;
- выдачу доступа подрядчику;
- изменение маршрута хранения или передачи.
Такие изменения не должны появляться в production без повторной оценки процесса.
Доступ к маркетинговым данным нужно контролировать так же, как доступ к другим ПДн
CRM, почтовые платформы и сервисы рассылок часто содержат значительные массивы контактов.
Поэтому необходимо определить, кто может:
- просматривать данные;
- изменять их;
- выгружать базы;
- предоставлять доступ другим сотрудникам;
- выполнять массовые операции.
Для таких систем целесообразно использовать многофакторную аутентификацию (MFA), журналирование и мониторинг значимых операций с данными. При этом состав регистрируемых событий зависит от возможностей используемой системы и принятой модели защиты.
Для CISO это превращает маркетинговый SaaS из «инструмента бизнеса» в полноценный объект контроля доступа.
Особенно это важно для систем, администрирование которых полностью находится у маркетинга или внешнего подрядчика.
Автоматизированный контроль сайта повышает требования к постоянной актуальности
Роскомнадзор использует АС МПДн — автоматизированную систему мониторинга прав субъектов персональных данных в сети Интернет.
Она позволяет выявлять на интернет-ресурсах признаки возможных нарушений законодательства о персональных данных. Результаты автоматизированного мониторинга могут потребовать дополнительной проверки и оценки специалистом.
Для CISO отсюда следует более широкий вывод: готовность сайта к контролю нельзя обеспечивать разовой юридической ревизией.
Веб-контур меняется постоянно:
- появляются новые формы;
- обновляются скрипты;
- подключаются сервисы;
- меняется CRM;
- маркетинг запускает новые кампании;
- подрядчики получают и теряют доступ.
Следовательно, контроль должен быть встроен в процесс изменений.
Что CISO стоит проверить в маркетинговом контуре
Минимальная проверка может выглядеть так.
1. Инвентаризировать все веб-формы.
Понять, какие ПДн собирает каждая форма, для какой цели и на каком основании.
2. Сопоставить формы с политикой и согласиями.
Проверить отсутствие предустановленных отметок согласия, корректность оформления согласий, если они необходимы, и соответствие документов реальным процессам.
3. Построить карту движения данных.
Зафиксировать CRM, аналитику, рассылки, облачные сервисы и иностранных получателей.
4. Проверить договорную модель подрядчиков.
Установить, кто фактически получает ПДн и на каких условиях.
5. Пересмотреть доступы.
Определить пользователей CRM, почтовых платформ и сервисов рассылок, настроить MFA, журналирование и мониторинг с учетом возможностей систем.
6. Проверить локализацию и зарубежные сервисы.
Установить, где выполняются операции с данными при их сборе, используются ли иностранные базы и возникает ли трансграничная передача.
7. Проверить организационную ответственность.
В организации должно быть назначено лицо, ответственное за организацию обработки ПДн, в соответствии со ст. 22.1 152-ФЗ, а его полномочия и обязанности должны быть определены.
8. Обучить сотрудников.
Маркетинг, ИТ и другие участники процесса должны понимать правила обработки и порядок действий при инциденте.
Что это значит для CISO
Основная проблема маркетинговых веб-форм не в самой форме.
Риск появляется, когда интерфейс, документы и инфраструктура развиваются независимо друг от друга. Маркетинг меняет поля и подключает сервисы, подрядчик получает новый доступ, CRM начинает передавать данные дополнительной платформе, а модель обработки остается прежней только на бумаге.
Поэтому задача CISO — обеспечить управляемость изменений: любой новый сбор данных, внешний сервис или канал передачи должен попадать в единый процесс оценки.
Если требуется независимо сверить веб-формы, маркетинговые сервисы, документы и фактические маршруты персональных данных, задачу можно обсудить со специалистами Б-152.