Вебинар «Ваш Kaspersky Endpoint Security может больше: ловушки TS Echo и реакция на вторжение без SOC»
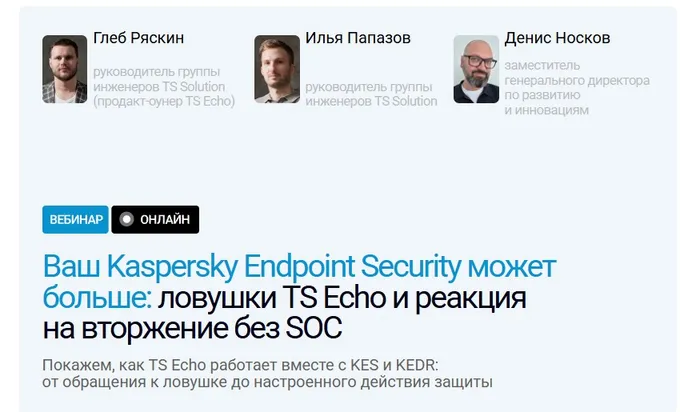
12 ноября 2026 г. в 11.00 (мск) пройдет вебинар «Ваш Kaspersky Endpoint Security может больше: ловушки TS Echo и реакция на вторжение без SOC».
Покажем, как TS Echo работает вместе с KES и KEDR: от обращения к ловушке до настроенного действия защиты.
Время: 11:00
Дата: 12 ноября
Спикеры:
- Глеб Ряскин — руководитель группы инженеров TS Solution (продакт-оунер TS Echo)
- Илья Папазов — руководитель группы инженеров TS Solution
- Денис Носков — заместитель генерального директора по развитию и инновациям
Защита уже есть. Но как связать обнаружение проникновения с реакцией?
Продукты «Лаборатории Касперского» уже используются в вашей инфраструктуре. Следующий закономерный вопрос — как дополнить их работу сигналами о подозрительной активности внутри сети и связать их с реагированием.
На вебинаре разберём связку TS Echo с продуктами «Лаборатории Касперского» KES/KEDR: какую роль выполняет Deception-платформа в сценариях, как взаимодействуют решения и что нужно учесть перед внедрением такой интеграции.
TS Echo — простая архитектура для эффективной защиты:
- Запуск от 1 часа
- Интегрируется с NGFW
- Подходит для среднего бизнеса и масштабных структур
- Покажет критические события в «шуме» алертов
- Поможет даже без сложного стека
Платформа создает реалистичные ложные цели, контакт с которыми становится сигналом высокой значимости. Без долгого внедрения, без перегруженного стека, с возможностью автоматической реакции через NGFW и другие средства защиты.
По итогам вебинара вы узнаете:
- Как разместить TS Echo на доступных ресурсах и что проверить до развёртывания
- Путь от обращения к ложной цели до реакции в демонстрационной конфигурации
- Примеры интеграции TS Echo с KES/KEDR — без замены уже используемых средств защиты
- Как выстроить работу без создания отдельного SOC: какие действия можно автоматизировать и где нужен специалист
- Как выглядит обновлённый интерфейс платформы на примере работы с интеграцией
В финале вебинара среди самых внимательных зрителей будет разыгран ценный приз от TS Solution.
Кому обязательно нужно посетить:
Вебинар будет интересен всем, кто использует продукты «Лаборатории Касперского» и ищет практический способ дополнить защиту обнаружением внутри сети:
- Администраторам KES/KEDR
- ИБ-специалистам и руководителям ИБ
- ИТ-директорам
- Архитекторам и инженерам
- Небольшим ИТ- и ИБ-командам
Особенно актуально для компаний, в которых:
- Продукты «Лаборатории Касперского» уже используется, и вы хотите получить больше от существующей защиты
- Важно замечать подозрительную активность не только на периметре, но и внутри сети
- Нужен понятный переход от события безопасности к действию, а не ещё один поток уведомлений
- Собственного SOC нет, а реагированием занимается действующая ИТ- или ИБ-команда
- Бюджет ограничен, и каждое новое решение нужно обосновать
- Знакомство с TS Echo уже произошло и есть желание изучить интеграцию с продуктами «Лаборатории Касперского» и обновлённый интерфейс
Если хотя бы один пункт про вас — этот вебинар поможет закрыть ключевые пробелы.
Организатор
Разработка команды TS Solution, которая поможет вашей ИБ-команде обнаружить злоумышленника уже внутри сети — на этапе разведки, бокового перемещения и поиска ценных активов.