Злое комбо: под видом приложения-радара ДПС и наличия бензина распространяют Android-троян ZloyRAT
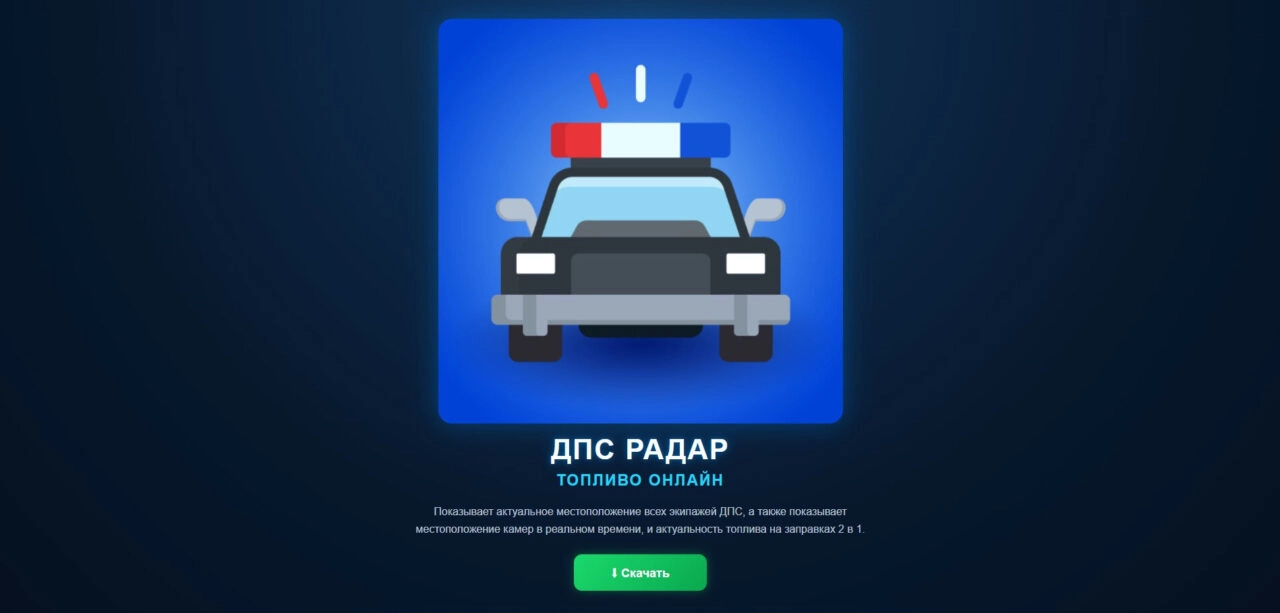
Компания F6, российский разработчик технологий для борьбы с киберугрозами, зафиксировала новый сценарий распространения вредоносного ПО для мобильных устройств. Злоумышленники предлагают скачать приложение «ДПС радар. Топливо онлайн», которое якобы позволяет в режиме онлайн одновременно видеть местоположение экипажей ГАИ, камер для фиксации нарушений ПДД и наличие топлива на заправках. На самом деле под видом полезной программы скрывается дроппер Android-трояна ZloyRAT, предназначенный для кражи информации с телефона пользователя. Также киберпреступники распространяют дроппер трояна под видом «Радара для БПЛА» и бесплатного «госВПН».
Карманный шпион
Аналитики департамента защиты от цифровых рисков (Digital Risk Protection) компании F6 обнаружили новый сценарий распространения вредоносного программного обеспечения (ВПО) для Android-устройств, который нацелен на автомобилистов.
Злоумышленники предлагают скачать Android-приложение «ДПС радар. Топливо онлайн». Как следует из описания, программа якобы объединяет несколько важных для водителей возможностей. Например, «показывает актуальное местоположение всех экипажей ДПС» и камер фиксации нарушений правил дорожного движения, и одновременно с этим — наличие автомобильного топлива на АЗС.
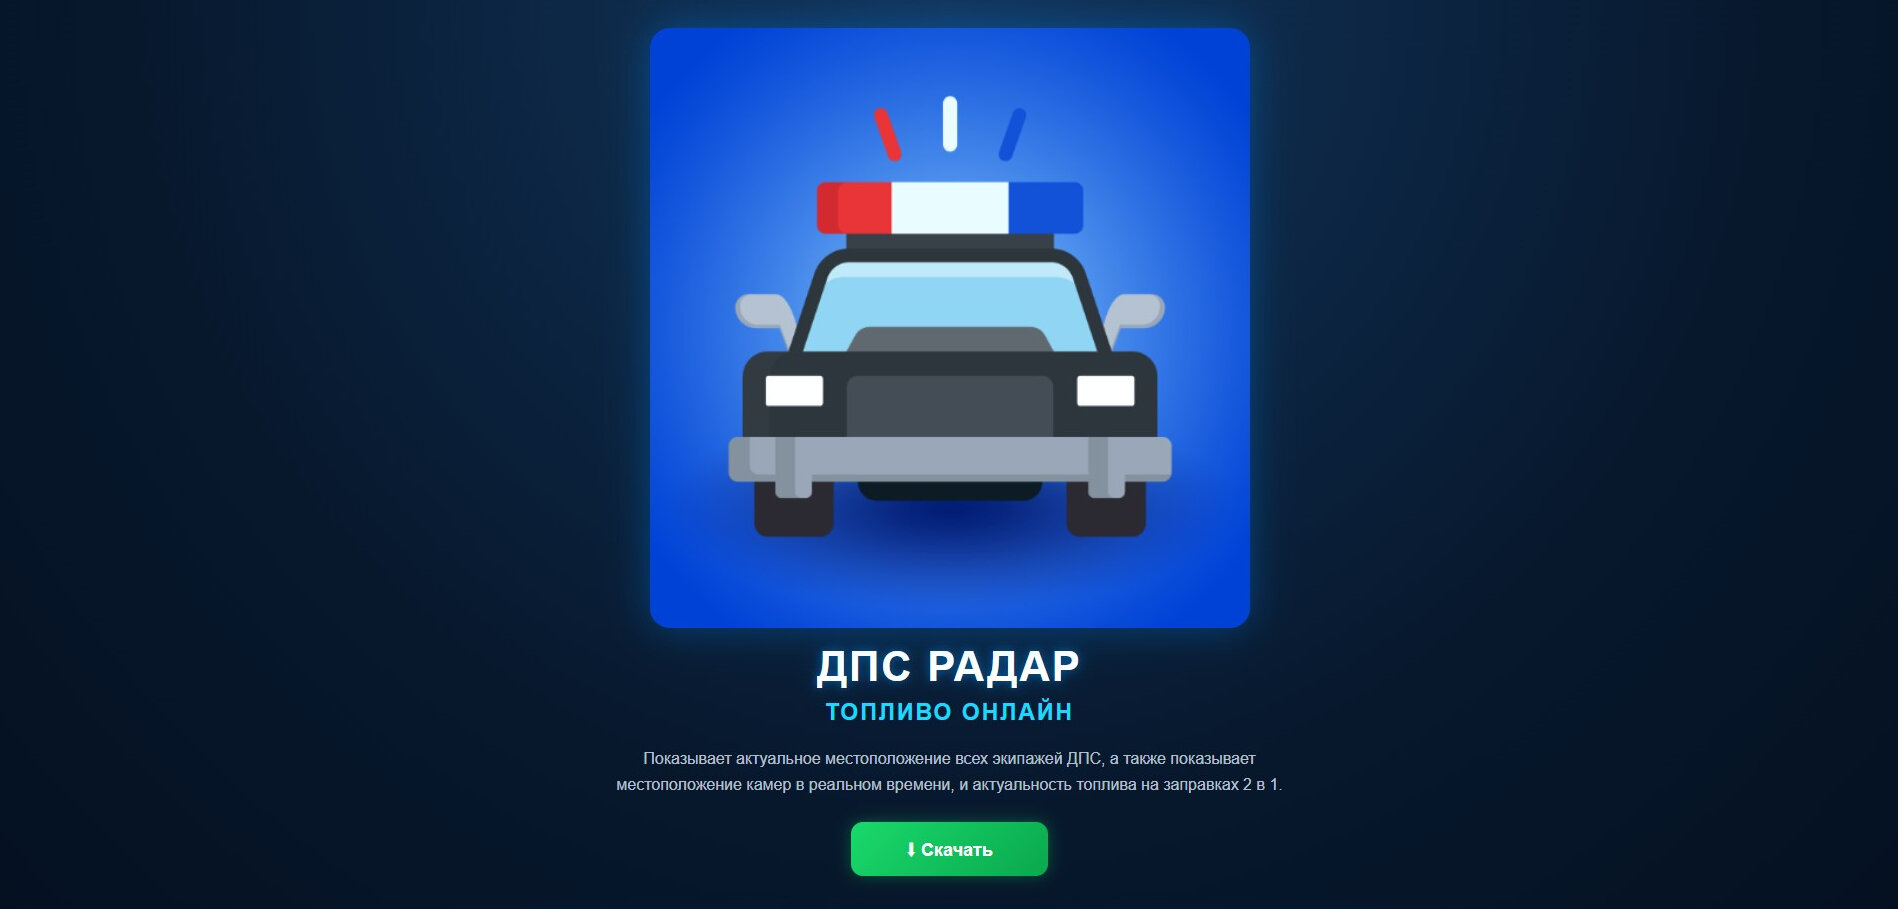
Рекламу таких вредоносных приложений обычно распространяют через чаты, каналы и сообщества водителей — как общие, так и профильные, например связанные с грузоперевозками, такси, доставкой и каршерингом.
Вредоносные программы под видом Android-приложений для оповещения о постах ДПС и камерах фиксации нарушений правил дорожного движения специалисты F6 впервые зафиксировали осенью 2025 года. Эти приложения предназначались для кражи денег пользователей. Летом 2026-го на фоне ситуации с топливом киберпреступники начали распространять вредоносные APK-файлы под видом приложения для мониторинга наличия бензина на заправках. Теперь злоумышленники объединили две приманки в одной.
Сайт, через который злоумышленники распространяют приложение «ДПС радар. Топливо онлайн», находится в доменной зоне .online и создан 4 октября 2026 года. На этом же домене специалисты F6 обнаружили страницы, на которых посетителям предлагают скачать другие программы для Android-устройств.
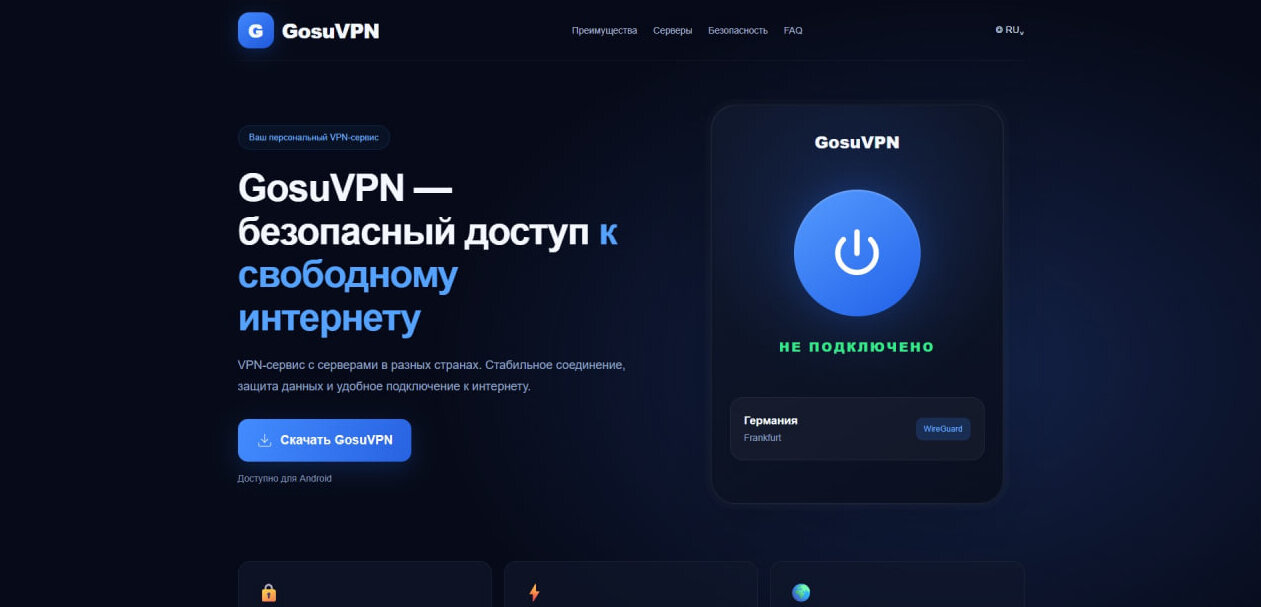
«GosuVPN». В описании на сайте указано, что приложение якобы представляет собой «бесплатный государственный VPN-сервис», который обеспечивает «безопасный доступ к свободному интернету».
«Радар БПЛА». Это приложение позиционируют как онлайн-карту для отслеживания атак беспилотников в реальном времени.
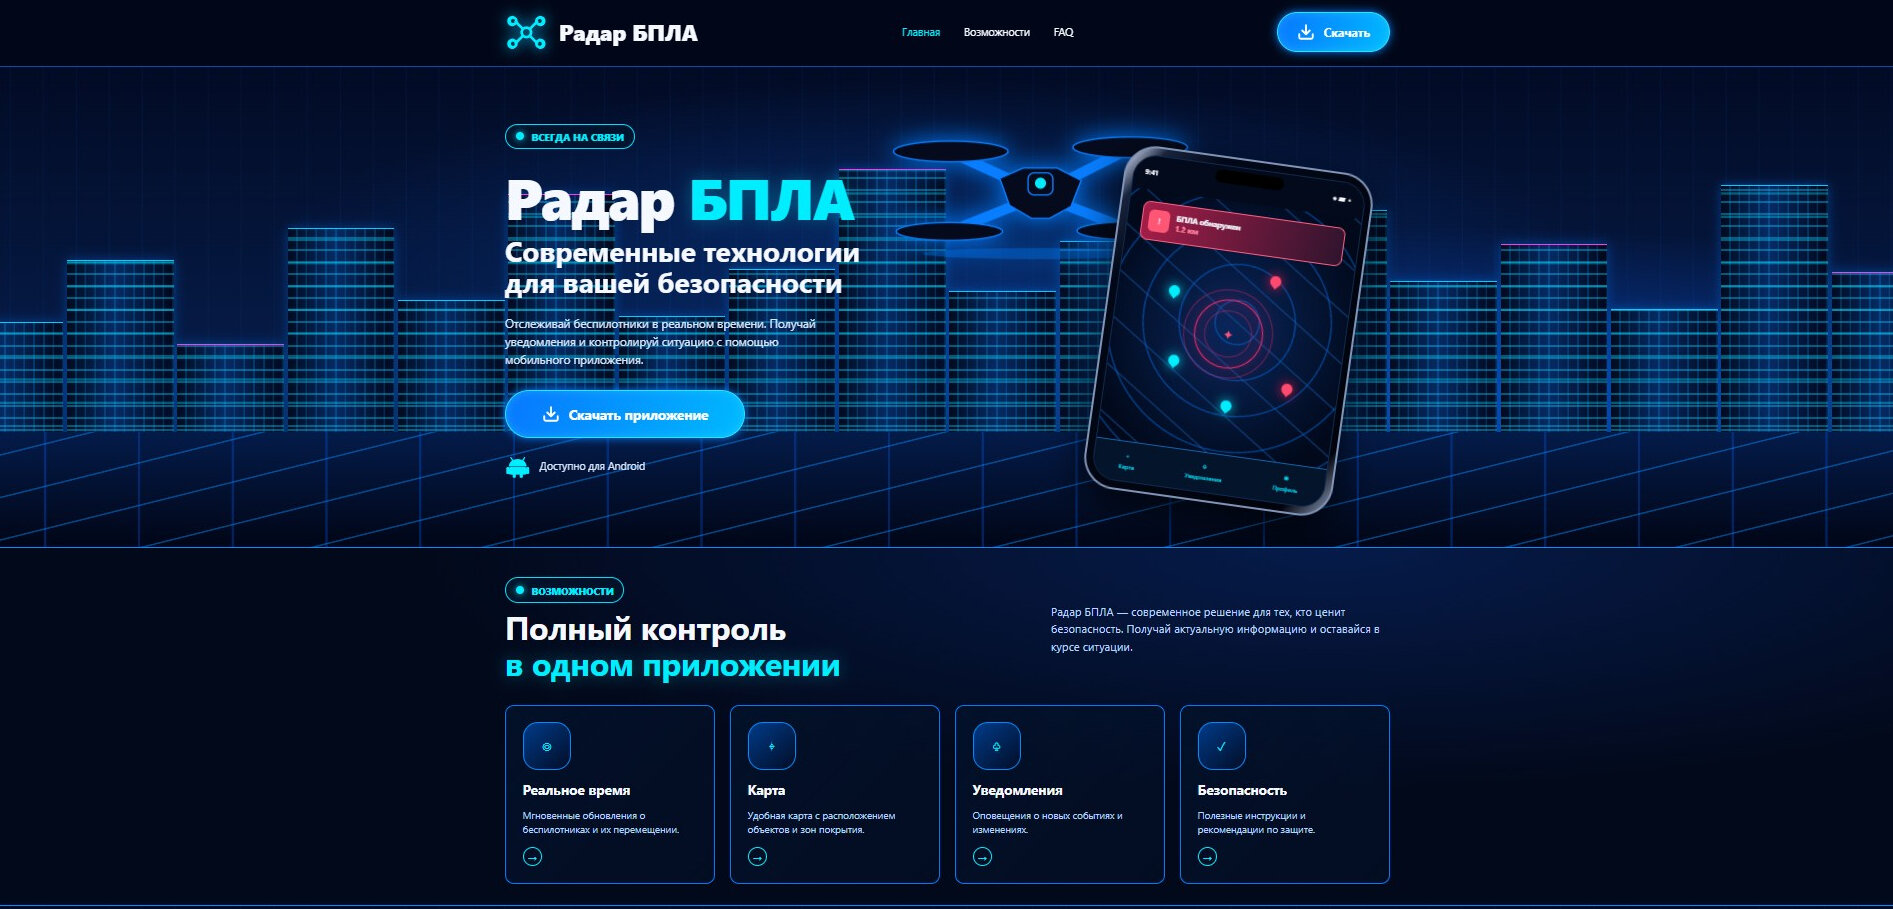
Аналитики департамента киберразведки (Threat Intelligence) компании F6 установили: под видом этих приложений распространяют дропперы вредоносной программы ZloyRAT.
Дроппер — вредоносная программ, главная задача которой — незаметно для пользователя установить на устройство другое вредоносное ПО.
ZloyRAT — вредоносное ПО для Android, обнаруженное специалистами F6 Threat Intelligence в первой половине 2026 года. Троян предназначен для сбора информации о пользователе и эксплуатации телефонных сервисов на устройстве. Программа позволяет злоумышленникам получать информацию о контактах, входящих СМС и push-уведомлениях, без ведома пользователя отправлять с его устройства СМС и USSD-команды, а также выполнять звонки на указанный ими номер.
При запуске ZloyRAT под видом полезной программы запрашивает разрешение на обработку СМС-сообщений, а затем — ещё несколько разрешений, включая чтение контактов и управление телефонными звонками.
Особенность трояна — в том, что при открытии он маскируется под легитимный сайт, который открывается на экране пользователя. При нажатии на маскирующее уведомление программа перенаправляет на этот сайт, и пользователь может не обратить внимание на странности в работе приложения. Однако после установки трояна работа устройства может замедлиться.
Троян интересуют данные из конкретных программ, которые установлены на смартфоне. В этом списке — более 60 приложений российских банков и финансовых сервисов, а также маркетплейсы, госсервисы и мессенджер Telegram.
История вопроса
В 2026 году киберпреступники активно распространяют различные вредоносные программы под видом радаров для оповещений об атаках беспилотников и онлайн-карт АЗС.
Минувшим летом специалисты F6 Threat Intelligence обнаружили, что под видом Android-приложения «RadarTrevog» распространяли одну из разновидностей нового семейства вредоносного ВПО RedWing — RedWing Stealer. Эксперты F6 насчитали более 800 образцов этого стилера. Его маскировали под радары беспилотной опасности и онлайн-карты наличия топлива на заправках, сервисы просмотра видео 18+, VPN, читы и моды популярных мобильных игр.
Тему автомобильного топлива злоумышленники используют уже четыре месяца. Осенью мошенники создали под брендом FuelDrive сеть как минимум из 17 сайтов, через которые предлагают доставку оптовых партий горючего в любую точку России объёмом от 200 литров до 30 тыс. литров. Ранее, в августе аналитики F6 зафиксировали новый сценарий популярной мошеннической схемы «Мамонт». От имени вымышленного бренда «Топливо24» злоумышленники предлагали приобрести бензин, газ и дизельное топливо по ценам на 20-30% ниже обычных с доставкой по адресу или с правом заправки на АЗС.
Ещё раньше специалисты F6 обнаружили10 фишинговых сайтов, на которых от имени известных российских банков автомобилистам предлагали принять участие в «программе лояльности» для клиентов и получить ваучеры на топливо. В июле аналитики F6 раскрыли сеть из более чем 60 фейковых сайтов, которые маскировались в том числе под онлайн-карты АЗС и использовались для угона аккаунтов в Telegram. А в июне с той же целью злоумышленники создали сеть поддельных сайтов под видом ресурсов крупных сетей автозаправочных станций, где пользователям предлагали получить по записи 20 литров бензина «без живой очереди и талонной системы».
Рекомендации специалистов F6 по защите от вредоносных Android-приложений
Устанавливайте приложения только из доверенных источников. Не скачивайте APK-файлы по ссылкам из мессенджеров, форумов, рекламных сообщений и непроверенных сайтов. Безопаснее использовать официальные магазины приложений для Android-устройств, например, RuStore.
Не устанавливайте приложения по рекомендациям незнакомцев, по ссылкам из СМС, сообщений в мессенджерах, писем и подозрительных сайтов.
Отключите установку приложений из неизвестных источников. В настройках Android рекомендуем запретить установку APK для браузеров и файловых менеджеров. Это снижает риск случайной установки вредоносного приложения.
Ограничьте доступ приложений на вашем мобильном устройстве к данным и выдаваемые им права. Не предоставляйте приложениям чувствительных разрешений. Особенно если не понимаете, с какой целью приложение его запрашивает. Например, если информационное приложение просит дать ему разрешения для чтения контактов и отправки СМС — это сигнал тревоги.
Проверяйте подозрительные файлы перед установкой. Используйте специальные онлайн-сервисы, которые позволяют проверить файлы, ссылки URL-адреса, домены на наличие вредоносного кода. Если в результатах проверки встречаются пометки вроде trojan, dropper, banker, spyware или названия известных вредоносных семейств, устанавливать такой файл нельзя.
Если подозрительный APK уже установлен — действуйте быстро. Необходимо удалить приложение, проверить выданные ему разрешения и просканировать устройство антивирусом. Если приложению был предоставлен доступ к СМС, уведомлениям или специальным возможностям, стоит с помощью другого устройства сменить пароли от важных аккаунтов, проверить банковские операции и при необходимости обратиться в банк.
Если вы обнаружили подозрительный сайт, отправьте ссылку или сообщение на платформу «Антифишинг». Специалисты F6 проверят информацию и передадут её регуляторам для блокировки.