Клоакинг скрывает фишинговые страницы от проверяющих, поэтому специалисты сопоставляют перенаправления, домены и признаки угрозы.
Подключая ИИ к базе, ограничьте не только ответы: проверьте, какие данные ассистент читает и что способен изменить.
Сергей Рыловский объясняет, как передавать техподдержке только нужные данные и не оставлять чувствительные файлы в общих чатах.
Почти половина российских застройщиков применяет или тестирует ТИМ, а Termidesk советует проверять VDI на реальных инженерных задачах.
Скрытая инструкция в PDF может обмануть корпоративного ИИ-ассистента, поэтому его защиту нужно строить на стыке ML, ИБ и Ops.
Аудит Active Directory, сетевого трафика и поведения сотрудников помогает выявить угрозы до объединения сетей при M&A.
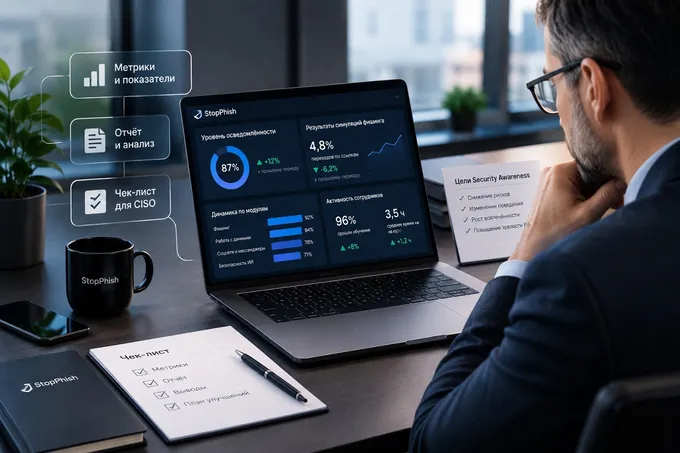
CISO может связать охват обучения, поведение сотрудников и киберриски в отчёте для руководства.
Ольга Чебунина объяснила, почему для объектов КИИ нет универсальной схемы защиты от кибератак.
От теневого ИИ до частных моделей: какие корпоративные сценарии расширяют риски и какие меры помогают их сдерживать.
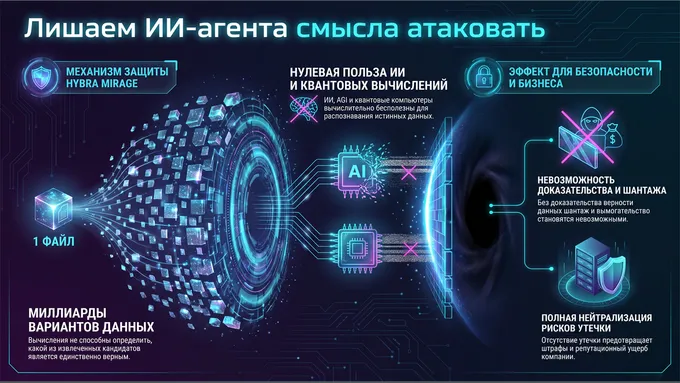
Авторы предлагают новый слой защиты, который, по их утверждению, обесценивает украденные данные даже при мощных ИИ и квантовых компьютерах.
Максим Щедрин объясняет, как встроить защиту в ИИ-разработку и не перекладывать ответственность за код на модель.
Переход на отечественные системы управления доступом начинается с карты зависимостей, пилота и проверки аварийного входа.
Статус «подписано» в HR-системе не доказывает согласие: важны основание обработки, вид подписи и сохранность документа.
Передача пароля на время отпуска размывает подотчётность, но доступ можно делегировать без раскрытия учётных данных.
Страховщикам предстоит обновить модель угроз к требованиям ЦБ и учесть риски API, подрядчиков, ИИ и деструктивных атак.
При потере рабочего ноутбука важно не только сменить пароль, но и закрыть сессии, отозвать токены и проверить сертификаты.
Новые формы и скрипты могут изменить маршрут ПДн быстрее, чем компания обновит документы и уведомление Роскомнадзора.
ClickFix убеждает сотрудника самому запустить вредоносную команду, поэтому одной осторожности с письмами для защиты недостаточно.
Для допуска ИИ к персональным данным CISO нужно проверить основания обработки, роль провайдера, маршруты и хранение данных.
EDR усиливает защиту от целевых атак, но без настройки правил и постоянного контроля его возможности теряют смысл.
Маркетинговые веб-формы связывают согласия, CRM и внешние сервисы, поэтому CISO важно контролировать весь путь персональных данных.
Shadow AI выходит за рамки личных аккаунтов: в тени остаются расширения, API и агенты с доступом к корпоративным системам.
Михаил Ванин из Identity Blitz объясняет, как проверять сотрудников при сбросе пароля и не дать социальной инженерии обойти поддержку.
Termidesk объяснила, как объединить ЦОД и облака разных провайдеров для автоматического переключения приложений при сбоях.
Регулярная самопроверка помогает CISO замечать новые доступы и разрывы в защите между аудитами, не подменяя независимую оценку.
NGENIX объясняет, почему антибот-защите важно отличать вредную автоматизацию от легитимных ИИ-краулеров и агентов.
Фишинговое письмо может пройти фильтры без ссылок и вложений, а опасность проявится позже, в ходе переписки.
В 2027 году важны будут не только место хранения кода, но и происхождение компонентов и авторство изменений.
Защита 1С требует не только ролей: ошибки RLS, скрытое исполнение кода и открытые сетевые порты обходят привычные барьеры.
Шаблон ТЗ связывает функции платформы Security Awareness с проверками, которые заказчик сможет провести при приёмке.